


Il collettivo di ricerca in sicurezza informatica HackerHood, parte dell’universo della community di Red Hot Cyber, ha recentemente scoperto due nuove vulnerabilità nei dispositivi Zyxel, dimostrando ancora una volta l’importanza della ricerca proattiva nel contrasto alle minacce cibernetiche non documentate (cd. zeroday).
Entrambi i bug monitorati come CVE-2025-1731 e CVE-2025-1732 sono stati firmati dal ricercatore di Bug Alessandro Sgreccia mentre per il bug CVE-2025-1732 c’è anche la firma di un altro ricercatore di bug: Marco Ivaldi. Le vulnerabilità sono state isolate e prontamente inviate allo PSIRT di Zyxel.

Durante le attività di ricerca di vulnerabilità non documentate sugli apparaty di Zyxel, è stato identificato un problema di sicurezza legato a un’applicazione di terze parti (PostgreSQL). Sebbene non siano state riscontrate vulnerabilità nella versione stessa di PostgreSQL, una configurazione errata consente a un utente malintenzionato di stabilire un tunnel SSH con port forwarding, esponendo il servizio di database (porta 5432) all’accesso esterno.
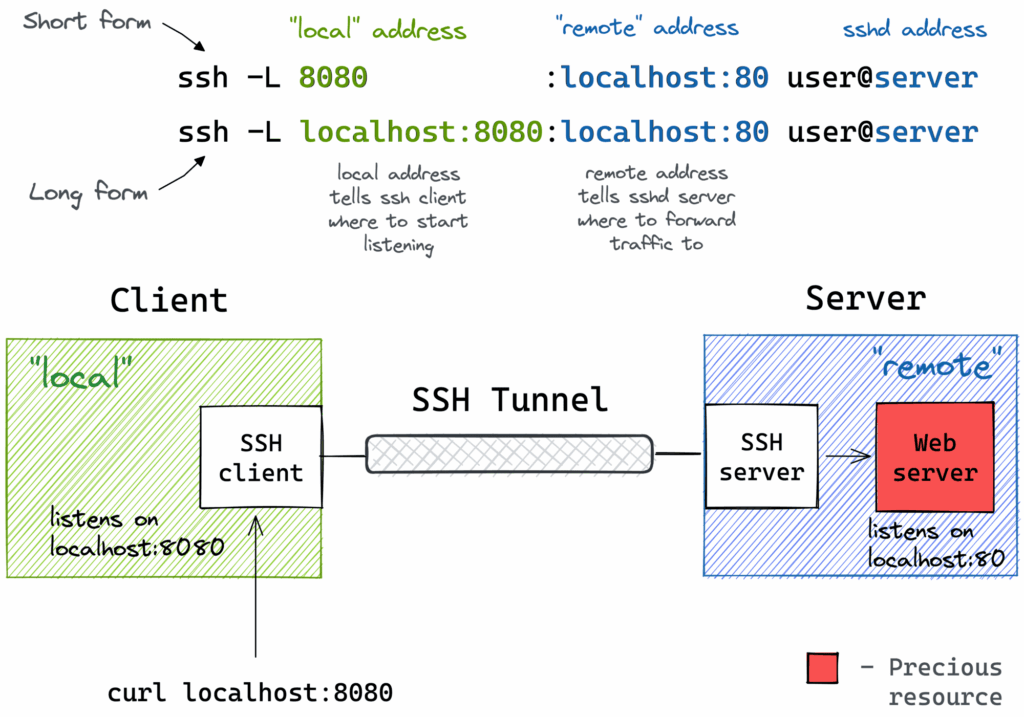
Normalmente, l’istanza di PostgreSQL è accessibile solo tramite localhost, limitando così la sua esposizione. Tuttavia, sfruttando il tunneling SSH, un utente malintenzionato può creare un canale di comunicazione diretto con il database da un sistema remoto. Il rischio è ulteriormente aggravato dall’assenza di requisiti di autenticazione per l’accesso al database, che consente a un aggressore di eseguire query arbitrarie e di ottenere l’esecuzione di codice remoto (RCE) creando una shell inversa come utente Postgres.
Zyxel USG FLEX H Series è una serie di firewall ad alte prestazioni progettata per soddisfare le esigenze di reti esigenti e ad alta velocità. Offre tempi di avvio più rapidi e migliori prestazioni delle CPU, che la rendono superiore alla serie USG FLEX standard.
Questa vulnerabilità riguarda l’escalation dei privilegi attraverso l’uso improprio del bit SetUID su un binario personalizzato. Un utente non privilegiato può ottenere l’accesso root eseguendo una shell compilata staticamente con SetUID abilitato, che è stata precedentemente impacchettata in un archivio ZIP, trasferita tramite la funzione di recovery RMA di uOS ed estratta come root su un sistema vulnerabile.
In particolare, l’eseguibile della shell imposta esplicitamente UID e GID a 0 per aumentare i privilegi ed è compilato staticamente per evitare problemi di dipendenza che potrebbero impedire l’esecuzione. Impatto della vulnerabilità:
HackerHood, con 19 CVE emesse in due anni di attività, è il collettivo di ethical hacker di Red Hot Cyber che si impegna nella ricerca di vulnerabilità non documentate per garantire una sicurezza informatica più robusta. Il gruppo si basa su un manifesto che promuove la condivisione della conoscenza e il miglioramento della sicurezza collettiva, identificando e segnalando vulnerabilità critiche per proteggere utenti e aziende.
Secondo quanto riportato nel manifesto di HackerHood, il collettivo valorizza l’etica nella sicurezza informatica e incentiva la collaborazione tra i professionisti del settore. Questo caso dimostra l’importanza della loro missione: mettere al servizio della comunità globale le competenze di hacker etici per individuare minacce ancora sconosciute.
Se sei un bug hunter o un ricercatore di sicurezza e vuoi contribuire a iniziative di questo tipo, HackerHood è sempre aperto a nuovi talenti. Il collettivo accoglie esperti motivati a lavorare su progetti concreti per migliorare la sicurezza informatica globale. Invia un’email con le tue esperienze e competenze a [email protected] per unirti a questa squadra di professionisti.
La scoperta di CVE-2024-12398 è un ulteriore esempio del contributo significativo di HackerHood al panorama della sicurezza informatica. È essenziale che aziende e utenti finali prestino attenzione a tali scoperte, adottando le misure necessarie per prevenire eventuali exploit. La collaborazione tra ethical hacker, aziende e comunità resta una pietra miliare nella lotta contro le minacce cibernetiche.
Disclosure Timeline

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].