


Gli hacker stanno sfruttando attivamente una nuova vulnerabilità zero-day di Atlassian Confluence tracciata come CVE-2022-26134 per installare web shell, senza che al momento siano disponibili soluzioni.
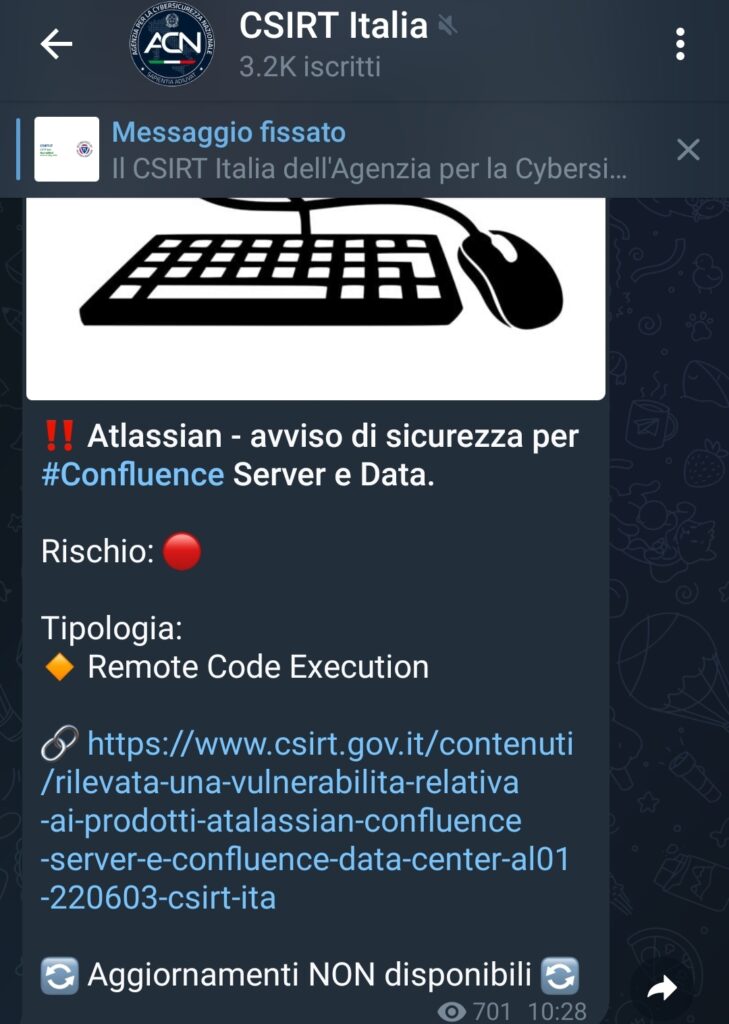
Oggi Atlassian ha rilasciato un avviso di sicurezza in cui rivela che la CVE-2022-26134 è una vulnerabilità critica di esecuzione di codice in modalità remota non autenticata (RCE), rilevata sia in Confluence Server che nei Data Center.

Atlassian afferma di aver confermato la vulnerabilità in Confluence Server 7.18.0 e di ritenere che anche Confluence Server e Data Center 7.4.0 e versioni successive siano vulnerabili.
L’avviso avverte che gli attori delle minacce stanno sfruttando attivamente Confluence Server 7.18.0.
Poiché non sono disponibili patch, Atlassian consiglia ai clienti di rendere inaccessibili i propri server con uno di questi due metodi:
Non ci sono altri modi per mitigare questa vulnerabilità al momento.
Le organizzazioni che utilizzano Atlassian Cloud (accessibile tramite atlassian.net) non sono interessate da questa vulnerabilità.
Atlassian sta lavorando attivamente a una patch e rilascerà ulteriori informazioni nel proprio avviso non appena sarà disponibile.
La Cybersecurity and Infrastructure Security Agency (CISA) ha aggiunto questo zero-day al suo “Catalogo delle vulnerabilità sfruttate note” richiedendo alle agenzie federali di bloccare tutto il traffico Internet verso i server Confluence entro domani, 3 giugno.
In una divulgazione coordinata, la società di sicurezza informatica Volexity ha spiegato che la vulnerabilità è stata scoperta durante il fine settimana del Memorial Day durante l’esecuzione della risposta agli incidenti.
Dopo aver condotto le indagini, Volexity ha potuto riprodurre l’exploit contro l’ultima versione di Confluence Server e lo ha rivelato ad Atlassian il 31 maggio.
“Dopo un’analisi approfondita dei dati raccolti, Volexity è stata in grado di determinare la compromissione del server derivata da un utente malintenzionato che ha lanciato un exploit per ottenere l’esecuzione di codice in modalità remota”
spiega un post sul blog di Volexity.
“Volexity è stata successivamente in grado di ricreare l’exploit e identificare una vulnerabilità zero-day che ha un impatto sulle versioni completamente aggiornate di Confluence Server”.
Nella violazione analizzata da Volexity, gli attori delle minacce hanno installato BEHINDER, una shell Web JSP che consente agli attori delle minacce di eseguire comandi sul server compromesso da remoto.
Gli attori delle minacce hanno quindi utilizzato BEHINDER per installare la shell web China Chopper e un semplice strumento di caricamento file come backup.
Dall’indagine di Volexity, gli attori delle minacce hanno scaricato le tabelle utente del server Confluence, scritto shell web aggiuntive e alterato i registri di accesso per eludere il rilevamento.
Volexity afferma che molteplici attori delle minacce provenienti dalla Cina stiano utilizzando questi exploit.
Poiché non sono disponibili patch, Volexity consiglia inoltre agli amministratori di Confluence di disconnettere i propri server da Internet fino a quando Atlassian non rilascerà una correzione.
Volexity ha rilasciato un elenco di indirizzi IP dietro gli attacchi e le regole Yara per identificare l’attività della shell web sui server Confluence.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].