


Gli attori delle minacce stanno attivamente sfruttando una vulnerabilità di sicurezza recentemente corretta nel plug-in per la creazione di siti Web Elementor Pro per WordPress.
Si stima che il plug-in premium venga utilizzato su oltre 12 milioni di siti.

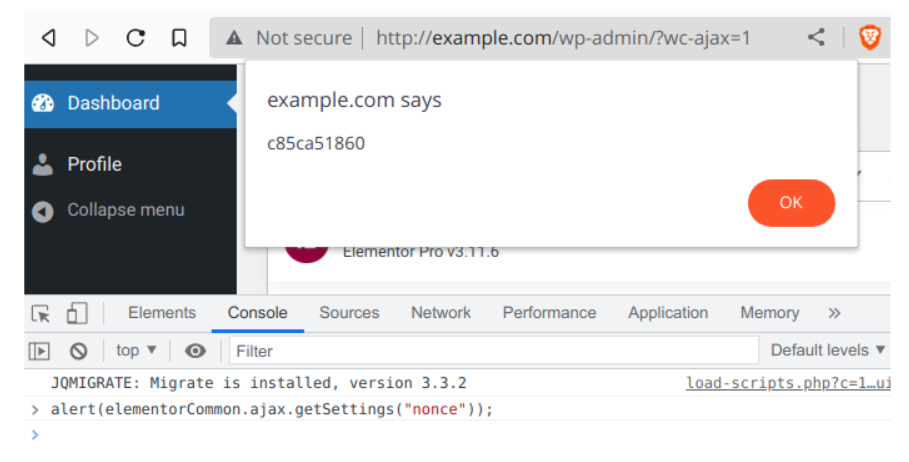
Il difetto, descritto come broken access control, ha un impatto sulle versioni 3.11.6 e precedenti. È stato risolto dai manutentori del plugin nella versione 3.11.7 rilasciata il 22 marzo.
“Migliorata l’applicazione della sicurezza del codice nei componenti di WooCommerce”, ha affermato la società con sede a Tel Aviv nelle sue note di rilascio.
Lo sfruttamento riuscito del difetto ad alta gravità consente a un utente malintenzionato autenticato di completare un’acquisizione di un sito WordPress su cui è abilitato WooCommerce.
“Ciò consente a un utente malintenzionato di attivare la pagina di registrazione (se disabilitata) e impostare il ruolo utente predefinito su amministratore in modo da poter creare un account che abbia immediatamente i privilegi di amministratore”, ha affermato Patchstack in un avviso del 30 marzo, 2023.
“Dopo questo, è probabile che i malintenzionati reindirizzino il sito a un altro dominio dannoso o carichino un plug-in dannoso o una backdoor per sfruttare ulteriormente il sito”.
Il merito di aver scoperto e segnalato la vulnerabilità il 18 marzo 2023 è del ricercatore di sicurezza di NinTechNet Jerome Bruandet.
Patchstack ha inoltre notato che il difetto è attualmente oggetto di abusi da parte di diversi indirizzi IP che intendono caricare file di archivio PHP e ZIP arbitrari.
Si consiglia agli utenti del plug-in Elementor Pro di eseguire l’aggiornamento alla versione 3.11.7 o 3.12.0, che è l’ultima versione, il prima possibile per mitigare potenziali minacce.
La scorsa settimana, WordPress ha rilasciato aggiornamenti automatici per correggere un altro bug critico nel plug-in WooCommerce Payments che consentiva agli aggressori non autenticati di ottenere l’accesso come amministratore a siti vulnerabili.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]