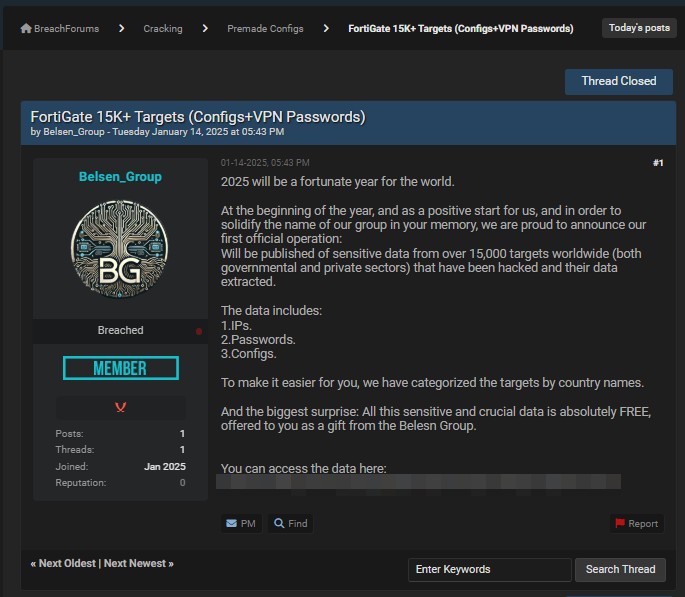
Il Gruppo Belsen ha pubblicato file di configurazione, indirizzi IP e credenziali VPN per 15.000 dispositivi FortiGate sul dark web, consentendo ad altri criminali di accedere facilmente a queste informazioni sensibili.
Il Gruppo Belsen è stato avvistato recentemente sui social network e nei forum di hacking. Per motivi di autopromozione, il gruppo ha creato un sito sulla darknet, dove ha pubblicato un dump gratuito con le informazioni dei dispositivi FortiGate, ora liberamente disponibili ad altri criminali.
“All’inizio dell’anno, e come inizio positivo per noi, e per consolidare il nome del nostro gruppo nella vostra memoria, siamo orgogliosi di annunciare la nostra prima operazione ufficiale: saranno pubblicati dati sensibili di oltre 15.000 obiettivi in tutto il mondo (sia governativi che privati) che sono stati hackerati e i cui dati sono stati estratti”
Advertising
L’archivio rilasciato da 1,6 GB include cartelle ordinate per paese. All’interno di ciascuna di queste sono presenti sottocartelle contenenti dati per ciascun indirizzo IP FortiGate. Secondo l’esperto di sicurezza Kevin Beaumont, ogni cartella con un indirizzo IP contiene un file Configuration.conf (un dump della configurazione di FortiGate), nonché un file vpn-passwords.txt, in cui alcune password sono scritte in chiaro. I file di configurazione contengono anche dati sensibili, comprese chiavi private e regole del firewall.
Beaumont ritiene che questa fuga di notizie sia legata alla vulnerabilità zero-dayCVE-2022-40684, che è stata attivamente sfruttata dagli aggressori anche prima del rilascio delle patch. “Ho esaminato uno dei dispositivi nell’organizzazione interessata e gli artefatti presenti su di esso indicavano lo sfruttamento di CVE-2022-40684. Ho anche potuto confermare che i nomi utente e le password del dump corrispondevano ai dati del dispositivo”, spiega Beaumont.
I dati raccolti, secondo il ricercatore, risalgono all’ottobre 2022, quando la vulnerabilità è stata attivamente esposta agli attacchi. Il motivo per cui il dump è divenuto pubblico solo ora, più di due anni dopo questi eventi, non è chiaro.
Ricordiamo che nel 2022 Fortinet ha avvertito che gli aggressori stavano utilizzando CVE-2022-40684 per scaricare file di configurazione dai dispositivi FortiGate e creare nuovi account super_admin denominati fortigate-tech-support. Come riportato all’epoca dagli analisti di Heise, la fuga di notizie riguardava dispositivi con versioni FortiOS 7.0.0–7.0.6 e 7.2.0–7.2.2. Allo stesso tempo, in FortiOS 7.2.2 il problema CVE-2022-40684 era già stato risolto, quindi non è del tutto chiaro come siano stati interessati anche i dispositivi di questa versione.
Sebbene la fuga di notizie risalga al 2022, Beaumont avverte che i dati trapelati potrebbero ancora contenere informazioni critiche, comprese regole e credenziali del firewall. L’esperto ha affermato che intende pubblicare un elenco degli indirizzi IP interessati in modo che gli amministratori di FortiGate possano verificare se i loro dispositivi sono presenti in questo elenco.
Advertising
📢 Resta aggiornatoTi è piaciuto questo articolo? Rimani sempre informato seguendoci su Google Discover (scorri in basso e clicca segui) e su 🔔 Google News. Ne stiamo anche discutendo sui nostri social: 💼 LinkedIn, 📘 Facebook e 📸 Instagram. Hai una notizia o un approfondimento da segnalarci? ✉️ Scrivici
La Redazione di Red Hot Cyber fornisce aggiornamenti quotidiani su bug, data breach e minacce globali. Ogni contenuto è validato dalla nostra community di esperti come Pietro Melillo, Massimiliano Brolli, Sandro Sana, Olivia Terragni e Stefano Gazzella.
Grazie alla sinergia con i nostri Partner leader nel settore (tra cui Accenture, CrowdStrike, Trend Micro e Fortinet), trasformiamo la complessità tecnica in consapevolezza collettiva, garantendo un'informazione accurata basata sull'analisi di fonti primarie e su una rigorosa peer-review tecnica.
Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].