


Un’importante realtà operante nel settore della gestione e recupero crediti a livello europeo potrebbe essere finita nel mirino dei cybercriminali. Secondo quanto emerso da un annuncio comparso su un noto forum del dark web, un attore malevolo ha messo in vendita oltre 16 terabyte di dati esfiltrati dai server aziendali e da numerose controllate, dislocate in diversi Paesi, tra cui Grecia, Spagna e Italia.
L’azienda colpita gestisce asset finanziari per conto di banche e istituzioni, e si occupa di gestione di portafogli di crediti deteriorati (NPL), oltre a fornire servizi di due diligence, gestione documentale e supporto amministrativo. I dati compromessi includerebbero interi file system provenienti da server di database e Active Directory, contenenti probabilmente informazioni su clienti, documentazione interna, report finanziari, contratti e corrispondenze sensibili.

Disclaimer: Questo rapporto include screenshot e/o testo tratti da fonti pubblicamente accessibili. Le informazioni fornite hanno esclusivamente finalità di intelligence sulle minacce e di sensibilizzazione sui rischi di cybersecurity. Red Hot Cyber condanna qualsiasi accesso non autorizzato, diffusione impropria o utilizzo illecito di tali dati. Di conseguenza, questo articolo deve essere considerato esclusivamente a scopo informativo e di intelligence.
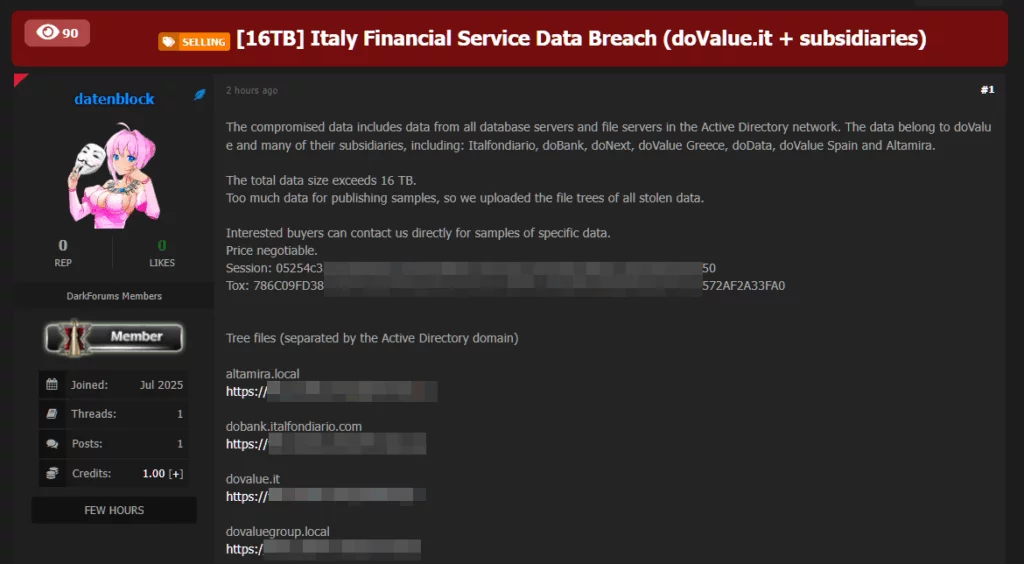
Nel messaggio pubblicato dai cybercriminali, gli autori spiegano che i dati sono troppo voluminosi per essere condivisi come prova diretta, ma hanno pubblicato alberi delle directory per dimostrare l’entità dell’infiltrazione. I dati sembrano provenire da più domini Active Directory collegati alle sedi e sussidiarie europee del gruppo.
L’accesso ai dati viene offerto in vendita con prezzo negoziabile, e l’autore fornisce anche dei token di sessione per comunicazioni riservate con potenziali acquirenti. Una violazione di questa portata qualora confermata, rappresenta una minaccia concreta per migliaia di individui e istituzioni. Se confermati, i dati potrebbero contenere:
Inoltre, l’esposizione di infrastrutture Active Directory può facilitare nuove azioni offensive, come movimenti laterali all’interno delle reti, attacchi ransomware o compromissione di ambienti cloud integrati.
L’incidente evidenzia, ancora una volta, quanto siano vulnerabili anche le infrastrutture critiche delle aziende che gestiscono ingenti volumi di dati finanziari. È essenziale che tali enti adottino misure di cybersecurity avanzate, tra cui segmentazione delle reti, monitoraggio attivo, audit di sicurezza e piani di risposta agli incidenti.
Il settore del recupero crediti e della gestione patrimoniale, per la natura altamente sensibile dei dati trattati, rimane una delle aree più a rischio nel panorama delle minacce informatiche globali.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].