


Un’operazione su vasta scala, che sfrutta ben 2,8 milioni di indirizzi IP, sta prendendo di mira dispositivi di sicurezza critici come VPN, firewall e gateway. I bersagli? Vendor di primo piano come Palo Alto Networks, Ivanti e SonicWall.
Rilevata per la prima volta a gennaio 2025 e confermata dalla Shadowserver Foundation, questa campagna ha subito un’accelerazione nelle ultime settimane. I cybercriminali stanno cercando di forzare credenziali di accesso su dispositivi esposti, mettendo a rischio la sicurezza di intere infrastrutture.

Il brute force non ha bisogno di presentazioni: tentativi ripetuti di login fino a trovare le giuste combinazioni di username e password. Se un dispositivo viene compromesso, può essere utilizzato per accesso non autorizzato alla rete, furto di dati o come nodo di un botnet.
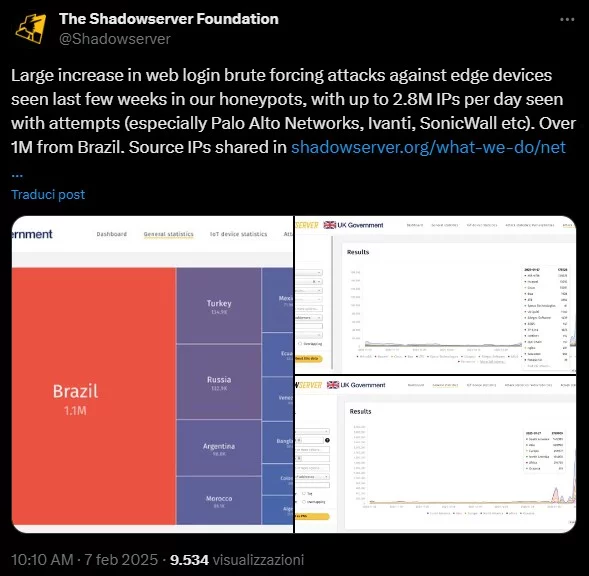
Secondo Shadowserver, la campagna impiega 2,8 milioni di IP unici ogni giorno, con un’alta concentrazione in Brasile (1,1 milioni di IP), Turchia, Russia, Argentina, Marocco e Messico. Le fonti di questi attacchi sono per lo più proxy residenziali e dispositivi compromessi, come router MikroTik, Huawei e Cisco, segnale che dietro potrebbe esserci una botnet su vasta scala.
Gli attacchi prendono di mira le infrastrutture critiche per l’accesso remoto:
Essendo dispositivi esposti a internet, diventano bersagli privilegiati. Un sistema compromesso non è solo una vittima: può trasformarsi in un proxy per ulteriori attacchi, permettendo agli attori malevoli di occultare il traffico malevolo dietro connessioni apparentemente legittime.
Piotr Kijewski, CEO di Shadowserver, ha confermato che non si tratta di semplici scansioni, ma di tentativi di login reali, aumentando esponenzialmente il rischio di compromissione. Questo attacco segue un trend in crescita: nell’aprile 2024, Cisco aveva già segnalato campagne simili contro VPN di Check Point, Fortinet e Ubiquiti, spesso veicolate tramite TOR e proxy anonimi.
La situazione è aggravata da vulnerabilità critiche recentemente scoperte, come CVE-2024-8190 (Ivanti) e CVE-2025-23006 (SonicWall), che rendono i dispositivi non aggiornati ancora più facili da compromettere.
Le principali raccomandazioni includono:
Questa campagna dimostra ancora una volta che gli attacchi brute force non sono un retaggio del passato, ma una minaccia attuale e in evoluzione. Shadowserver avverte che questi attacchi non si arresteranno presto e potrebbero coinvolgere ulteriori vendor e regioni.
Chiunque gestisca dispositivi di sicurezza esposti su internet deve agire subito: ignorare la minaccia significa diventare il prossimo bersaglio.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].