


I ricercatori della società di sicurezza informatica Forescout hanno scoperto 3 pericolose vulnerabilità che interessano i prodotti di automazione industriale.
2 bug interessano i controller di automazione dell’azienda tedesca Festo ementre un altro è relativa ai software della società CODESYS, utilizzata da centinaia di produttori di dispositivi in vari settori, tra cui Festo.

Queste vulnerabilità interessano centinaia di dispositivi di automazione industriale. Il più pericoloso di questi comporta la negazione del servizio (DoS) ed è molto facile da eseguire, visitando una pagina Web nascosta o utilizzando lo strumento di testo del browser.
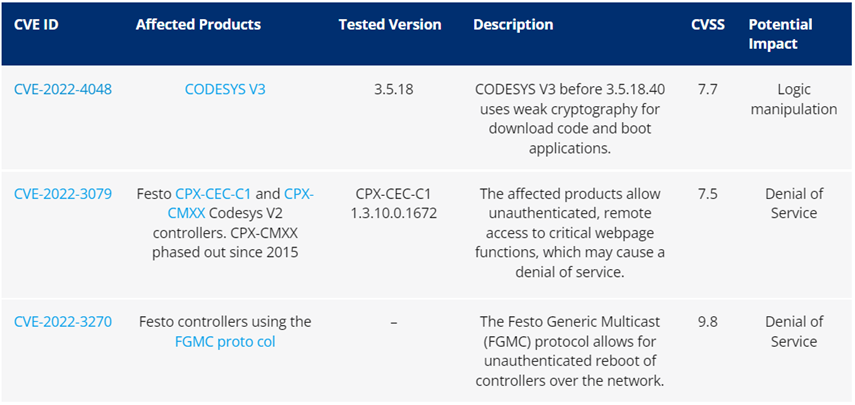
Daniel dos Santos, capo della ricerca sulla sicurezza di Forescout, ha affermato che CODESYS CVE-2022-4048 è correlato a bug di implementazioni della crittografia nei sistemi OT: l’uso di generatori di numeri pseudo-casuali non sicuri, un vettore di inizializzazione nullo e un comportamento di crittografia ECB non sicuro.
Il bug più pericoloso è il CVE-2022-3270, che consente di eseguire comandi riservati senza autenticazione su alcuni PLC Festo. Gli esperti hanno affermato che nella maggior parte dei casi il problema è dovuto a protocolli OT obsoleti sviluppati in un momento in cui la sicurezza non era una delle principali preoccupazioni per i sistemi OT, ma sono ancora utilizzati in strutture critiche in tutto il mondo.
Il problema principale in CODESYS V3 è che le chiavi di sessione vengono generate utilizzando un generatore di numeri pseudo-casuali insicuro (PRNG) che opera in modo prevedibile. Secondo i ricercatori, un utente malintenzionato può “semplicemente prelevare una chiave di sessione per decrittografare il codice scaricato per la manipolazione”.
Forescout ha segnalato i bug alle aziende interessate, nonché al CERT@VDE, una piattaforma di sicurezza tedesca per le aziende di automazione di piccole e medie dimensioni. Un rappresentante di Festo ha fornito raccomandazioni sulle vulnerabilità.
CODESYS ha venduto oltre 8 milioni di licenze per dispositivi utilizzati in settori come la produzione, l’automazione energetica e l’automazione degli edifici. Inoltre, su Internet sono disponibili quasi 3.000 dispositivi con software CODESYS.
Festo è un distributore di sistemi di controllo pneumatici ed elettrici e tecnologia di azionamento per fabbriche e automazione di processo in 61 paesi con miliardi di dollari di vendite annuali. I ricercatori hanno trovato circa 1.000 controllori Festo, utilizzati principalmente nella produzione.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]