


Con un recente post su Breached Forum, il threat actor USDoD ha dichiarato di aver raccolto oltre 330 milioni di indirizzi email, sostenendo di averli ottenuti attraverso lo scraping di Socradar[.]io, una piattaforma nota per il suo ruolo di cyber intelligence. Questa enorme raccolta di dati è ora disponibile per l’acquisto al prezzo di 7.000 dollari.
Al momento, non possiamo confermare la veridicità della notizia, poiché l’organizzazione non ha ancora rilasciato alcun comunicato stampa ufficiale sul proprio sito web riguardo l’incidente. Pertanto, questo articolo deve essere considerato come ‘fonte di intelligence’.

Secondo l’annuncio di USDoD, il processo di raccolta dei dati ha richiesto tre giorni interi, durante i quali sono stati eseguiti scraping, parsing e rimozione dei duplicati. Il risultato è un file di 14,4 GB, fornito in formato CSV, messo in vendita per 7.000 dollari.
Questo prezzo sottolinea l’alto valore attribuito ai dati contenenti questo tipo di informazione. Nel post, USDoD non fornisce dettagli specifici o esempi dei dati disponibili, lasciando in sospeso la verifica dell’autenticità e della qualità del database.
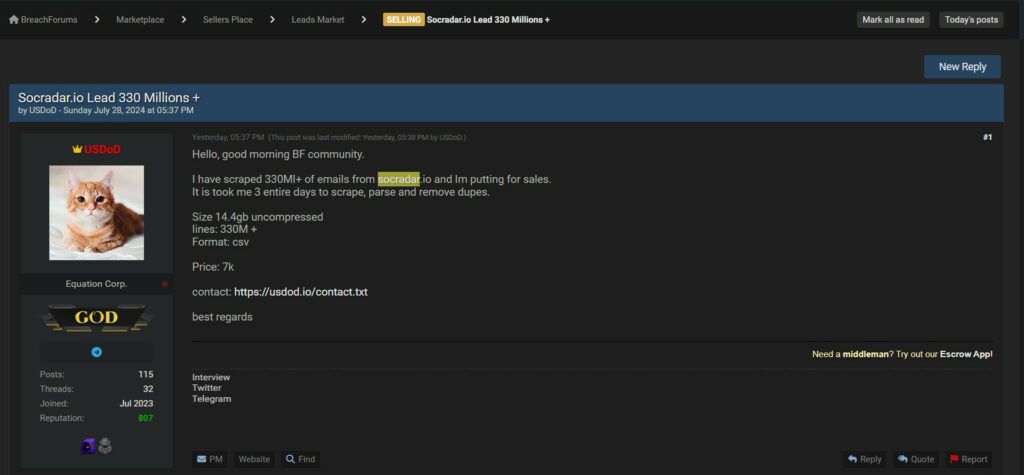
Immagine del post rinvenuta nel Dark Web
Il threat actor in questione, USDoD, è stato recentemente intervistato, rivelando ulteriori dettagli sul suo background e sulle sue attività. Durante un’intervista (https://usdod.io/contact.txt), USDoD ha descritto il processo tecnico dietro l’operazione di scraping e ha discusso delle motivazioni che lo hanno spinto a entrare nel mondo del cyber crimine. Questo offre una rara opportunità di comprendere la mentalità di un individuo coinvolto in attività illecite di questo tipo.
Socradar.io è ampiamente riconosciuta per la sua capacità di identificare e prevenire minacce informatiche, e dunque nota per il suo lavoro in ambito CTI. Tuttavia, il presunto successo di USDoD nel raccogliere dati da questa piattaforma evidenzia potenziali falle nei sistemi di sicurezza delle informazioni, mettendo in discussione l’efficacia delle misure protettive adottate.
La presunta vendita di un database così vasto ha implicazioni significative:
L’annuncio di USDoD su Breached Forum è un ulteriore promemoria della necessità di rafforzare la sicurezza dei dati e l’importanza di una vigilanza continua contro le minacce informatiche. La collaborazione tra esperti e forze dell’ordine è fondamentale per affrontare queste sfide e garantire la sicurezza degli utenti a livello globale.
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione da parte dell’azienda qualora voglia darci degli aggiornamenti sulla vicenda. Saremo lieti di pubblicare tali informazioni con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono utilizzare la mail crittografata del whistleblower.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.