


Un database di utenti OnlyFans è stato messo in vendita su un forum clandestino. Il database contiene informazioni personali di 340 milioni di utenti, inclusi nomi, indirizzi email e numeri di telefono. L'analisi del database rivela che non si tratta di un attacco hacker, ma di una raccolta di dati da fonti pubbliche e vecchie fughe di notizie.
All’interno di un forum underground, viene venduto un database che afferma di contenere 340 milioni di post di OnlyFans. La descrizione, sembra far pensare a un importante attacco informatico, ma da un’analisi della fonte e dei samples, sembra uno schema più sinistro e familiare:. Sembra che si tratti di una correlazione di vecchie fughe di dati, prelevte da vari servizi collegati ai profili OnlyFans.
Il post è apparso all’inizio di questa settimana dall’utente Euphoric_Reply_5727, il quale offriva un database di 340 milioni di record di utenti, al prezzo di 0,313 BTC per il database, circa 76.000 dollari al momento della pubblicazione.
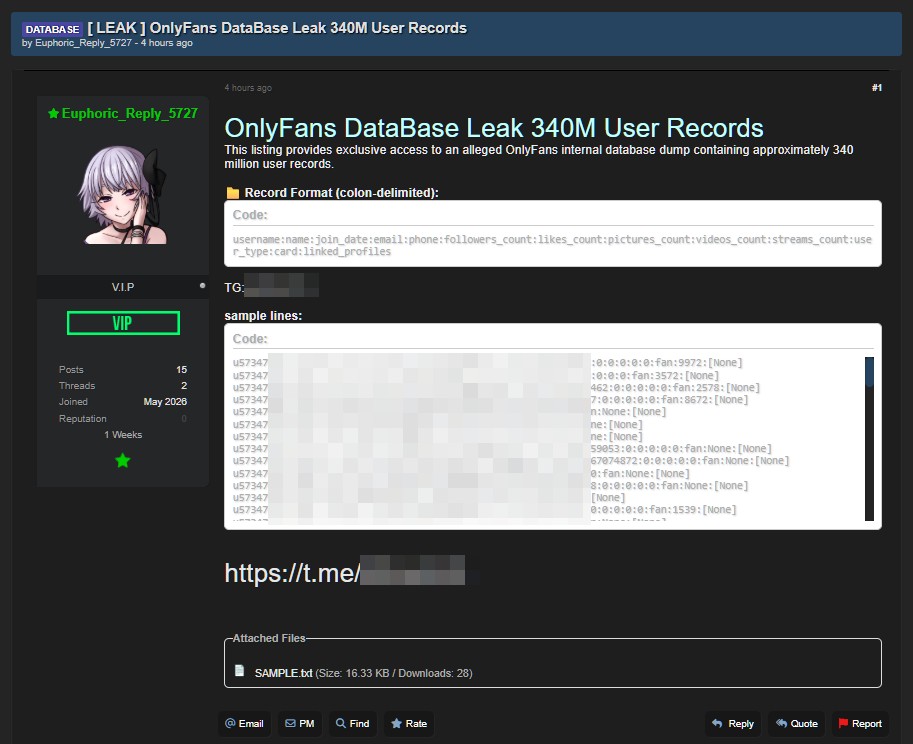

L’annuncio in questione affermava che i dati erano stati prelevati dai database di OnlyFans. Il database conteneva nomi utente, nomi reali, indirizzi email, numeri di telefono, numero di abbonati, like e statistiche sui contenuti caricati, tipologie di account, collegamenti ai social network e informazioni di pagamento.
Il venditore, dopo essere stato contattato dai giornalisti, ha cambiato la sua versione in una conversazione su Telegram. La fonte ha affermato che OnlyFans non era stato hackerato, ma che il database era stato “compilato “correlato” con precedenti fughe di dati disponibili pubblicamente. Secondo il venditore, i dati trapelati da Twitter, Instagram, Spotify e altri database di servizi erano stati confrontati con gli utenti di OnlyFans e quindi creati profili identificativi delle persone.
Ogni dato divulgato in rete – lo riportiamo sempre come Red Hot Cyber – costituisce un piccolo pezzo di un puzzle utile per costruire l’identità digitale di una persona. Un pezzo di un puzzle da solo non permette di identificare l’immagine finale, ma tanti pezzi di un puzzle possono farci comprendere la figura rappresentata quale sia, anche se il puzzle non è completamente finito. Ecco quindi che ogni dato personale presente in rete è perso per sempre e che anche se non attuale, può consentire di ricreare, attraverso attività di correlazione, una immagine più chiara di un determinato individuo. Ogni singolo databreach o perdita di dati è un problema di tutti. Avendo tra le mani queste informazioni è possibile profilare gli utenti e quindi effettuare frodi telematiche altamente mirate ed eseguire attività di social engineering.
Le voci sembravano essere blocchi di testo e non frammenti del database interno di OnlyFans. Ad esempio, le righe elencavano nomi utente, indirizzi email, numeri di telefono, date di registrazione, metriche del profilo, link ai social media e tipo di account. Altre righe includevano un campo “card”, che il venditore descrive come le ultime quattro cifre della carta di pagamento associata all’account.
L’analisi dei samples proposti dal venditore, non ha confermato la teoria dell’accesso diretto all’infrastruttura interna di OnlyFans. I record infatti, contenevano campi incompleti, segnaposto come “none” e metriche del profilo visibili pubblicamente, e il formato del record era differente dalla struttura tipicamente utilizzata dalle moderne piattaforme per consumatori nei database di produzione.
Molti dati però corrispondevano a profili reali. Diversi nomi utente e le relative informazioni presenti nel campione dei record forniti corrispondevano ad account OnlyFans pubblicamente disponibili. Durante il tentativo di verificare gli indirizzi email associati, il servizio non ha mostrato alcun avviso riguardo alla presenza di account email registrati sulla piattaforma, pertanto solo OnlyFans può effettuare una verifica completa.
L’affermazione del threat actors, relativa alle carte di pagamento, rimane ancora non confermata. Non si è riusciti a stabilire se le ultime quattro cifre delle carte sono afferenti a conti reali, se le informazioni siano state ricavate da vecchie fughe di dati oppure aggiunte in un secondo momento per gonfiare il valore del database.
Ma una cosa importante da dire è questa, anche in assenza di un attacco informatico confermato, questa raccolta di dati rappresenta un serio rischio per la privacy. La combinazione di credenziali di accesso, numeri di telefono, indirizzi email e profili sui social media consente ai malintenzionati di individuare persone reali dietro pseudonimi, lanciare attacchi di phishing, ricattare autori e abbonati, impersonare i titolari degli account o organizzare molestie mirate.
Al momento della pubblicazione, la base risultava ancora in vendita.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.