


Un nuovo allarme sulla sicurezza informatica arriva da un enorme dataset contenente informazioni personali di utenti italiani di Facebook.
Secondo quanto riportato, un threat actor conosciuto con l’alias Chucky_BF su un noto forum underground avrebbe messo in vendita un archivio da 35 milioni di record, con dati sensibili quali nomi completi e numeri di telefono.
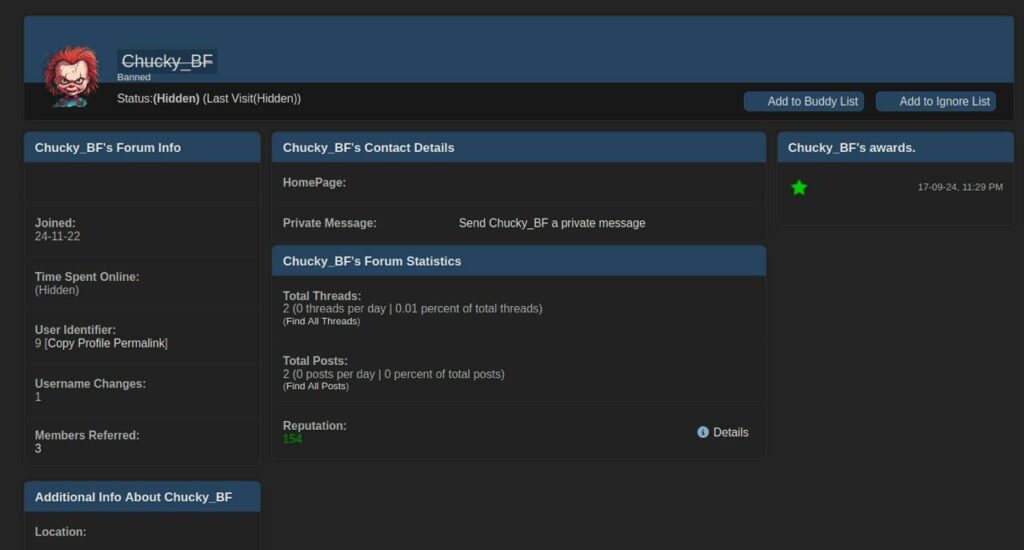

L’annuncio, comparso su un forum del dark web, indica che le informazioni sono disponibili in formato CSV e riguardano esclusivamente profili italiani, riconoscibili anche dal prefisso telefonico +39.
Non è chiaro se questi dati siano già stati divulgati in precedenza o facenti già parte della famosa raccolta di dati Fuck Faceboock in circolazione da diversi anni a anche con specifici motoria di ricerca gratuiti disponibili nel dark web.
Siamo andati a verificare il post, ma tale post era stato eliminato oppure l’utente bannato dalla piattaforma su ito dopo la pubblicazione. Di seguito quanto riporta DarkWeb Informer con le evidenze del post pubblicato
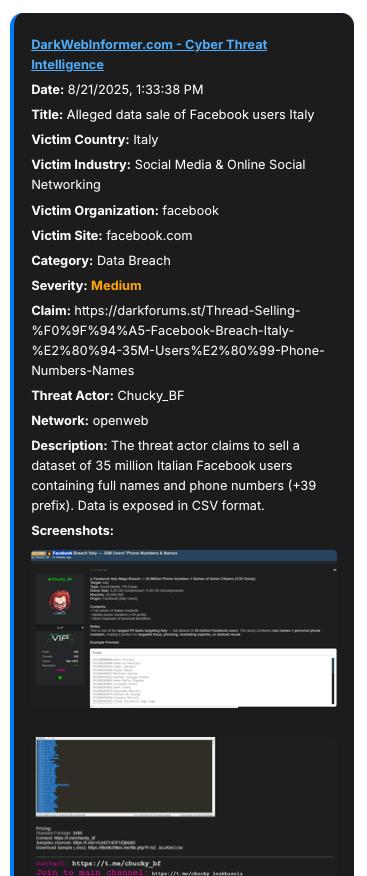
Il dataset infatti sembra provenire da una raccolta precedente di informazioni trafugate e successivamente riorganizzate per il mercato illecito. Ovviamente la disponibilità di numeri di telefono associati a nominativi reali apre scenari rischiosi in termini di phishing, smishing e frodi online.
Il threat actor avrebbe pubblicato alcuni screenshot di anteprima per dimostrare l’autenticità del materiale in vendita, corredando il post con riferimenti a canali di contatto su Telegram. Questi elementi, seppur tipici nelle dinamiche del cybercrime, non consentono di verificare con certezza la reale provenienza e l’affidabilità del dataset, che potrebbe anche essere una truffa all’interno dello stesso ecosistema criminale.
La vicenda riaccende il dibattito sull’efficacia delle misure di sicurezza adottate dalle grandi piattaforme social e sulla tutela dei dati personali. In Italia, un database di queste dimensioni rappresenterebbe un rischio non solo per i singoli utenti, ma anche per le aziende e le istituzioni che potrebbero diventare bersaglio di campagne mirate di social engineering. Autorità e specialisti di cybersecurity raccomandano agli utenti di prestare particolare attenzione a messaggi sospetti e di rafforzare le misure di protezione dei propri account.
In attesa di conferme ufficiali e di eventuali comunicazioni da parte di Meta, il caso mette nuovamente in evidenza la vulnerabilità del patrimonio informativo digitale.
La vendita di dati personali, anche se non sempre confermata nei dettagli, continua a rappresentare uno dei mercati più fiorenti del dark web, a dimostrazione di quanto le informazioni private siano oggi una merce preziosa e costantemente esposta a rischi.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]