


Claude Fable 5.1 di Anthropic ha decifrato in 44 minuti un criptogramma del 1653 di Thomas Urquhart, rivelando una preghiera per il re Carlo II. Il modello ha utilizzato 176.000 token, senza suggerimenti, decifrando un codice nascosto nel libro Logopandecteision.
Il nuovo modello Claude Fable 5.1 di Anthropic ha risolto un criptogramma del XVII secolo dello scrittore scozzese Thomas Urquhart (Thomas Urquhart) in 44 minuti, decifrando un codice che aveva messo in difficoltà i crittografi dal 1653. Il testo nascosto si è rivelato essere una preghiera indirizzata al re Carlo II, composta utilizzando un trucco di indicizzazione all’interno del proprio libro di Urquhart.
I ricercatori si sono prefissati l’obiettivo di decifrare il criptogramma di Urquhart Cyphral Distich («Cyphral Distich»), nascosto nelle ultime pagine del suo trattato Logopandecteision («Logopandecteision»), scritto nel 1653. I crittografi hanno cercato una soluzione a questa sequenza per più di un secolo, con il primo tentativo documentato di decifrazione datato 1899. L’esperto di cifrari storici Klaus Schme (Klaus Schme) ha inserito questo distico al 28° posto nella lista dei 50 messaggi cifrati più famosi che nessuno è riuscito a leggere.

Il processo è stato guidato da Geby Jaff (Geby Jaff) della società Vals AI. Ha riferito che il modello ha utilizzato 176.000 token, senza ricevere alcun suggerimento. Tutte le informazioni di input per l’enigma consistevano in due righe di 32 numeri ciascuna.
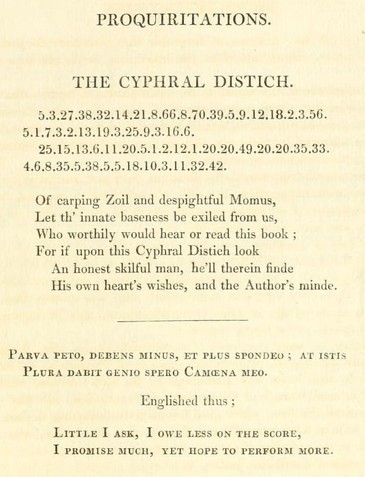
I tentativi precedenti di risolvere l’enigma si basavano sull’analisi di frequenza e sulla sostituzione, ma nessuno di essi ha funzionato. La chiave è risultata essere il libro stesso, e non un qualche alfabeto esterno. Urquhart ha stampato 32 desideri numerati, che ha chiamato Proquiritations («Proquiritations»), immediatamente prima del codice, e ogni numero indica semplicemente una parola all’interno del desiderio corrispondente.
Le prime lettere di ogni parola scelta compongono un distico in rima — una preghiera realista in cui si chiede a Dio di sostenere il re Carlo II e di renderlo il sovrano supremo del paese. Jaff ha avvertito che una delle coordinate dipende dal fatto che la frase latina sia considerata un’unità unica, e che per verificare la seconda, sarà necessaria una copia fisica dell’edizione originale.
L’esperimento è stato condotto su un modello che Anthropic ha rilasciato il 1 settembre insieme a una versione limitata di Mythos 5.1. Entrambe le versioni hanno gli stessi pesi e differiscono solo per i mezzi di protezione. Questo rilascio ha concluso un periodo durante il quale l’azienda ha attivamente utilizzato i risultati delle ricerche per giustificare il prezzo di questa linea di prodotti, che è il doppio di quella più economica Opus.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]