


Un attore di minacce, identificato come ‘xenZen’, ha elencato il database di Airtel per la vendita su BreachForums. La lista include dati di 375 milioni di clienti.
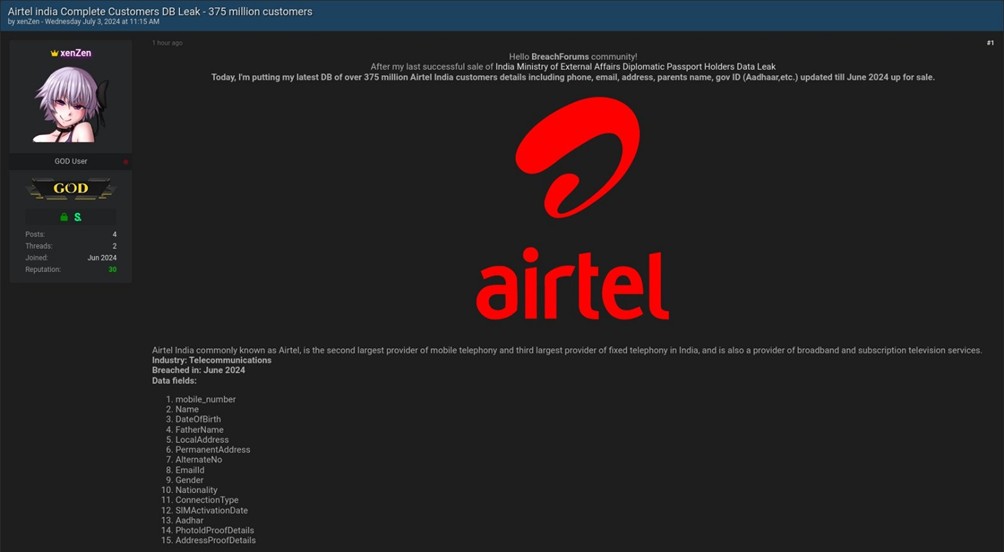
Dettagli dei Dati:

Data la natura ancora incerta delle informazioni disponibili nelle underground, è importante trattare questo articolo come un resoconto preliminare. La verifica completa della veridicità della violazione potrà avvenire solo attraverso un comunicato stampa dell’azienda che al momento non è stato ancora emesso.
Il 3 luglio 2024, l’utente ‘xenZen’ ha pubblicato un annuncio su BreachForums dichiarando di mettere in vendita il database aggiornato di Airtel India, contenente informazioni personali dettagliate di oltre 375 milioni di clienti. Questo database comprende numeri di cellulare, nomi, date di nascita, nomi dei padri, indirizzi locali e permanenti, indirizzi email, genere, nazionalità, numeri Aadhar, e dettagli di documenti di identificazione fotografica e di prova di indirizzo.
Airtel India, conosciuta comunemente come Airtel, è il secondo più grande fornitore di telefonia mobile e il terzo più grande fornitore di telefonia fissa in India. Questo incidente di sicurezza rappresenta una grave violazione della privacy dei suoi utenti e potrebbe avere ripercussioni significative. Le informazioni rubate potrebbero essere utilizzate per frodi d’identità, truffe e altri atti malevoli.
Gli utenti di Airtel sono invitati a monitorare attentamente le loro attività bancarie e di comunicazione per individuare eventuali attività sospette. Inoltre, è consigliabile cambiare le password e utilizzare metodi di autenticazione a due fattori dove possibile.
Airtel dovrà affrontare questa violazione con trasparenza, fornendo supporto e protezione ai propri clienti colpiti. Le autorità competenti dovranno investigare a fondo per assicurare che i responsabili siano identificati e affrontati legalmente.
Questo incidente evidenzia ancora una volta l’importanza di robusti protocolli di sicurezza per proteggere i dati sensibili degli utenti.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]