


I ricercatori di bug hanno ricevuto ricompense per ben 400.000 dollari, dopo aver scoperto 26 vulnerabilità 0day su sistemi ICS e SCADA nell’ambito del concorso hacker Pwn2Own Miami 2022 tenutosi dal 19 al 21 aprile.
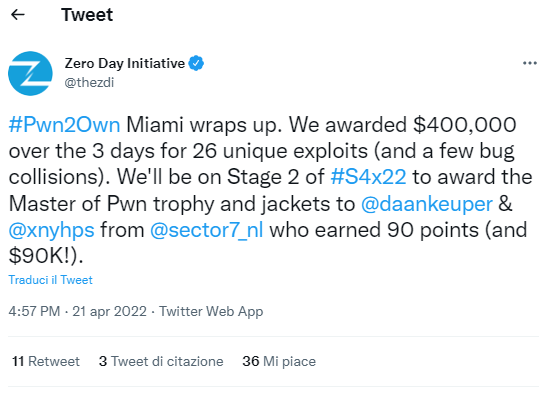
Lo riporta Zero Day Iniziative nel seguente tweet.

Durante l’evento, i ricercatori hanno attaccato varie categorie di prodotti, inclusi server di gestione, server OPC UA, gateway dati e interfacce uomo-macchina.
Una volta scoperte le vulnerabilità all’interno di Pwn2Own, tali bug vengono segnalati ai fornitori, a cui vengono concessi 120 giorni per risolverle, termine dopo il quale la Trend Micro Zero Day Initiative (ZDI) rende le vulnerabilità pubblicamente disponibili.
I vincitori di Pwn2Own Miami 2022 sono Daan Keuper, alias @daankeuper, e Thijs Alkemade, alias @xnyhps, della divisione Sector 7 della società IT olandese Computest.
Il primo giorno, i vincitori hanno ricevuto 20.000 dollari per l’esecuzione di codice sul server di controllo SCADA di accensione dell’automazione induttiva a causa di vulnerabilità nel meccanismo di autenticazione.
Inoltre, utilizzando un’altra vulnerabilità, i ricercatori hanno eseguito codice remoto in AVEVA Edge HMI/SCADA, per il quale hanno anche ricevuto una ricompensa di 20.000 dollari.
Il secondo giorno, il team Computest Sector 7 ha sfruttato una vulnerabilità denial of service in Unified Automation C++ Demo Server, dove hanno guadagnato ulteriori 5.000 dollari.
I ricercatori sono anche riusciti a bypassare i controlli di affidabilità delle applicazioni nello standard OPC Foundation OPC UA .NET, aumentando la loro ricompensa di altri 40.000 dollari,
In tre giorni di competizione, il team ha guadagnato 90.000 dollari e ha vinto il titolo di Master of Pwn (“Master of Hacking”).


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]