


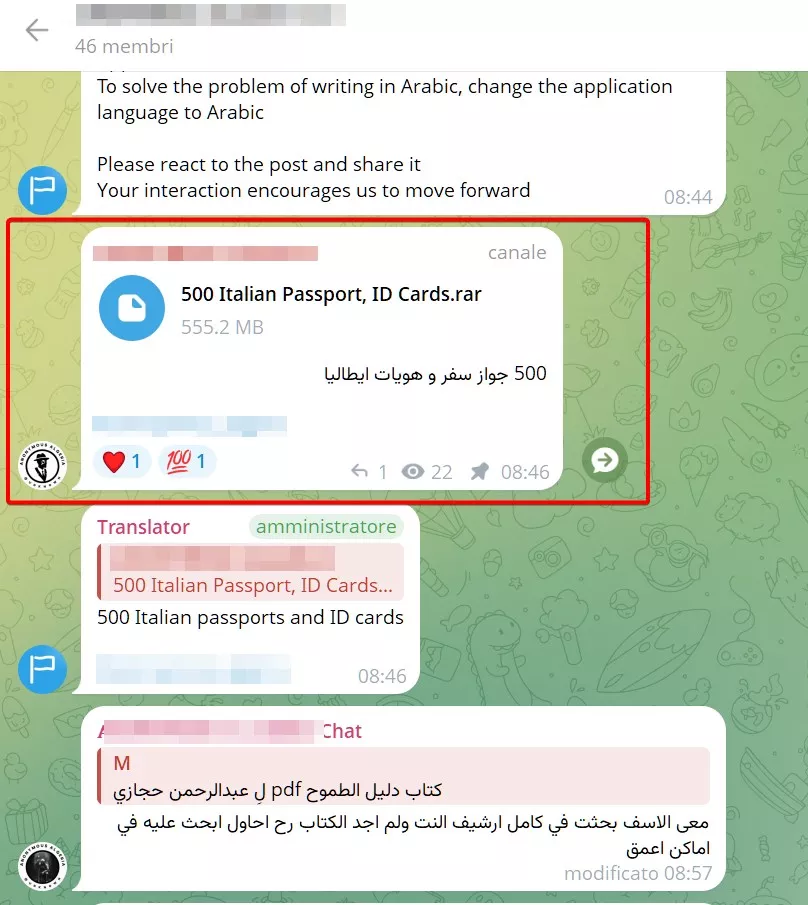
Il collettivo Anonymous Algeria, ha diffuso recentemente un archivio da 500 MB, il quale contiene documenti di identità di cittadini italiani: Si parla di carte d’identità, passaporti e selfie identificativi. Questo materiale permette ai malintenzionati di bypassare le soluzioni KYC e autenticazioni a due fattori. Possono aprire conti fraudolenti e condurre attacchi di phishing mirato. Il leak è stato messo a disposizione in modo gratuito dei follower del canale telegram, evidenzia le vulnerabilità dei database di aziende e agenzie italiane.
Il gruppo collettivista Anonymous Algeria, in una recente attività sui loro canali Telegram, ha pubblicato un archivio compresso, contenente documenti di identità di italiani.
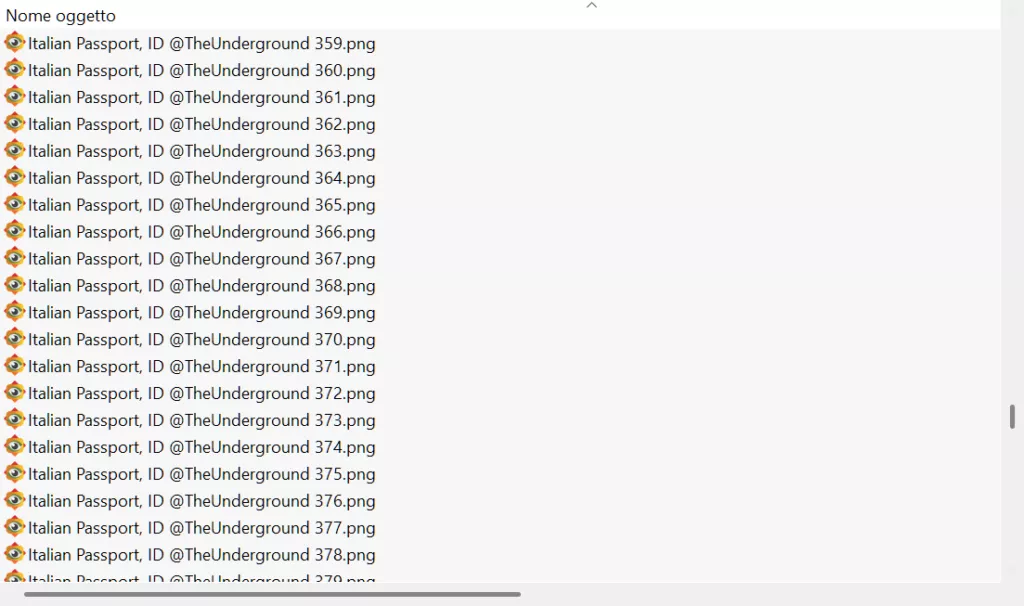
Si tratta di un file di oltre 500 MB che contiene immagini di dati personali appartenenti a cittadini italiani. L’aspetto inquietante di questa fuga non è solo la presenza di scansioni di documenti ufficiali, ma come questi “pacchetti” informativi risultino completi.

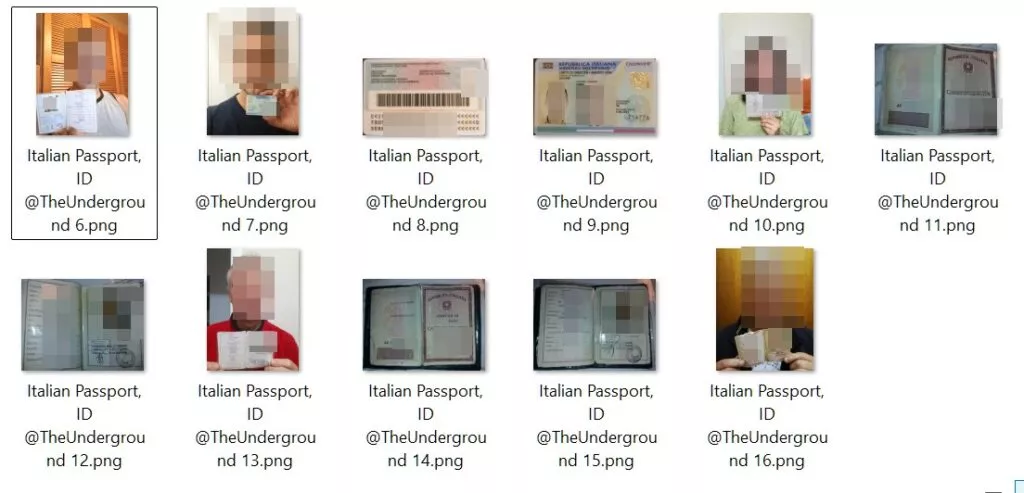
All’interno del file, rilevato nelle attività di CTI di Paragon Sec, vengono archiviate non solo le scansioni dei documenti quali patenti di guida, carte di identità e passaporti, ma anche le cosiddette “selfie identification”. Queste immagine, che di fatto sono quelle più “ghiotte”, mostrano i legittimi proprietari con in mano il proprio documento d’identità accanto al volto.
Questa pratica è ormai uno standard per l’attivazione di servizi online.
Queste immagini sono “oro puro” per il dark web quando le identità digitali vengono riconosciute dai servizi online che attuano procedure di KYC (Know Your Customer).
Possedere quindi, sia il documento ufficiale che la foto del titolare con il documento in mano, permette ai criminali di superare con estrema facilità i controlli di sicurezza di molte banche online, piattaforme di trading e criptovalute, oltre che a siti di scommesse.
Le truffe che possono scaturire da questo leak possono essere molteplici. Con tali dati, i malintenzionati possono procedere all’apertura di conti fraudolenti o richiedere dei micro-prestiti a nome della vittima, lasciando quest’ultima con debiti finanziari e una reputazione distrutta. La vittima scopre spesso l’accaduto quando riceve solleciti di pagamento o notifiche di pignoramento, per azioni e per conti che non ha mai aperto.
Queste informazioni sono regolarmente utilizzate per bypassare l’autenticazione a due fattori. Avendo accesso a documenti validi come questo, un hacker può contattare un operatore, fingendo di aver smarrito la SIM e ottenerne il controllo, intercettando quindi i codici di verifica SMS per accedere alle caselle email, ai profili social e agli account bancari.
Un altro rischio sono le truffe di phishing mirato (spear phishing). Queste truffe si basano sulla conoscenza dati esatti del passaporto o della patente. Qua i criminali possono inviare comunicazioni estremamente convincenti, fingendosi, ad esempio, autorità governative o istituti di credito specifiche. Questo livello di personalizzazione, rende queste trappole quasi invisibili anche per gli utenti più esperti, portandoli a cliccare involontariamente su link malevoli o a fornire ulteriori credenziali d’accesso ai malintenzionati.
La pubblicazione di questi dati da Anonymous Algeria, solleva domande anche sulla provenienza di tali file. Spesso tali archivi sono il risultato di violazioni di database di aziende poco sicure, autonoleggi o agenzie di viaggio che proteggono male i dati dei propri clienti. Una volta esfiltrati, tali documenti sono merce di scambio o strumenti di propaganda, come in questo caso, per dimostrare la vulnerabilità delle infrastrutture occidentali oppure per fare “un regalo” ai follower del proprio canale telegram.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.