


Una violazione dei dati di Twitter ha consentito a un utente malintenzionato di accedere ai dettagli di contatto di 5,4 milioni di account.
I dati, che collegano gli handle di Twitter ai numeri di telefono e agli indirizzi e-mail, sono stati messi in vendita oggi sul famigerato forum underground BreachForums per 30.000 dollari e tale violazione sembra sia stata resa possibile da una vulnerabilità scoperta a gennaio.
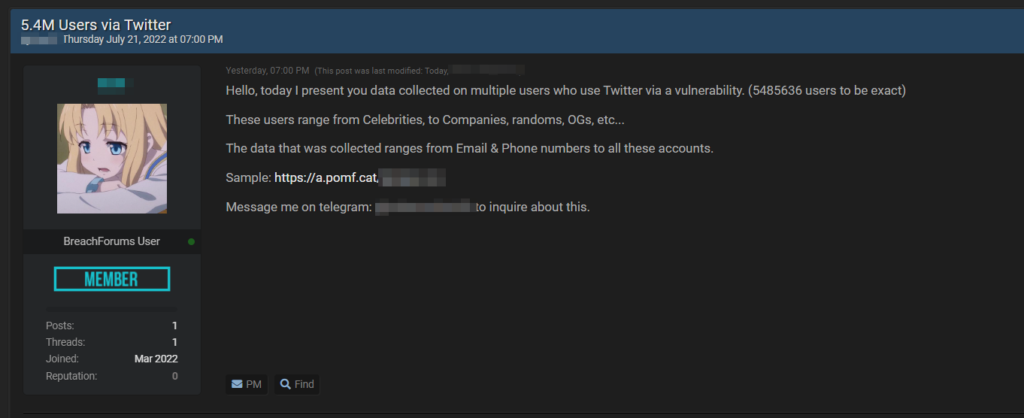

Mentre Twitter ha corretto la vulnerabilità, il database presumibilmente acquisito da questo exploit è stato ora venduto e avviata la monetizzazione.
Già a gennaio è stata segnalata su HackerOne una vulnerabilità che consentiva ad un utente malintenzionato di acquisire il numero di telefono e/o l’indirizzo e-mail associati agli account Twitter, anche se l’utente ha nascosto questi campi nelle impostazioni della privacy.
Un attore di minacce sta ora vendendo i dati presumibilmente acquisiti con questa vulnerabilità.
Il post riporta nel titolo i 5,4 milioni di utenti in vendita. Il proprietario del forum di hacking ha verificato l’autenticità dell’attacco.
Abbiamo scaricato il samples e da una superficiale verifica i dati sembrerebbero essere reali.
Sono ovviamente incluse persone da tutto il mondo, con informazioni sul profilo pubblico, nonché l’e-mail o il numero di telefono dell’utente Twitter utilizzato con l’account. Tutti i campioni esaminati corrispondono a persone che possono essere facilmente verificate online direttamente su Twitter.
HackerOne ha scoperto la vulnerabilità a gennaio, consentendo a chiunque di inserire un numero di telefono o un indirizzo e-mail e quindi trovare il twitterID associato. Questo è un identificatore interno utilizzato da Twitter, ma può essere prontamente convertito in un handle di Twitter.
Questa è una seria minaccia, poiché le persone non solo possono trovare utenti che hanno limitato la possibilità di essere trovati tramite e-mail/numero di telefono, ma qualsiasi utente malintenzionato con una conoscenza di base di scripting/codifica può enumerare una grossa fetta della base di utenti di Twitter non disponibile per enumeration prior (creare un database con connessioni telefono/e-mail a nome utente).
Tali basi dati possono essere vendute a soggetti malintenzionati per scopi pubblicitari o allo scopo di taggare celebrità in diverse attività dannose.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]