


Gli specialisti di Cloudflare hanno parlato del più grande attacco DDoS mai realizzato finora, la cui potenza ha raggiunto i 5,6 Tbit/s. L’attacco è stato effettuato utilizzando la botnet Mirai, che comprende 13.000 dispositivi hackerati.
L’attacco UDP è avvenuto il 29 ottobre 2024 ed era rivolto a un fornitore di servizi Internet senza nome nell’Asia orientale. Utilizzando la tecnica del DDoS gli aggressori hanno cercato di mettere offline i servizi del bersaglio.

Secondo Cloudflare l’attacco è durato solo 80 secondi, non ha avuto praticamente alcun impatto sull’azienda vittima e non ha generato alcun allarme, poiché l’incidente è stato rilevato e risolto offline.
Ricordiamo che il record precedente nel campo degli attacchi DDoS è stato stabilito nell’autunno del 2024. Successivamente la potenza d’attacco ha raggiunto i 3,8 Tbit/s e i 2,14 miliardi di pacchetti al secondo (Pps). L’attacco era rivolto al cliente di un hosting provider anonimo che utilizza i servizi Cloudflare.
Cloudflare osserva che gli attacchi DDoS di volume elevato hanno iniziato a verificarsi con maggiore frequenza e questa tendenza era chiaramente visibile già nel terzo trimestre del 2024 e nel quarto trimestre dell’anno gli attacchi hanno regolarmente superato 1 Tbps. Inoltre, il numero di attacchi che superano i 100 milioni di pacchetti al secondo è aumentato del 175% e il 16% di tali attacchi ha addirittura superato 1 miliardo di pacchetti.
Allo stesso tempo gli esperti avvertono che gli attacchi DDoS stanno diventando sempre più di breve durata. Di conseguenza, le persone non hanno il tempo di reagire, analizzare il traffico e applicare misure protettive. Pertanto, circa il 72% degli attacchi HTTP e il 91% degli attacchi DDoS a livello di rete (Layer 3/Layer 4) sono stati completati in meno di 10 minuti. E solo il 22% degli attacchi HTTP e il 2% degli attacchi DDoS sono durati più di un’ora.
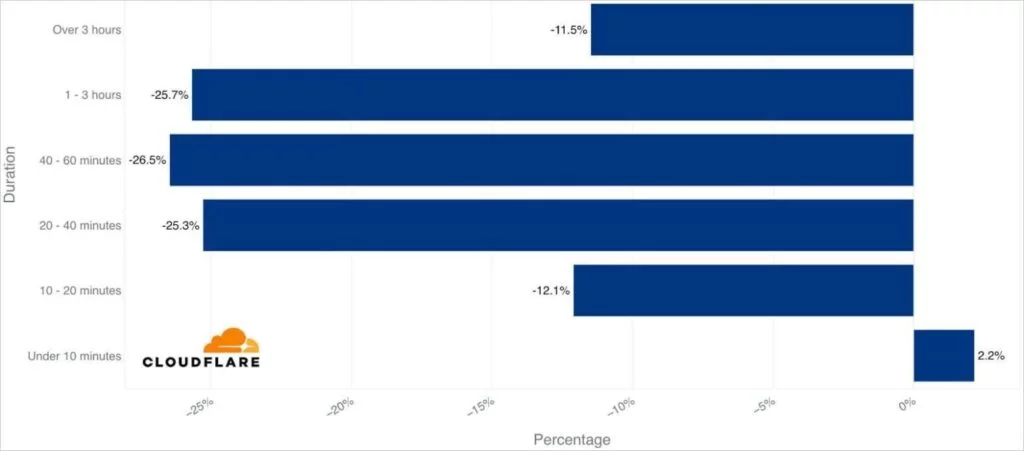
L’azienda afferma inoltre che questi brevi periodi di traffico si verificano tipicamente durante i periodi di punta, come le festività e le stagioni dello shopping.
Ciò costituisce la base per gli attacchi di estorsione DDoS, che hanno registrato anche un notevole aumento (78%) rispetto al trimestre precedente e 25% rispetto all’anno precedente, con un picco durante le festività natalizie.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]