


Sembra che anche questo anno non inizi bene per T-Mobile che si trova a gestire l’ennesimo databreach e questa volta non sembra da poco.
L’azienda ha rivelato l’ennesima violazione dei dati dopo che un attore di minacce ha rubato le informazioni personali di 37 milioni di account di clienti postpagati e prepagati attraverso una delle sue API (Application Programming Interface). Un’API è un’interfaccia software o un meccanismo comunemente utilizzato da applicazioni o computer per comunicare tra loro.

Sebbene non sia chiaro con precisione come il malintenzionato abbia violato l’azienda, T-Mobile ha rivelato che l’attaccante ha rubato i dati intorno al 25 novembre 2022 rilevando e bloccando l’attività dannosa il 5 gennaio 2023, diverso tempo dopo il suo sfruttamento.
La società ha affermato che l’API abusata in questa violazione non ha consentito all’aggressore di ottenere l’accesso alle patenti di guida dei clienti interessati o ad altri numeri di identificazione governativa, numeri di previdenza sociale/ID fiscali, password/PIN, informazioni sulla carta di pagamento (PCI) o altri dati finanziari informazioni sull’account.
“l’API interessata è in grado di fornire solo un set limitato di dati dell’account cliente, inclusi nome, indirizzo di fatturazione, e-mail, numero di telefono, data di nascita, numero di account T-Mobile e informazioni come il numero di linee sull’account e funzionalità del piano”
ha affermato T-Mobile, sebbene tali dati siano un ghiotto bottino per il cybercrime.
“Il risultato preliminare della nostra indagine indica che i malintenzionati hanno ottenuto dati da questa API per circa 37 milioni di account cliente postpagati e prepagati”.
La società ha descritto i dati rubati in questo attacco come “informazioni di base sui clienti” in un comunicato stampa separato .
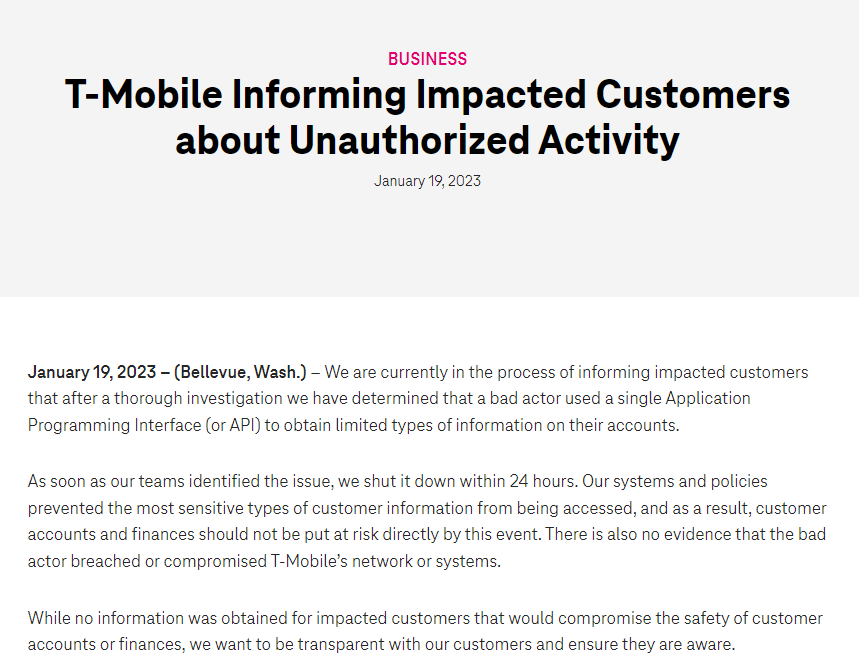
T-Mobile ha segnalato l’incidente alle agenzie federali statunitensi e ora sta lavorando con le forze dell’ordine per indagare sulla violazione. La grande TELCO ora sta anche avvisando i clienti che potrebbero aver subito il furto delle loro informazioni personali sensibili a seguito di questa violazione.
“La nostra indagine è ancora in corso, ma l’attività dannosa sembra essere completamente contenuta in questo momento e al momento non ci sono prove che il malintenzionato sia stato in grado di violare o compromettere i nostri sistemi o la nostra rete” ha affermato T-Mobile.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]