


Nel mondo digitale odierno, la sicurezza dei dati personali è una questione cruciale.
Purtroppo, ci sono individui senza scrupoli che cercano di sfruttare vulnerabilità tecniche ed umane a proprio vantaggio. Recentemente, un forum underground ha reso pubbliche ben 80.000 utenze e password di servizi noti come Netflix, NordVPN, Spotify (ed altri servizi online) di utenze italiane.

Queste violazioni sono ricorrenti e sollevano importanti questioni sulla protezione dei nostri account online e sull’importanza di adottare misure di sicurezza appropriate.
Una delle principali ragioni per cui le utenze e le password vengono pubblicate nei forum underground è il fenomeno delle “combolist”.
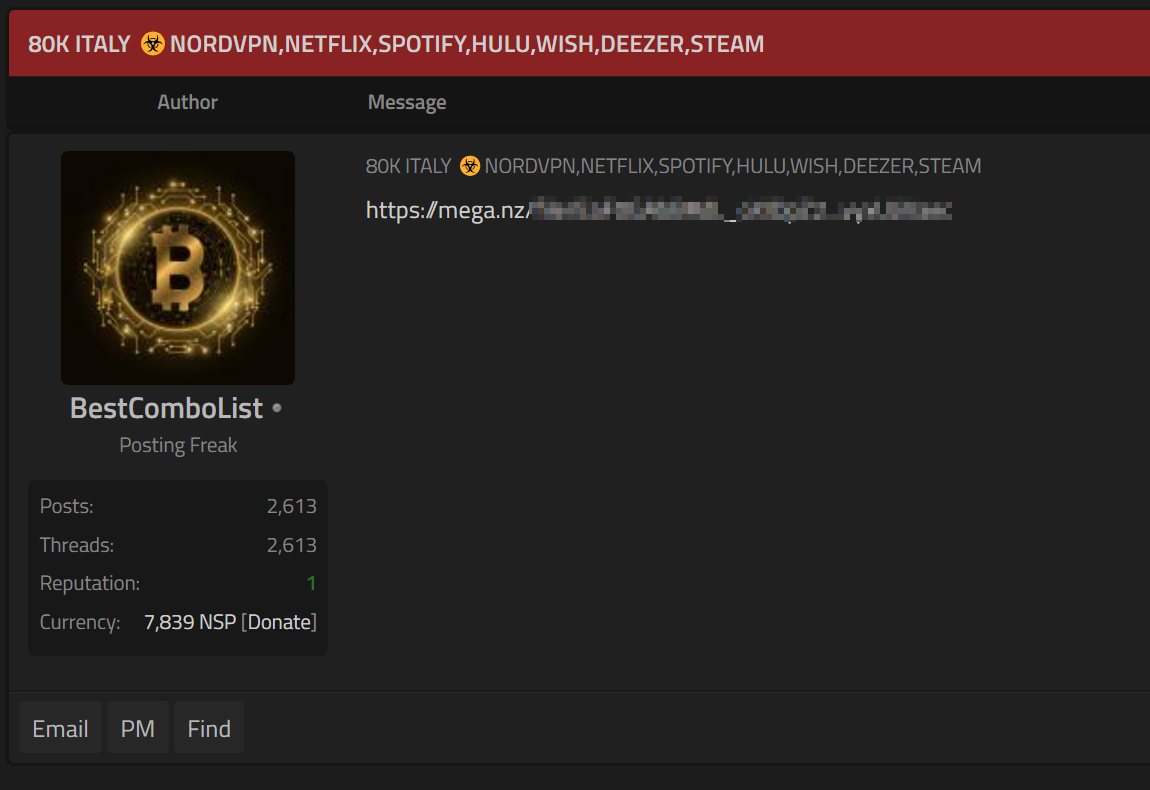
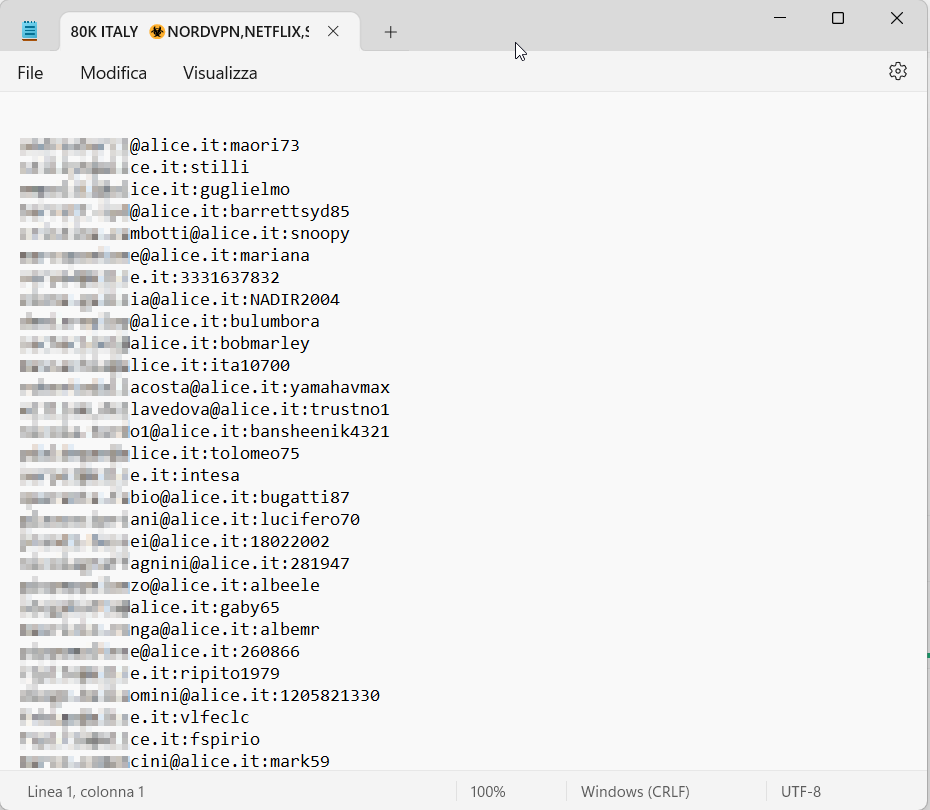
Una combolist è un elenco di combinazioni di username e password che viene distribuito per far utilizzare servizi in modo anonimo oppure per accedere a risorse in modo fraudolento come in questo caso.
Le combolist diventano quindi un prezioso strumento per coloro che desiderano violare gli account delle persone e utilizzare dei servizi in modo anonimo e costantemente vengono pubblicate nei canali Telegram o nelle underground.
Ma come vengono raccolte queste enormi quantità di utenze e password?
I criminali informatici si avvalgono di diverse tecniche, tra cui l’utilizzo di malware come gli infostealer e le botnet. Gli infostealer sono programmi dannosi progettati per rubare informazioni personali dal computer delle vittime, inclusi username e password. Possono essere distribuiti attraverso e-mail di phishing, siti web compromessi o file scaricati da fonti non attendibili.
Le botnet, d’altra parte, sono reti di computer compromessi che vengono utilizzate dagli hacker per condurre attacchi coordinati o come sistemi di raccolta informazioni. Questi computer, spesso ignari dei loro ruoli nella rete di botnet, vengono sfruttati per inviare spam, distribuire malware o eseguire attacchi di forza bruta sui servizi online. Attraverso l’uso combinato di infostealer e botnet, i criminali possono raccogliere un’enorme quantità di dati sensibili, comprese le credenziali di accesso ai servizi online.
Di fronte a tali minacce, è fondamentale adottare misure di protezione adeguate. Una delle prime linee di difesa consiste nell’utilizzare software antivirus affidabili e mantenerli costantemente aggiornati. Questi programmi possono rilevare e bloccare malware come gli infostealer, proteggendo i nostri dati personali da potenziali furti.
Tuttavia, non è sufficiente affidarsi solo al software antivirus. Dobbiamo anche assumere una condotta etica responsabile online. Ciò significa utilizzare password robuste e uniche per ogni servizio, evitare di cliccare su link sospetti oltre ad imparare cosa è la sicurezza informatica per non rimanere vittima di queste minacce.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]