


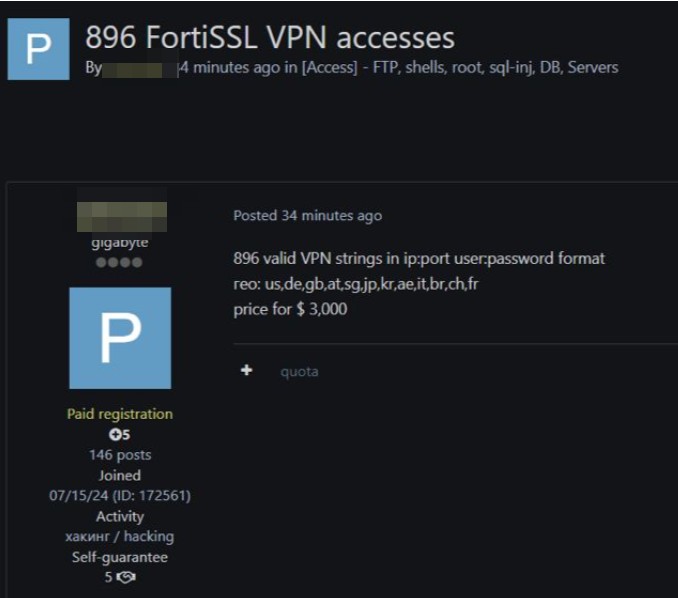
Negli angoli più nascosti di internet, il traffico di dati rubati e accessi non autorizzati continua a prosperare. Un recente post apparso su un forum underground chiuso, mostra la vendita di 896 credenziali VPN FortiSSL, complete di indirizzo IP e credenziali in chiaro, a un prezzo complessivo di 3.000 dollari.
L’annuncio, pubblicato da un utente elenca gli accessi disponibili per diverse nazioni, tra cui Stati Uniti, Germania, Austria, Singapore, Giappone, Corea del Sud, Italia, Emirati Arabi Uniti, Brasile, Svizzera e Francia. I dati sono offerti nel tradizionale formato ip:port user:password, facilmente utilizzabile da chiunque abbia conoscenze base di rete.

Disclaimer: Questo rapporto include screenshot e/o testo tratti da fonti pubblicamente accessibili. Le informazioni fornite hanno esclusivamente finalità di intelligence sulle minacce e di sensibilizzazione sui rischi di cybersecurity. Red Hot Cyber condanna qualsiasi accesso non autorizzato, diffusione impropria o utilizzo illecito di tali dati. Al momento, non è possibile verificare in modo indipendente l’autenticità delle informazioni riportate, poiché l’organizzazione coinvolta non ha ancora rilasciato un comunicato ufficiale sul proprio sito web. Di conseguenza, questo articolo deve essere considerato esclusivamente a scopo informativo e di intelligence.
La vendita di credenziali VPN rappresenta una minaccia crescente per aziende e privati. Le VPN, strumenti pensati per garantire privacy e sicurezza online, diventano così una porta d’ingresso per attacchi informatici mirati, furti di dati sensibili e attività di spionaggio digitale.
Il fatto che questi accessi siano commercializzati con una “garanzia dell’utente” evidenzia la professionalizzazione del mercato criminale, dove l’affidabilità del venditore è diventata un fattore di marketing tra i cybercriminali.
Secondo gli esperti di cybersecurity, forum di questo tipo stanno diventando sempre più sofisticati, offrendo non solo credenziali, ma veri e propri servizi di accesso a reti aziendali, server FTP e database. La presenza di accessi provenienti da diverse nazioni evidenzia inoltre l’internazionalità del fenomeno, che può avere ripercussioni globali se le credenziali vengono utilizzate per attacchi mirati.
Le autorità e le aziende sono quindi chiamate a rafforzare le difese dei sistemi VPN e ad adottare misure di sicurezza avanzate, come l’autenticazione a più fattori e il monitoraggio continuo degli accessi, per contrastare la proliferazione di credenziali rubate nel dark web.
L’allarme lanciato da questo post sottolinea quanto sia delicato il confine tra strumenti di protezione e vulnerabilità sfruttabili dai criminali: nel mondo digitale, anche una VPN, se compromessa, può trasformarsi in un rischio significativo per la sicurezza informatica.
Le aziende non possono permettersi di affidarsi alla speranza: la protezione dei sistemi VPN deve diventare una priorità strategica. È fondamentale implementare l’autenticazione a più fattori (MFA) per tutti gli accessi remoti, aggiornare regolarmente le configurazioni dei dispositivi e dei server VPN, e adottare soluzioni di monitoraggio continuo degli accessi e dei log di rete.
Anche la formazione del personale gioca un ruolo cruciale: sensibilizzare dipendenti e collaboratori sulle minacce legate a credenziali compromesse riduce significativamente il rischio di incidenti.
Inoltre, le aziende devono considerare la gestione proattiva delle credenziali, inclusa la rotazione periodica delle password e l’utilizzo di strumenti sicuri per la loro memorizzazione.
Controlli regolari sulle vulnerabilità, audit di sicurezza e simulazioni di attacco consentono di identificare e correggere punti deboli prima che possano essere sfruttati. Solo adottando un approccio integrato e costantemente aggiornato è possibile ridurre il rischio derivante dalla vendita e dall’utilizzo illecito di credenziali VPN nel dark web.


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.