


Gli analisti di Citizen Lab hanno segnalato che oltre 20 app VPN presenti sul Google Play Store presentano gravi problemi di sicurezza che minacciano la privacy degli utenti e consentono la decrittazione dei dati trasmessi. In totale, queste app sono state scaricate 972 milioni di volte.
Gli esperti affermano che i provider VPN che distribuiscono app problematiche sono chiaramente collegati tra loro, sebbene affermino di essere aziende separate e utilizzino vari metodi per nascondere la vera situazione.

Il rapporto di Citizen Lab si basa su ricerche precedenti che hanno individuato collegamenti tra tre provider VPN presumibilmente con sede a Singapore: Innovative Connecting, Autumn Breeze e Lemon Clove. Tutte queste aziende erano state precedentemente collegate a un cittadino cinese e ora i ricercatori hanno trovato ulteriori sovrapposizioni tra le app, nonché collegamenti ad altre app VPN e ai loro sviluppatori.
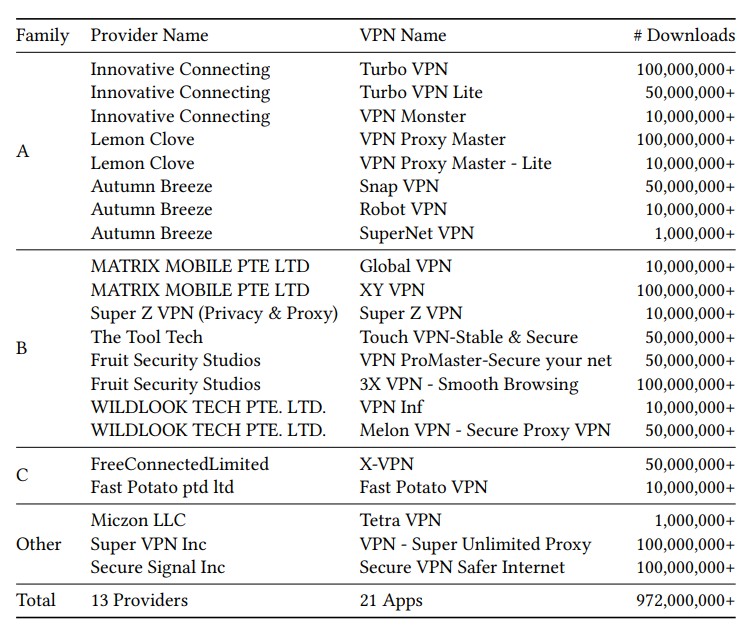
Secondo il rapporto, otto app VPN create da Innovative Connecting, Autumn Breeze e Lemon Clove condividono codice, dipendenze e password hard-coded comuni, consentendo potenzialmente agli aggressori di decrittografare tutto il traffico utente. Insieme, queste app hanno più di 330 milioni di installazioni sul Google Play Store.
Tutte e tre le aziende, precedentemente collegate a Qihoo 360 (un’azienda cinese di sicurezza informatica sanzionata dagli Stati Uniti nel 2020), offrono servizi VPN e si affidano al protocollo Shadowsocks, originariamente progettato per aggirare il Great Firewall cinese.
I ricercatori sottolineano che il protocollo utilizza la crittografia simmetrica ed è vulnerabile a vari attacchi a causa dell’uso di cifrari obsoleti e password hard-coded. Inoltre, la sua interazione con il sistema di tracciamento delle connessioni del sistema operativo consente agli aggressori di assumere il controllo delle connessioni delle vittime.
Otto applicazioni (Turbo VPN, Turbo VPN Lite, VPN Monster, VPN Proxy Master, VPN Proxy Master – Lite, Snap VPN, Robot VPN e SuperNet VPN) supportano i protocolli IPsec e Shadowsocks, presentano inoltre sovrapposizioni significative nel codice e utilizzano vari meccanismi per l’anti-analisi e l’aggiramento dei controlli di sicurezza automatici.
Tutte le app esaminate dai ricercatori erano vulnerabili ad attacchi di manomissione della connessione e di iniezione di pacchetti. Tutte raccolgono segretamente informazioni sulla posizione dell’utente, utilizzano una crittografia debole e contengono la stessa password hard-coded per la configurazione di Shadowsocks.
Utilizzando questa password, Citizen Lab ha scoperto che tutti e tre i provider VPN che offrono queste app utilizzano la stessa infrastruttura, il che conferma ulteriormente la connessione tra loro.
Si noti che un altro gruppo di fornitori (Matrix Mobile PTE LTD, ForeRaya Technology Limited, Wildlook Tech PTE LTD, Hong Kong Silence Technology Limited e Yolo Mobile Technology Limited) potrebbe essere associato al trio sopra menzionato, dato l’utilizzo di protocolli identici, codice simile e offuscamento.
Si è scoperto che le loro soluzioni VPN, scaricate più di 380 milioni di volte, sono vulnerabili ad attacchi di manomissione della connessione, contengono password offuscate e si connettono allo stesso set di indirizzi IP.
Altri due provider, Fast Potato Pte. Ltd e Free Connected Limited, offrono client VPN che si basano sulla stessa implementazione di protocollo proprietario.
Secondo Citizen Lab, i problemi di sicurezza e privacy identificati nelle app studiate hanno un impatto diverso sugli utenti. Ad esempio, potrebbero violare la fiducia e la privacy raccogliendo furtivamente dati sulla posizione e potrebbero esporre le persone al rischio di intercettazione e modifica del traffico.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].