


Autore: ThinkOpen
All’interno del forum underground breached è stata rilevata la diffusione di una serie di potenziali login di accesso a sistemi aziendali Citrix italiani ed europei esposti su internet.

Il 19 settembre 2022, l’utente del forum “LeakBase” ha infatti pubblicato una serie di link contenenti url, login e password di servizi aziendali basati su Citrix e accessi a pannelli di back office di vari portali.
La segnalazione è pervenuta dal team di Cyber Intelligence del gruppo Thinkopen, che ha inoltre registrato lo scaricamento dei dati da parte di più di 80 attori potenzialmente malevoli.
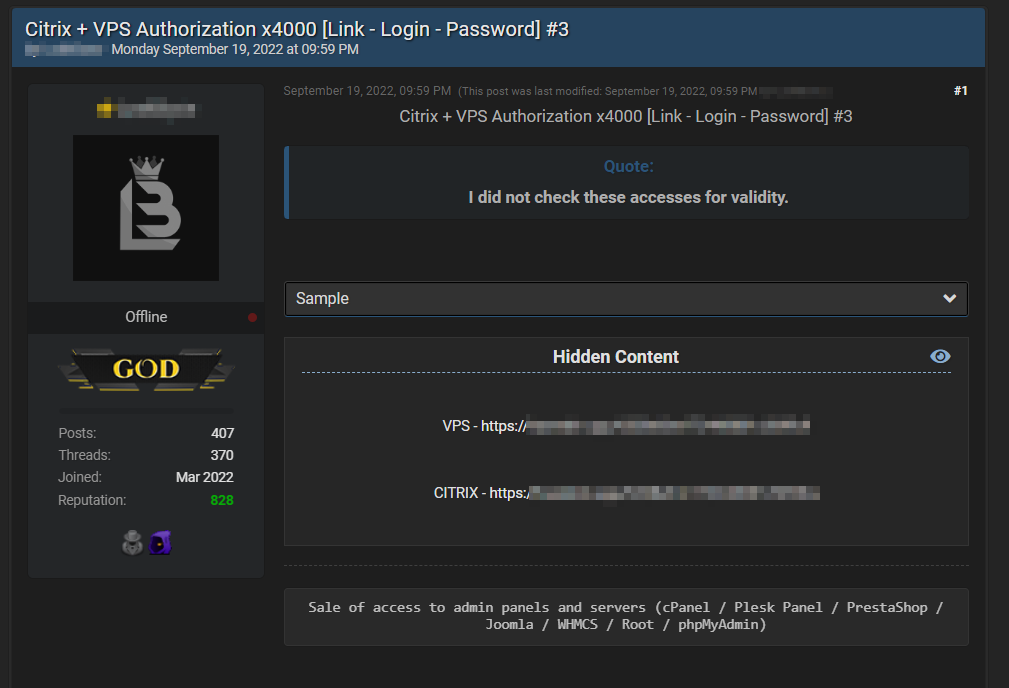
Le liste contengono riferimenti a circa 4000 infrastrutture: in parte sistemi Citrix XenApp, vpn NetScaler ma anche accessi a infrastrutture VPS e portali web b2b.
In particolare, la lista di accessi Citrix diffusa dall’attore criminale conta quasi 1400 endpoint. Le infrastrutture referenziate in quest’ultima contengono riferimenti ad organizzazioni pubbliche e private di varia natura, tra i quali:
La presenza di queste organizzazioni all’interno delle liste pubblicate dall’attore criminale rappresenta un fattore di rilievo da valutare in quanto:
A questo fine, è fondamentale per tutte le organizzazioni coinvolte appurare che le credenziali menzionate nelle liste non permettano accesso alle infrastrutture di rete, così come verificare la copertura delle infrastrutture riportate all’interno dei presidi di sicurezza aziendali.
Di seguito riportiamo alcuni samples prelevati dalle URL collegate al post.
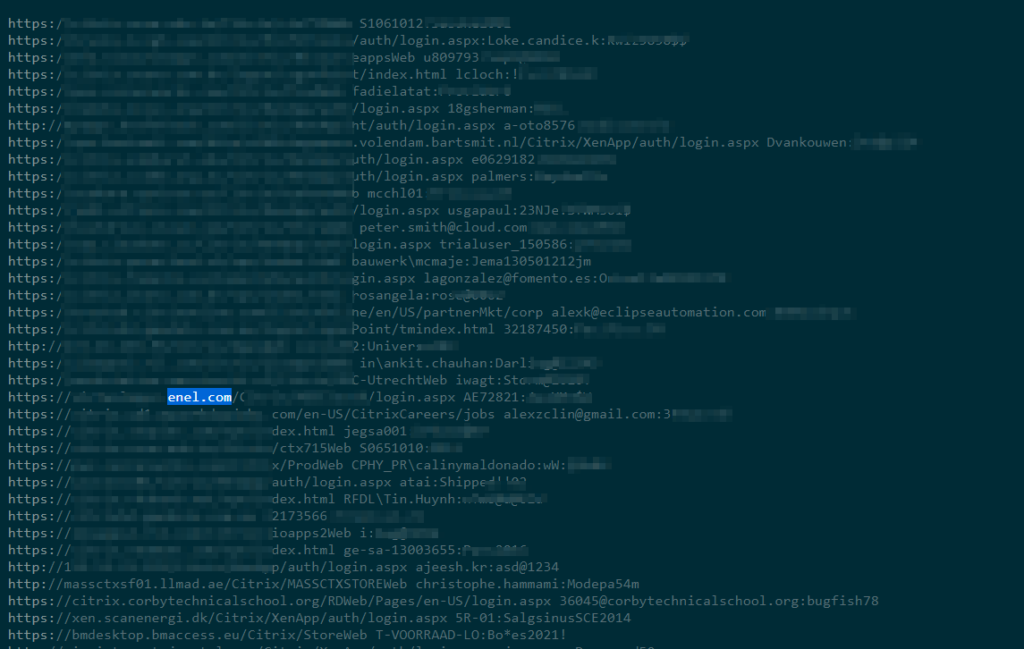
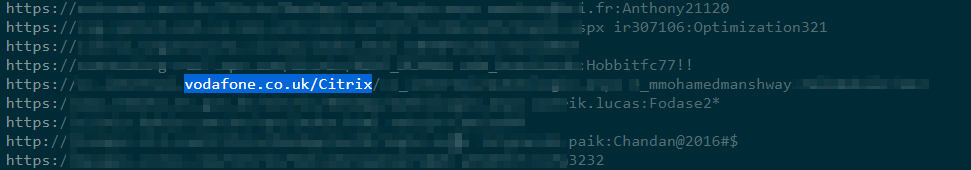
Risulta quindi importante per quelle aziende che hanno Citrix all’interno delle loro infrastrutture verificare che non ci siano impatti una volta pubblicati questi dati.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]