


Il Dipartimento della Sicurezza Interna degli Stati Uniti ha ordinato la rimozione di DeepSeek e dei suoi prodotti collegati da tutte le piattaforme civili federali, vietando nuovi acquisti. La decisione, basata sulla legge del 2018 sulla sicurezza delle catene di approvvigionamento, è stata motivata dal rischio di trasmissione di informazioni riservate alla Cina.
Il cloud è cloud per tutti!
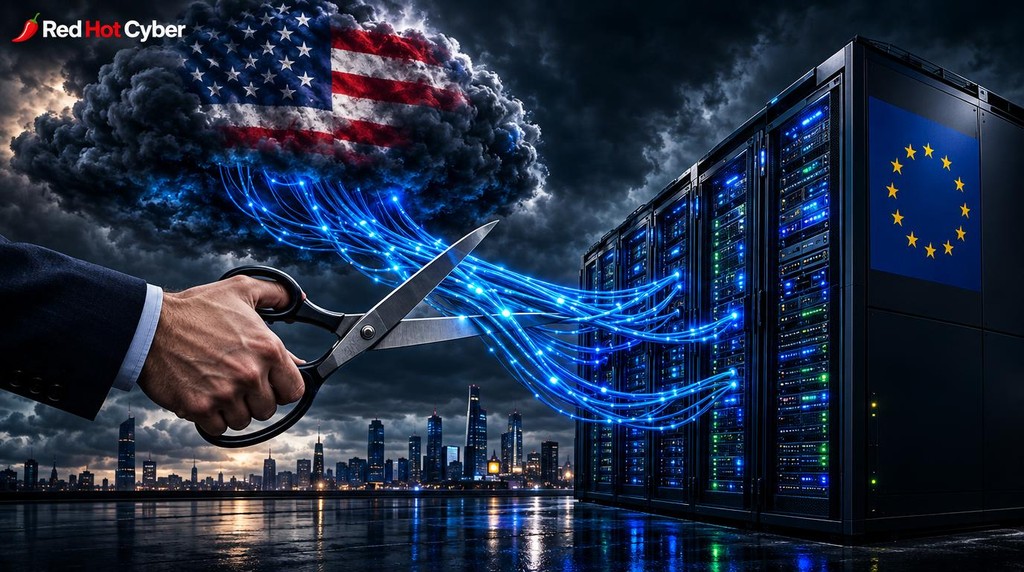
Se gli Stati Uniti temono che DeepSeek possa esporre informazioni sensibili a una potenza straniera, l’Europa dovrebbe porsi una domanda ancora più scomoda: perché il rischio dovrebbe riguardare soltanto la tecnologia cinese e non tutte le tecnologie cloud, indipendentemente dalla loro nazionalità?

I dati non smettono di essere sensibili quando attraversano l’infrastruttura di un fornitore occidentale, così come la dipendenza tecnologica non diventa automaticamente sicurezza solo perché il servizio proviene da un Paese alleato. Il punto non è stabilire chi sia più affidabile sulla base della bandiera, ma capire chi può accedere ai dati, dove vengono conservati, quali leggi possono imporne la consegna e quanto controllo reale mantenga chi utilizza il servizio.
Se Washington considera DeepSeek un rischio per la sicurezza nazionale, Bruxelles dovrebbe applicare lo stesso rigore anche alle piattaforme cloud statunitensi e a qualsiasi altro fornitore straniero. Perché il cloud non conosce confini politici quando si tratta di vendere servizi, ma quei confini possono tornare improvvisamente decisivi quando entrano in gioco intelligence, giurisdizione e interessi nazionali.
La sovranità digitale non può essere una questione di simpatia geopolitica: o il principio vale per tutti, oppure non è un principio di sicurezza, ma una scelta politica.
Il divieto di DeepSeek per il settore governativo statunitense si è rivelato più ampio di un semplice blocco del chatbot. Il Dipartimento della Sicurezza Interna degli Stati Uniti ha disposto la rimozione dai sistemi IT delle agenzie federali civili dei prodotti DeepSeek, sviluppati da aziende collegate ei servizi di terze parti. È stato inoltre vietato alle agenzie di effettuare nuovi acquisti di tali soluzioni.
Il Dipartimento ha pubblicato una notifica nel Federal Register il 20 ottobre, ma l’ordinanza allegata n. 2026-01 è datata 24 luglio 2026. La richiesta di esclusione di DeepSeek dagli acquisti e la rimozione dai sistemi è entrata in vigore immediatamente dopo l’emissione dell’ordinanza, quasi tre mesi prima della pubblicazione. La decisione è stata presa in base alla legge del 2018 sulla sicurezza delle catene di approvvigionamento delle agenzie federali.
Le restrizioni non si applicano solo all’applicazione o al chat cloud di DeepSeek. L’ordinanza si estende anche agli sviluppi di società controllate e collegate, nonché ai prodotti di fornitori terzi basati su implementazioni dei modelli DeepSeek. Pertanto, il semplice cambio di fornitore del servizio non elimina la restrizione se il prodotto contiene ancora la tecnologia vietata.
Le autorità statunitensi hanno giustificato la decisione con il rischio di trasmissione di informazioni riservate alla Cina. Quando si accede ai modelli ospitati sui server di DeepSeek, possono essere trasmessi richieste, dati personali e informazioni tecniche sugli utenti. Il Dipartimento teme che la combinazione delle informazioni ottenute con i dati aperti possa consentire di compilare dettagliate informazioni su dipendenti e programmi governativi.
Una parte separata delle critiche riguarda i problemi di sicurezza dei programmi. A febbraio 2025, NowSecure ha rilevato nell’applicazione DeepSeek per iOS la trasmissione di parte delle informazioni senza crittografia, chiavi incorporate nel codice e la conservazione non sicura dei dati. L’ordinanza menziona anche la possibilità di vulnerabilità o codice dannoso nei modelli, ma non fornisce casi specifici di tale infezione.
Le agenzie federali dovevano interrompere immediatamente gli acquisti e rimuovere i prodotti soggetti al divieto. Per le eccezioni è previsto un richiamo scritto entro 60 giorni dall’emissione dell’ordinanza. Le autorità possono concedere una proroga se l’agenzia ne giustifica la necessità. Le richieste sono esaminate dall’Agenzia per la Sicurezza Informatica e la Protezione delle Infrastrutture degli Stati Uniti (CISA).
Fino a quando le soluzioni vietate rimangono nell’infrastruttura, l’ordinanza suggerisce di rafforzare il controllo del traffico di rete, il registro degli eventi e l’identificazione delle attività sospette. Il provvedimento riguarda le agenzie federali civili, ma non si applica ai sistemi di sicurezza nazionale e alle reti di informazioni riservate. In precedenza, negli Stati Uniti era già stato proposto di vietare DeepSeek nei contratti governativi.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]