


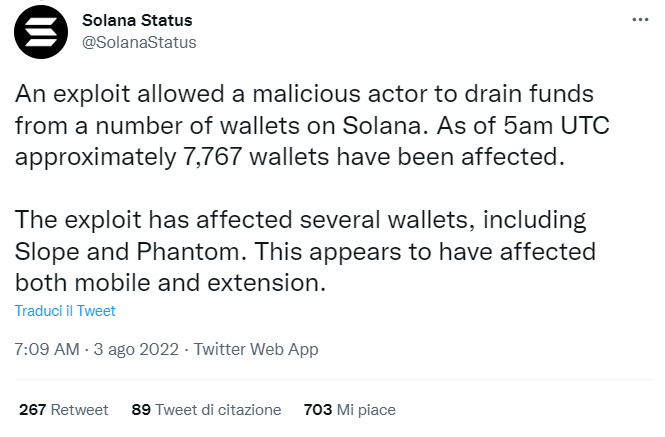
Il 3 agosto Solana ha riferito su Twitter che l’attacco alla piattaforma ha colpito più di 7.700 wallet, tra cui Slope e Phantom, Solflare e Trust Wallet.
Secondo un rapporto di Elliptic, sono stati interessati 7.936 portafogli e le perdite di criptovalute (SOL, NFT e oltre 300 token basati su Solana) sono ammontate a 5,8 milioni di dollari.

Secondo Solana, i portafogli interessati dovevano essere abbandonati a favore di portafogli più protetti. Gli esperti hanno consigliato di non riutilizzare la passphrase originale e di crearne una nuova per l’hardware wallet.
“Il motivo principale dell’attacco non è ancora chiaro. Sembra essere correlato a un bug in alcuni software all’interno dei portafoglio e non nella stessa blockchain di Solana”
ha affermato Elliptic.
Secondo il rapporto, le transazioni sono firmate dai legittimi proprietari, indicando che la chiave privata è stata compromessa.
Secondo gli esperti di sicurezza sulle blockchain, per ottenere l’accesso a un numero così elevato di chiavi private, un hacker potrebbe utilizzare un attacco alla catena di approvvigionamento, una vulnerabilità del browser 0day o un malfunzionamento nel generatore di numeri casuali utilizzato nel processo di generazione delle chiavi.
Successivamente si è saputo che il denaro era stato rubato da circa 8.000 portafogli delle applicazioni mobili Slope e Phantom.
Slope è un portafoglio crittografico intuitivo non di custodia creato per DeFi, GameFi, SocialFi e NFT basato sulle piattaforme blockchain Solana ed Ethereum. Si rivolge principalmente all’ecosistema Solana. Da martedì, gli aggressori hanno sottratto fondi su scala quasi industriale dai portafogli mobili degli utenti di Slope.
L’attacco ha riacceso il dibattito sul portafoglio freddo e caldo nella comunità delle criptovalute. Poiché tali incidenti possono ripresentarsi, si consiglia di non archiviare tutte le criptovalute in un hot wallet.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]