


Akamai ha sventato un attacco DDoS da record per conto di uno dei suoi clienti.
La vittima è stata colpita da un fiume di traffico diversi mesi fa poiché i criminali informatici stanno ora adottando un approccio più distribuito per tentare di paralizzare l’infrastruttura target.

La rete di distribuzione dei contenuti ha affermato che il nuovo attacco è stato il peggiore mai registrato in Europa, con un picco di traffico di 704,8 Mpps e obiettivi più diffusi rispetto all’attacco precedente.
Un attacco DDoS (Distributed Denial of Service) si verifica quando più sistemi “zombie” o bot sovraccaricano la larghezza di banda o le risorse di un sistema di destinazione e sfruttano più di un indirizzo IP, spesso da migliaia di host, infettati da software dannoso. Guardate il video sul nostro canale YouTube per comprendere meglio il funzionamento di un attacco DDoS.
Il nuovo attacco sembra provenire dallo stesso attore di minacce, ha detto Akamai, il quale ha “bombardato” la stessa compagnia dell’Europa orientale che ha subito un attacco da 659,6 Mpps a luglio.
Il nuovo flusso di traffico Internet alterato è stato del sette percento superiore rispetto al precedente attacco record.
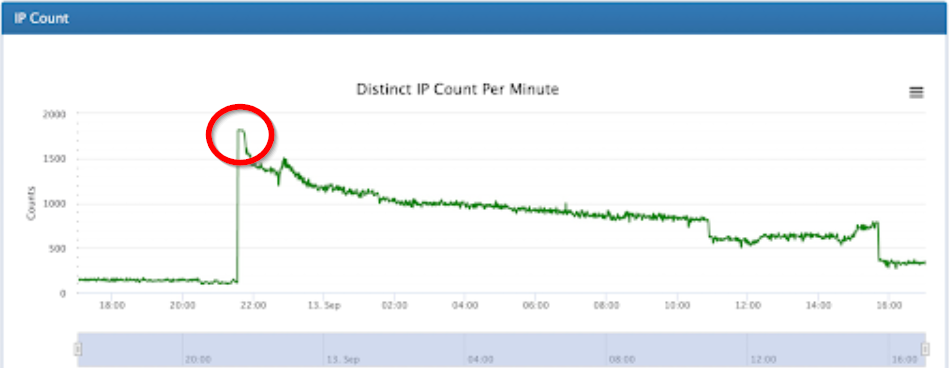
Gli aggressori hanno preso di mira sei diversi data center in Europa e Nord America. Anche il numero di IP univoci utilizzati come bot è aumentato da 512 a 1.813 in 201 diversi attacchi cumulativi.
| Attacco di luglio | Attacco di settembre | |
| Picco pp | 659,6 Mpps | 704,8 Mpps |
| Attacchi cumulativi | 75 | 201 |
| IP mirati | 512 | 1813 |
| Vettore | UDP | UDP |
| Distribuzione | 1 posizione | 6 posizioni |
| Data dell’attacco | 21 luglio 2022 | 12 settembre 2022 |
| Le migliori posizioni di lavaggio | HKG, LON, TYO | HKG, TYO, LONDRA |
“Il sistema di comando e controllo degli aggressori non ha tardato ad attivare l’attacco multi-destinazione”
Advertising
ha spiegato Akamai, passando da 100 a 1.813 IP attivi al minuto in soli 60 secondi. I principali obiettivi dell’attacco erano Hong Kong, Londra e Tokyo.
Dopo l’incidente di luglio, tuttavia, il cliente era pronto a difendersi: Akamai ha affermato che il 99,8% dell’attacco è stato mitigato grazie alle contromisure proattive del cliente implementate dall’Akamai Security Operations Command Center (SOCC).
Akamai sottolinea inoltre la necessità di applicare le stesse misure proattive per proteggere i data center e i server cloud dalle minacce Internet sempre più sofisticate.
“Un attacco così altamente distribuito potrebbe affogare un team di sicurezza mal preparato”, ha affermato la società “rendendo difficile valutare la gravità e la portata dell’intrusione, per non parlare di combattere l’attacco stesso”.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]