


I rappresentanti della Trend Micro Zero Day Initiative (ZDI) hanno annunciato i principali obiettivi e premi per il prossimo concorso hacker Pwn2Own, che si terrà a dicembre.
È stata inoltre introdotta una nuova categoria competitiva, in cui i ricercatori si intrometteranno in un ambiente che imita un tipico ufficio domestico.

Il prossimo Pwn2Own si svolgerà dal 6 all’8 dicembre 2022 in Canada. Questa volta, l’evento non si terrà contemporaneamente alla conferenza, quindi ZDI ha deciso di rimborsare ai partecipanti con 3.000 dollari in spese di viaggio per incoraggiare il maggior numero possibile di esperti a partecipare di persona a Pwn2Own.
Tuttavia, come negli anni precedenti, i cacciatori di bug potranno competere da remoto e i dipendenti ZDI a Toronto eseguiranno gli exploit per loro.
La competizione di quest’anno avrà un montepremi totale di oltre un milione di dollari, inoltre i partecipanti riceveranno premi aggiuntivi per exploit che prendono di mira telefoni cellulari, router wireless, hub domestici intelligenti, altoparlanti intelligenti, stampanti e dispositivi NAS.
È stato anche rivelato che una nuova categoria chiamata “The SOHO Smashup” apparirà su Pwn2Own quest’anno, dove i membri possono guadagnare fino a 100.000 dollari. In questa categoria, ai ricercatori verrà chiesto di hackerare un ambiente che imita un tipico ufficio domestico. In sostanza, l’obiettivo è hackerare il router tramite l’interfaccia WAN e quindi passare alla rete locale, dove dovrai compromettere qualsiasi altro dispositivo a tua scelta (ad esempio una stampante, NAS e così via).
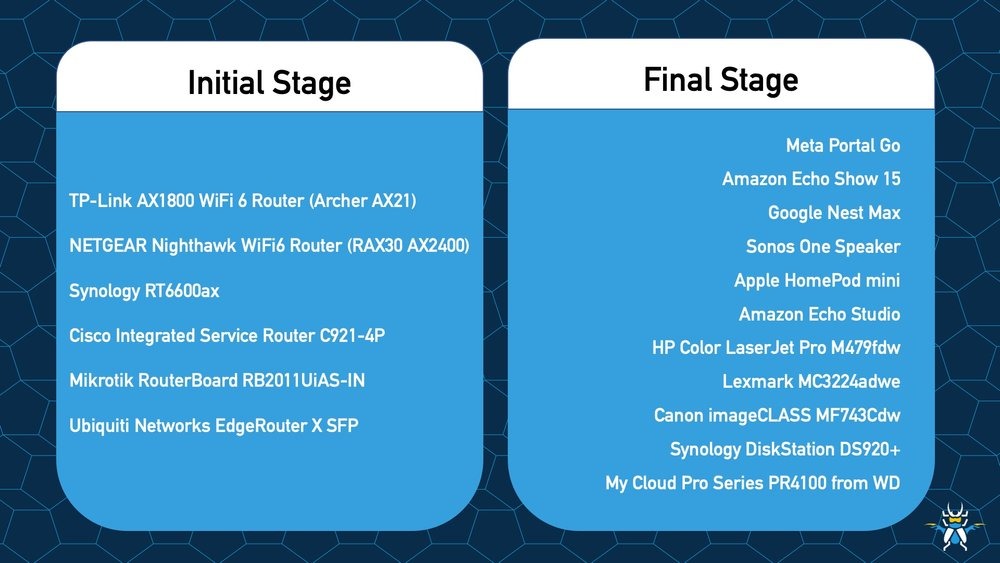
Nella prima fase, i partecipanti potranno cimentarsi nell’hacking dei router TP-Link, Netgear, Synology, Cisco, MikroTik o Ubiquity. Nella seconda fase, potranno scegliere come target da un lungo elenco di dispositivi, inclusi Meta, Amazon, Google, Sonos, Apple, HP, Lexmark, Canon, Synology e prodotti WD IoT.
Sebbene questa versione di Pwn2Own non sia più chiamata Pwn2Own Mobile, i telefoni cellulari sono ancora l’obiettivo più interessante per i membri dal punto di vista finanziario.
Quindi, i ricercatori possono guadagnare fino a 250.000 dollari se dimostrano un hack di successo dell’iPhone 13 di Apple o del Pixel 6 di Google. L’hacking del Samsung Galaxy S22 potrebbe far guadagnare ai membri altri 50.000 dollari.
Inoltre, viene offerto un premio in denaro fino a 60.000 dollari per exploit su altoparlanti intelligenti e hub per la casa intelligente. I target di questa categoria sono Sonos One, Apple HomePod Mini, Amazon Echo Studio, Meta Portal Go, Amazon Echo Show 15 e Google Nest Hub Max.
Inoltre, i partecipanti potranno ricevere fino a 40.000 dollari per gli exploit Synology e WD NAS, nonché da 5.000 a 30.000 dollari per le vulnerabilità sui router. Gli exploit della stampante saranno valutati fino a 20.000 dollari.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].