


I ricercatori di Socket hanno scoperto una campagna attiva che utilizza decine di pacchetti npm dannosi in grado di raccogliere e rubare informazioni dai sistemi delle vittime.
Secondo gli esperti, nelle ultime due settimane, aggressori hanno pubblicato 60 pacchetti in npm contenenti un piccolo script che viene attivato durante l’installazione. Lo script è responsabile della raccolta di nomi host, indirizzi IP, elenchi di server DNS e percorsi di directory e della successiva trasmissione di queste informazioni agli aggressori tramite un webhook Discord.

Lo script è rivolto agli utenti Windows, Linux e macOS, utilizza controlli di base per bypassare la sandbox ed è progettato specificamente per rilevare l’impronta digitale di qualsiasi sistema che interagisca con uno dei pacchetti dannosi.
I ricercatori hanno identificato tre account npm, ciascuno dei quali ha pubblicato 20 pacchetti dannosi: bbbb335656, cdsfdfafd1232436437 e sdsds656565. Tutti i pacchetti contenevano lo stesso codice per raccogliere i dati e li passavano allo stesso webhook Discord.
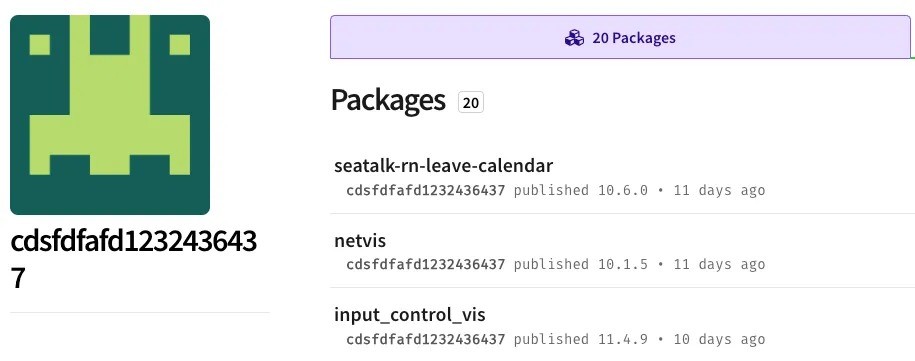
“Il numero totale di download di pacchetti supera attualmente i 3.000, consentendo agli aggressori di creare una mappa delle reti di sviluppatori e aziende che potrebbe diventare una vera e propria roadmap per gli attacchi futuri. Al momento in cui scriviamo, tutti i pacchetti sono ancora disponibili su npm. Abbiamo presentato una richiesta per rimuoverli”, affermano gli esperti nel loro rapporto.
Secondo Socket, poiché lo script dannoso raccoglie identificatori di rete sia interni che esterni, consente agli aggressori di collegare ambienti di sviluppo privati a infrastrutture pubbliche.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]