


Rimbalziamo l’avviso riportato dello csirt italia in modo da darne ampia diffusione. In queste ore si stanno verificando, come era previsto, delle campagne di phishing verso gli utenti delle caselle di posta virgilio.it.
È stata recentemente rilevata una campagna malevola, veicolata tramite SMS e indirizzata agli utenti di Libero e Virgilio, che sfrutta la recente indisponibilità di tali servizi email per carpire informazioni sensibili dalle potenziali vittime.
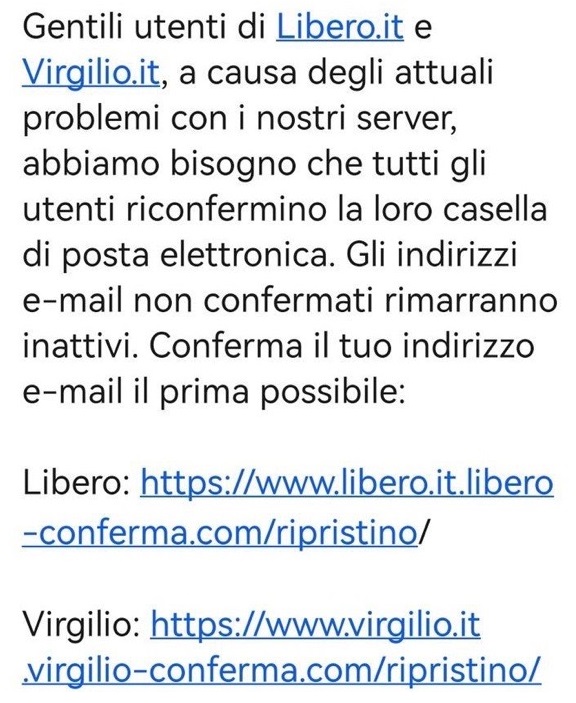

Nel dettaglio, il corpo del messaggio informa l’utente della necessità di confermare la propria utenza email invitandolo a visitare le pagine ospitate presenti nel testo. Questi veicolano la vittima verso risorse remote opportunamente predisposte, che ripropongono i loghi e i layout grafici dei portali legittimi.
Qualora la vittima inserisca informazioni sensibili (ad esempio la password del proprio account) in tali portali, queste potrebbero finire nella disponibilità di attori malevoli.
Gli utenti e le organizzazioni possono far fronte a questa tipologia di attacchi attivando le seguenti misure preventive:
Infine, si raccomanda di valutare l’implementazione sui propri apparati di sicurezza degli Indicatori di Compromissione (IoC)1 disponibili in allegato.
1Per definizione, non tutti gli indicatori di compromissione sono malevoli. Questo CSIRT non ha alcuna responsabilità per l’attuazione di eventuali azioni proattive (es. inserimento degli IoC in blocklist) relative agli indicatori forniti. Le informazioni contenute in questo documento rappresentano la migliore comprensione della minaccia al momento del rilascio.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]