


Recentemente, Smart-Cash.it, una community internazionale che coinvolge imprese commerciali, imprese di produzione e consumatori, è stata vittima di una grave violazione dei dati. Un utente su BreachForums, nicknameSorb, ha pubblicato un annuncio per la vendita di un database contenente informazioni sensibili degli utenti di Smart-Cash.it. Questo articolo esplora i dettagli della violazione, le motivazioni del malintenzionato e le misure di sicurezza che le aziende dovrebbero adottare per prevenire tali incidenti.
Cos’è Smart-Cash.it? Smart-Cash.it è una piattaforma che mira a aumentare la visibilità delle imprese e a far risparmiare i consumatori attraverso i buoni CBK. Le imprese che aderiscono al circuito rilasciano buoni CBK ai clienti, calcolati in percentuale sull’importo speso. Ogni impresa può decidere l’importo del buono da rilasciare in base alle proprie esigenze commerciali.
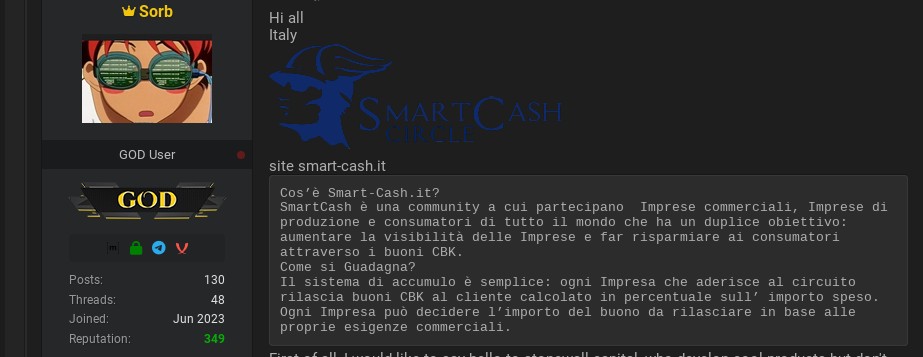

Dettagli della violazione dei dati Sorb, ha ottenuto un dump del database MySQL di Smart-Cash.it in formato CSV, contenente 197 tabelle. I dati includono informazioni sui clienti, hash delle password, accumuli di cashback, transazioni, codici regalo e altro. inoltre ha pubblicato esempi di hash delle password e campioni di dati JSON che includono nomi, email, indirizzi IP, codici PIN, numeri di carta e altro.
Esempi di dati compromessi
Il criminal hacker ha messo in vendita il database compromesso di Smart-Cash.it per 500$, offrendo la possibilità di contattarlo tramite messaggio privato o Telegram. Sorb non ha esitato a deridere stonewall.capital, affermando che, sebbene i loro prodotti siano validi, le loro pratiche di sicurezza informatica lasciano molto a desiderare.
Implicazioni per gli utenti La violazione dei dati di Smart-Cash.it ha esposto circa 127,000 utenti al rischio di furto d’identità e frode finanziaria. Le informazioni compromesse includono nomi completi, indirizzi email, indirizzi IP, codici PIN e numeri di carta, rendendo gli utenti vulnerabili a vari tipi di attacchi. Questo incidente sottolinea l’importanza di proteggere i dati personali e di adottare misure di sicurezza adeguate.
Questo attacco sottolinea l’importanza di migliorare la sicurezza dei database. È fondamentale che i database siano configurati in modo sicuro, regolarmente aggiornati e monitorati per rilevare accessi non autorizzati. Implementare la crittografia per i dati sensibili e utilizzare controlli di accesso robusti può aiutare a mitigare i rischi. Inoltre, vanno effettuati audit di sicurezza regolarmente e valutazioni delle vulnerabilità per identificare e risolvere potenziali debolezze. Utilizzare test di penetrazione può anche aiutare a simulare potenziali attacchi e migliorare i meccanismi di difesa.
Questo dataleak solleva importanti questioni sulla sicurezza informatica e la protezione dei dati personali. Le aziende devono adottare misure rigorose per proteggere le informazioni dei clienti e prevenire futuri incidenti di sicurezza. La facilità con cui concediamo i nostri dati a terze parti può ritorcersi contro, come dimostra questo caso, mettendo a rischio la nostra identità e sicurezza finanziaria. In particolar modo quando parliamo di questioni finanziarie, chi gestisce questi dati deve adottare standard elevati e, sottolineo, audit continui.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.