


Come abbiamo riportato recentemente, All’interno del famigerato forum underground in lingua russa XSS, è apparso un post da parte di un criminale informatico che mette in vendita i dati dell’azienda italiana Alpi Aviation.
Il post riportava che il threat actors aveva in mano informazioni relative a 550 utenze ed altre informazioni sensibili presumibilmente afferenti a clienti dell’azienda e riportava anche dei samples per attestare la corretta violazione delle infrastrutture IT dell’organizzazione.

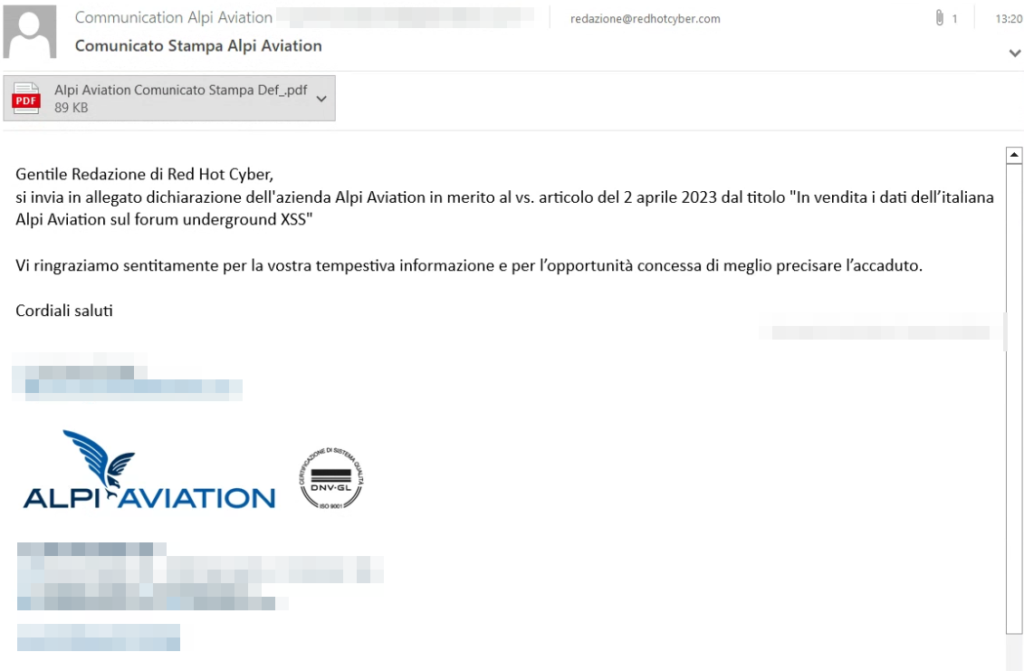
Nella giornata di oggi, arriva in redazione un comunicato stampa da parte della Alpi Aviation che riporta una delucidazione sull’accaduto.
In sintesi, sembrerebbe che la violazione sia stata circoscritta a solo ai server esterni, e che i server centrali non sono stati violati attraverso successivi movimenti laterali. Inoltre i samples riportati sono “documenti facilmente reperibili all’interno della comunità degli appassionati dei nostri velivoli“, riporta l’azienda.
Dobbiamo fare un plauso alla Alpi Aviation per non aver ignorato di svolgere una buona comunicazione verso i propri stakeolder che risulta quanto mai essenziale in questo periodo storico dove gli attacchi informatici sono all’ordine del giorno e non risparmiano nessuno.
Il rischio informatico oggi fa parte della normale gestione degli eventi critici che una organizzazione deve gestire.
Pertanto una buona “crisis management” o chiamiamola anche trasparenza ed etica verso i propri clienti deve far parte del DNA delle organizzazioni, come è successo in questo caso.
Purtroppo in Italia sono in poche le aziende che partono da questo approccio e ancora molte organizzazioni cercano di evitare di parlare dei propri incidenti informatici, cosa che non aiuta l’ecosistema che ha bisogno di “lesson learned” per poter migliorare costantemente.
In merito alla pubblicazione del 2 aprile 2023, nella piattaforma Red Hot Cyber dell’annuncio intitolato “In vendita i dati dell’italiana Alpi Aviation sul forum underground XXS”, Alpi Aviation S.r.l. informa che dalle prime analisi effettuate l’intrusione è circoscritta al solo sito web gestito su server esterni, mentre il server aziendale non è stato violato.

In particolare, l’ipotesi, perché non si ha evidenza della violazione, è che il bersaglio dell'attacco sia stato l'area clienti del sito, portale tramite il quale i nostri clienti possono registrarsi e consultare informazioni tecniche, unici documenti presenti nella suddetta area.

Si precisa che tutti i sopracitati documenti, menzionati nell’annuncio dell’hacker, sono, in realtà, facilmente reperibili all’interno della comunità degli appassionati dei nostri velivoli.

La società che gestisce il server dove è ospitata l'area clienti ci informa che immediatamente dopo l’uscita dell’annuncio c’è stato un incremento dei tentativi di violazione del front end del sito, tutti falliti.

L’azienda ha informato e sta collaborando attivamente con le tutte Istituzioni interessate.

Alpi Aviation, ringrazia per la vostra tempestiva informazione e per l’opportunità concessa di meglio precisare l’accaduto.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].