


Meta è stata multata di 265 milioni di euro (275,5 milioni di dollari) dalla commissione irlandese per la protezione dei dati (DPC) per una massiccia fuga di dati di Facebook del 2021 che ha esposto le informazioni di centinaia di milioni di utenti in tutto il mondo.
Si conclude così l’indagine del DPC su potenziali violazioni del GDPR da parte di Meta, avviata il 14 aprile 2021, a seguito della pubblicazione di dati appartenenti a 533 milioni di utenti di Facebook su un forum di hacker.
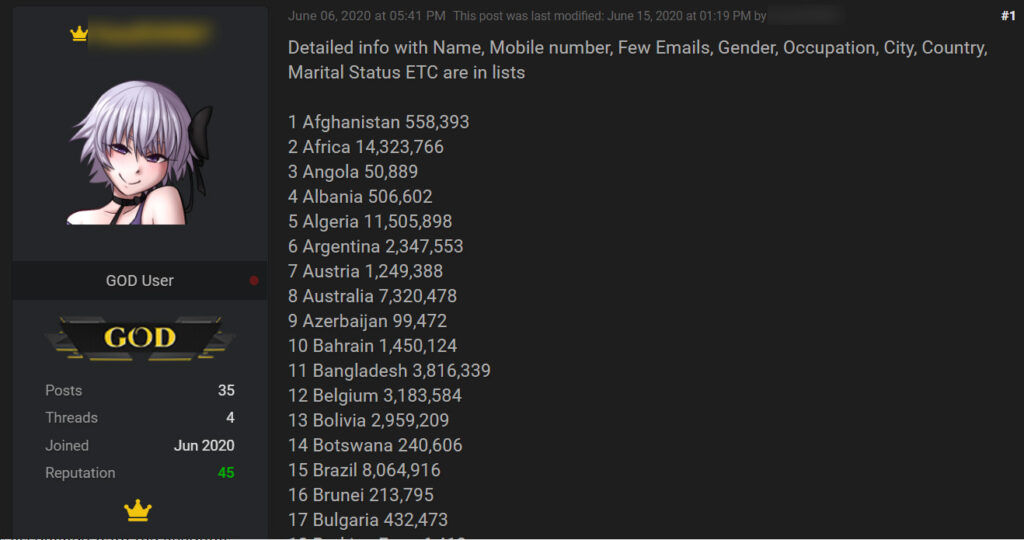

I dati esposti includevano informazioni personali, come numeri di cellulare, ID di Facebook, nomi, sesso, posizione, stato delle relazioni, occupazioni, date di nascita e indirizzi e-mail.
Tutti questi dati sono stati condivisi su un noto forum di hacking, consentendo agli attori delle minacce di utilizzarli per attacchi mirati.
Facebook all’epoca ha affermato che gli attori delle minacce hanno raccolto i dati sfruttando un difetto nel suo strumento “Contact Importer” per associare i numeri di telefono a un ID Facebook e quindi “raschiare” il resto delle informazioni per creare un profilo dell’utente.
La piattaforma ha affermato di aver corretto il bug nel 2019, anche se i dati sono stati raccolti prima.
L’indagine del DPC ha concluso che Meta (allora Facebook) ha violato gli articoli 25(1) e 25(2) del GDPR, riassunti come segue:
“C’è stato un processo di indagine completo, inclusa la cooperazione con tutte le altre autorità di controllo della protezione dei dati all’interno dell’UE”
Advertising
si legge nell’annuncio del DPC .

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]