


L'articolo analizza il pericoloso utilizzo delle intelligenze artificiali da parte delle organizzazioni criminali, evidenziando come la loro capacità di generare deepfake, phishing personalizzato e disinformazione possa amplificare le attività illecite. Vengono citati gli avvertimenti di esperti cinesi e italiani, sottolineando la necessità di una nuova strategia investigativa “follow the AI”. Si propongono contromisure basate su monitoraggio, correlazione di dati e strumenti di difesa digitale per contrastare queste minacce.
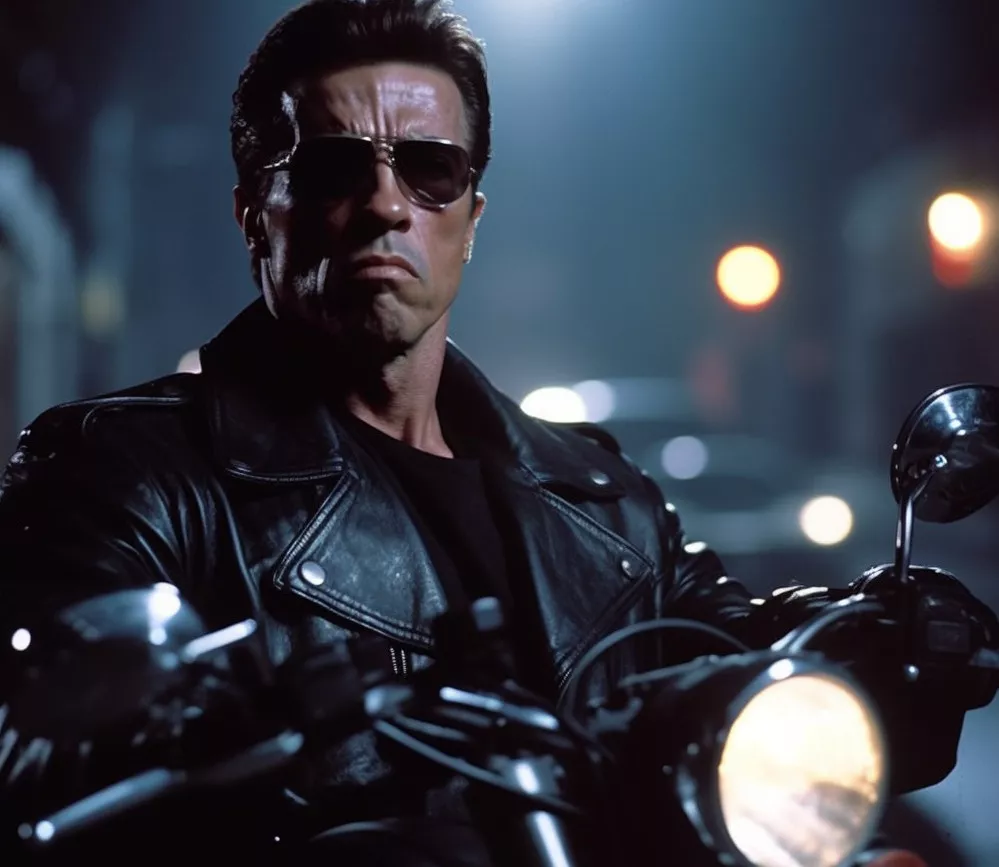
Abbiamo tutti letto nelle ultime settimane le dichiarazioni dei leader della terra riguardo i rischi della AI. Abbiamo inoltre letto dei presunti attacchi autonomi gestiti dalle AI, verso i loro ideatori o progettisti. Certo ad un occhio esterno magari troppo influenzato dalla narrativa cinematografica – chi non ha visto la saga “Terminator” alzi la mano – una rivolta delle AI appare una seria minaccia all’umanità, ma abbiamo sempre scritto su queste pagine, che esiste il fattore umano, e l’errore delle AI è spesso la conseguenza di un errore dell’uomo. Se anche a Robby the Robot (il pianeta proibito) o peggio ad HAL 9000 (chi non sa chi sia torni a leggere Topolino) gli si danno comandi sbagliati, loro restituiranno comportamenti sbagliati.
Il problema non è quindi la libertà delle AI, il loro allineamento bidirezionale con l’uomo e la sua interazione, ma diventa un problema di preparazione dell’uomo stesso. Imparare dalla AI per migliorare, migliorarsi tutti.

Chiaramente coloro che sono più spinti a migliorarsi non sono solo i “buoni” ma anche i cattivi. Le reti criminali hanno tutto l’interesse a sviluppare capacità offensive sempre più speciali al fine di crescere o peggio predominare nel confronto verso la legalità o semplicemente nel confronto tra organizzazioni criminali stesse.
Il nuovo paradigma delle AI come “moltiplicatore di capacità” rende quindi l’interesse verso questa tecnologia, da parte delle gang criminali, molto alto. Come nelle più grandi aziende anche la rete criminale fa progetti a lungo termine, o necessita di ristrutturazioni interne – negli anni 70/80 le varie organizzazioni criminali italiane stavano scoprendo il nuovo e più lucroso campo del traffico di stupefacenti, e questo fu il motivo delle guerre tra le organizzazioni, omicidi, e atti terroristici per il controllo del territorio – pensate che non vogliano mettere mani sulle AI, ristrutturandosi per stare la passo con i tempi?
Il vero allarme riguardo le AI, dunque, non è nella loro autonomia decisionale, ma nella capacità delle reti criminali di gestire le AI. E non lo scriviamo solo noi, ma personaggi che hanno titoli a raccontarlo.
Il ministro cinese della Sicurezza dello Stato, Chen Yixin ha personalmente scritto un articolo rilasciato il 13 settembre 2026, su “China Cyberspace” sottolineando come un uso strategico della AI nella produzione su larga scala della disinformazione, comporti rischi elevatissimi. Manipolazione della politica, attacchi informatici, esposizione di dati sensibili e trasformazione della guerra dalla dimensione classica al dominio cyber, come attualmente sta avvenendo in fase sperimentale in Europa red in Medio Oriente, sono gli elementi che il massimo responsabile della sicurezza cinese, ha rappresentato
E se questa osservazione esposta da un personaggio che si occupa di sicurezza del più grande paese in Oriente la cui capacità tecnologica è ben comprovata – senza dimenticare l’India che sottotraccia sta crescendo molto nel settore – non di meno possono essere trascurate le parole rilasciate dal Direttore del DIS, Vittorio Rizzi.
Il passato da investigatore di Vittorio Rizzi non ha bisogno certo di presentazioni la cui attività solca la storia del contrasto alla criminalità organizzata in Italia e all’estero, ma quanto dichiarato da Rizzi nel marzo 2026 al CyberSec non si discosta molto da quanto espresso da Chen Yixin.
Rizzi sostanzialmente affermava che la disinformazione, l’uso criminale della AI, l’applicazione di tecniche di utilizzo, possono intaccare la capacità dei cittadini di discernere, decidere e scegliere liberamente. A supporto delle parole di Rizzi il recente episodio di truffa perpetrata ai danni di noto istituto di credito italiano, la cui cronaca ha riempito le riviste di settore e non, evidenziando come la capacità delle AI di costruire identità sintetiche, documentazione falsa, phishing personalizzato, impersonificazione vocale, deepfake video, individuazione automatizzata delle vittime e la produzione massima di comunicazioni fraudolente, rappresenti il vero pericolo, ed abbia creato un danno economico rilevante.
Non di meno importanti sono anche le parole del procuratore nazionale antimafia che sempre durante una assise del settore IT, già nel 2025 parlava di come i teatri di guerra siano ottimi terreni di sperimentazione delle nuove tecnologie e del successivo impiego di queste tecnologie da parte delle reti criminali.
Inoltre, il PNA Dr. Melillo il 23 maggio 2026 a Palermo ha richiamato le triangolazioni organizzate dalle reti criminali e terroristiche per aggirare i dazi, le sanzioni e gli embarghi, per facilitare il traffico illecito favorendo profitti o azioni terroristiche di respiro internazionale e non.
Quali sono allora le contromisure necessarie? Se nei primi anni ‘80 le indagini contro la Mafia svolte dai magistrati italiani con l’assunto di Giovanni Falcone “follow the money”, hanno consentito di colpire le organizzazioni criminali sul piano economico, oggi le investigazioni devono “seguire” le AI.
“Follow the AI” deve essere il nuovo follow the money investigativo; effettuare una correlazione investigativa che parta dagli account, si diriga verso l’infrastruttura cloud – API – modello utilizzato – identità digitale – strumenti di pagamento – wallet digitali – società – beneficiario effettivo, è il processo investigativo che deve essere adottato. Così come Falcone suggerì nuove investigazioni alle FF.OO.
Le rapide capacità operative delle AI magari non provano un illecito, ma possono essere indicatori da associare ad altri elementi investigativi. Utilizzare altri canali riservati autenticati ed indipendenti per autorizzare trasferimenti economici, può risultare utile contro l’impersonificazione, social engineering o la compromissione delle catene decisionali.
In conclusione, la domanda investigativa non deve limitarsi solo a “questo video è falso”, ma indagare chi lo ha prodotto, utilizzando quale infrastruttura, chi lo ha distribuito quali reti lo hanno amplificato, chi lo ha finanziato e quale effetto voleva perseguire.
Un processo di intelligence investigativa che aggregando informazioni, al fine di utilizzarle come arma di difesa e se necessario di attacco.
Il futuro investigatore AI, non dovrà solo sfruttare la AI o farsi sostituire per comodità da essa, ma deve cercare, correlare e interpretare gli indizi, come sempre. Perché è dell’essere umano la migliore intelligenza e la migliore intelligence.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]