


Giovedì il collettivo internazionale di hacktivisti Anonymous ha affermato di aver violato la Banca centrale della Federazione Russa (la Banca di Russia).
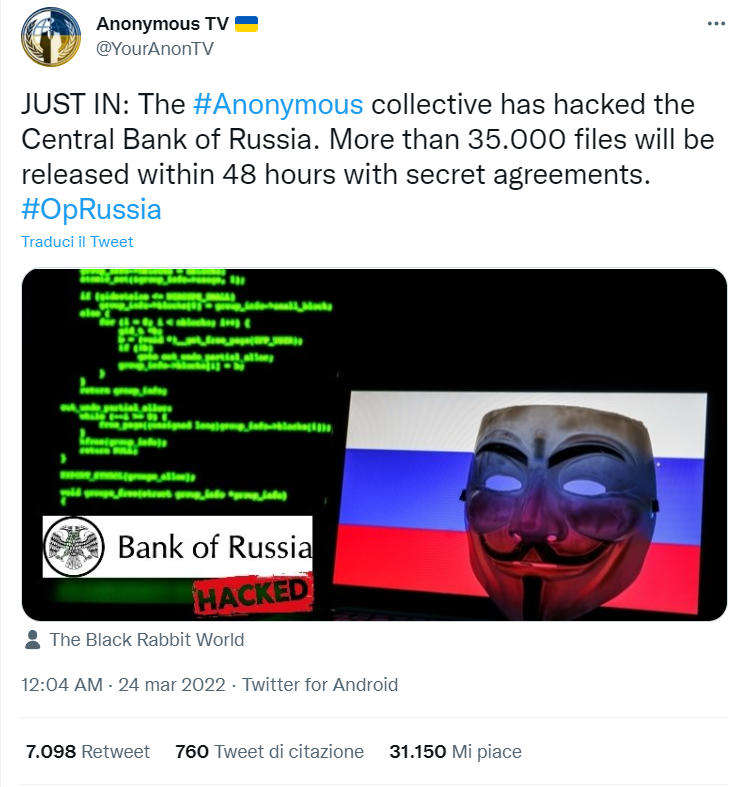
L’account @YoutAnonTV, ha pubblicato su Twitter un post che sostiene che Anonymous ha violato la Banca centrale russa e che rilascerà oltre 35.000 file entro le prossime 48 ore con alcuni documenti di accordi segreti.

“Siamo dentro: Il collettivo #Anonymous ha violato la Banca centrale russa. Più di 35.000 file verranno rilasciati entro 48 ore con accordi segreti”
Advertising
si legge nel tweet, mentre la Banca centrale rilascia un comunicato nel quale dice:
“I sistemi informativi della Banca di Russia non sono stati violati in alcun modo”
Da quando Putin ha annunciato l’operazione militare “speciale” in Ucraina alla fine di febbraio, Anonymous ha violato diversi servizi legati a Mosca, comprese le piattaforme di streaming.
Ciò arriva dopo una lunga serie di attacchi informatici, alcuni semplici, come le attività di DDoS, altri più complessi. Ma sicuramente il collettivo internazionale di hacker ha deciso di sostenere l’Ucraina e “punire” la Russia per l’invasione.
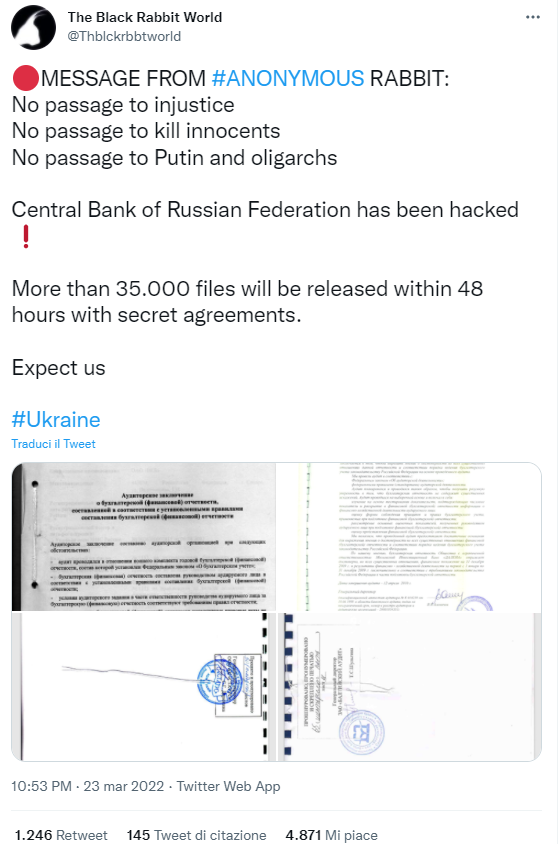
Nel mentre, un tweet del profilo @Thblckrbbtworld riporta dei samples di alcuni documenti della banca centrale, riportando che “Entro 48 ore verranno rilasciati più di 35.000 file con accordi segreti.”
Oltre ad Anonymous, altri gruppi di hacker si sono uniti alle operazioni tra i quali Squad303 e Cyber Partisan che hanno effettuato attacchi informatici contro obiettivi russi.
In precedenza, il collettivo internazionale di hacker aveva avvertito le società occidentali che continuano a operare in Russia, chiedendo loro di ritirarsi o rischiare di affrontare attacchi informatici alla luce dell’invasione russa dell’Ucraina.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]