


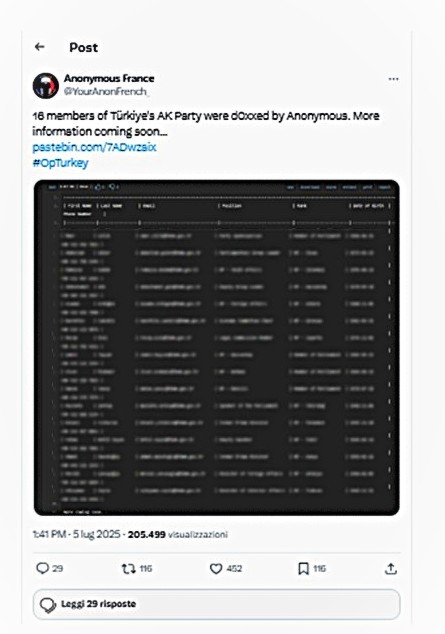
Il 5 luglio 2025, l’account YourAnonFrench_ collegato alla rete Anonymous, ha pubblicato un post sulla piattaforma X (ex Twitter) dichiarando di aver avviato un’azione di doxxing nei confronti di 16 esponenti del partito turco AKP (Adalet ve Kalkınma Partisi).
Nel contenuto diffuso, il gruppo ha incluso un’immagine con nomi, indirizzi email istituzionali, numeri di telefono con prefisso internazionale e altri dati personali riconducibili a membri del partito. L’immagine si chiude con la frase: “More coming soon…”, lasciando intuire che potrebbero esserci ulteriori divulgazioni a breve.

Secondo quanto dichiarato dal gruppo, l’azione si inserirebbe nell’ambito della più ampia campagna #OpTurkey, attiva ormai da oltre un decennio.
La sigla #OpTurkey non è nuova nel panorama hacktivista. La sua prima apparizione risale al 2011, quando Anonymous ha lanciato una serie di attacchi contro siti istituzionali turchi per protestare contro i tentativi di censura su Internet da parte del governo.
Come riportato da Dark Reading, tra i primi bersagli figurava l’autorità nazionale per le telecomunicazioni (BTK), in risposta a una proposta di filtraggio obbligatorio dei contenuti online.
Poco dopo, le autorità turche hanno reagito con un’ondata di arresti: 32 persone, tra cui diversi minorenni, sono state fermate con l’accusa di far parte del collettivo. A confermarlo è Reuters, che ha seguito da vicino la vicenda.
Nel 2013, nel pieno delle proteste di Gezi Park, Anonymous ha rilanciato l’operazione, schierandosi apertamente con i manifestanti. Come documentato da Bianet, sono stati condotti attacchi DDoS e defacement contro portali della polizia e del governo, inclusi quelli del partito AKP.
Due anni dopo, nel 2015, il gruppo ha dichiarato una vera e propria “cyber-guerra” contro la Turchia, accusando il governo Erdoğan di presunte connessioni con lo Stato Islamico. In quella fase, come riportato da Hürriyet Daily News, Anonymous ha attaccato migliaia di domini con estensione .tr, generando un traffico DDoS di oltre 40 Gbps.
Quella di luglio 2025 sembrerebbe una nuova fase della stessa campagna, con un cambio netto di strategia: non più solo azioni tecniche contro le infrastrutture digitali, ma una scelta mirata di doxxing come strumento di pressione politica.
Una verifica condotta sul sito ufficiale del partito AKP (akparti.org.tr) e sui canali social associati al partito non ha restituito alcun comunicato ufficiale, né smentite o dichiarazioni in merito alla rivendicazione. Al momento, dunque, non risultano conferme da parte dell’organizzazione coinvolta.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]