


Il progetto Apache OpenOffice è finito sotto i riflettori dopo che il gruppo ransomware Akira ha affermato di aver effettuato un attacco informatico e di aver rubato 23 gigabyte di dati interni.
Tuttavia, l’organizzazione che supervisiona lo sviluppo della suite per ufficio contesta la veridicità di queste affermazioni, citando la mancanza di prove di una fuga di dati e una discrepanza con la struttura effettiva del progetto.

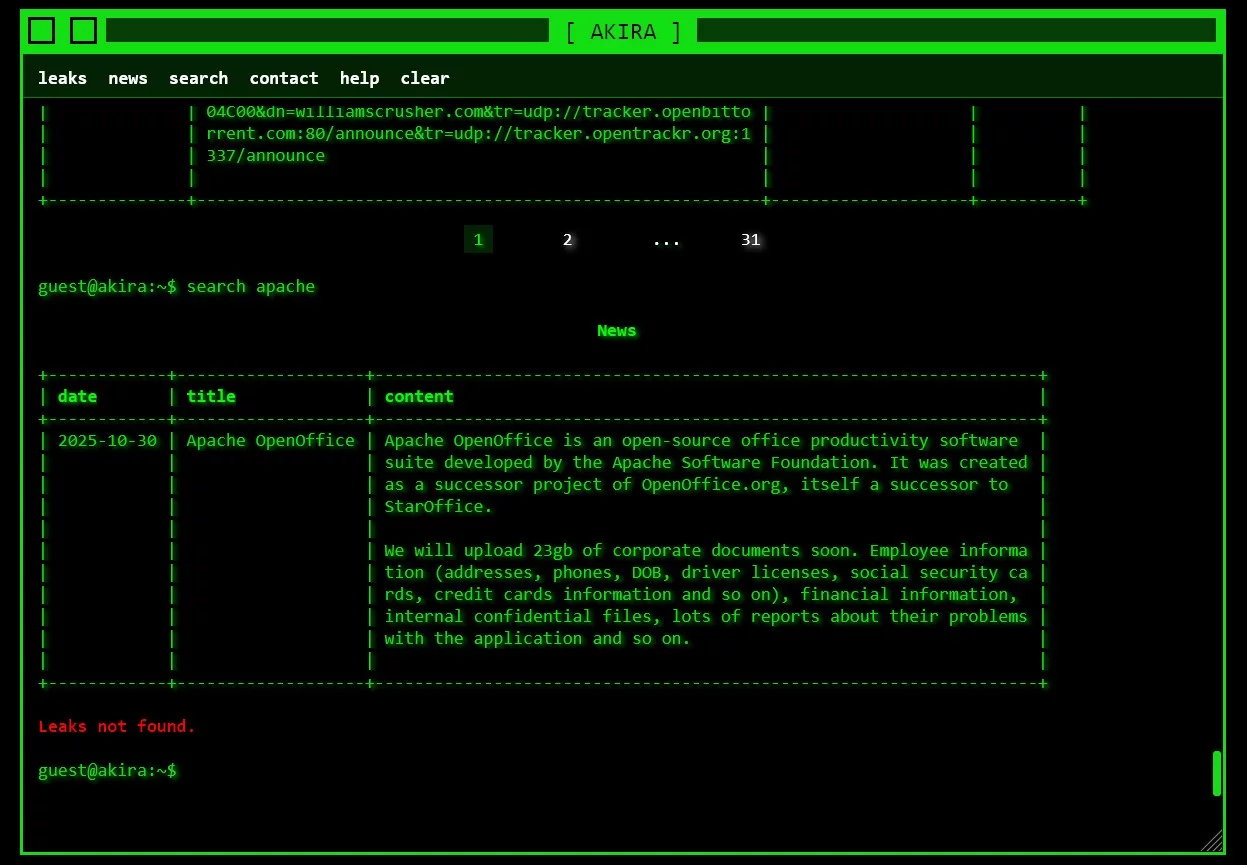
Informazioni sul presunto attacco sono apparse il 30 ottobre sul sito di Akira leak. Gli aggressori hanno affermato di aver avuto accesso a report interni, documenti finanziari e dati personali, inclusi indirizzi, numeri di telefono, patenti di guida, numeri di previdenza sociale e persino informazioni bancarie.
Hanno affermato che la fuga di notizie non riguardava solo materiale aziendale, ma conteneva anche dettagli su problemi relativi al software stesso.
I rappresentanti dell’Apache Software Foundation hanno espresso dubbi sulla veridicità di tali affermazioni. Non possiedono informazioni che potrebbero essere rubate da aggressori, poiché il progetto OpenOffice è creato e gestito esclusivamente da volontari che non sono dipendenti della fondazione.
La struttura del progetto non include posizioni retribuite, il che significa che non vengono raccolti dati relativi al personale o alla contabilità. Lo sviluppo è condotto pubblicamente tramite mailing list aperte e tutte le richieste e le discussioni sono liberamente accessibili.
È stato inoltre sottolineato che non è stata avanzata alcuna richiesta di riscatto alla fondazione e che non sono stati rilevati segni di compromissione dell’infrastruttura del progetto. I rappresentanti dell’organizzazione hanno chiarito che, al momento dell’indagine, non erano stati stabiliti contatti con le forze dell’ordine o con specialisti della sicurezza di terze parti, in quanto non sussistevano i presupposti per farlo.
Nonostante le affermazioni degli hacker, il gruppo Akira non ha ancora pubblicato alcuna prova a sostegno delle proprie affermazioni. All’inizio di novembre, nessun materiale presumibilmente ottenuto dall’attacco era stato reso pubblico.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]