


Ares Cyber AI, piattaforma italiana di sicurezza, ha individuato tre vulnerabilità zero-day di severità critica nei prodotti Samsung grazie al modello White Box, che combina codice sorgente, documentazione e applicazione live. Questo approccio consente di ricostruire scenari di attacco realistici e di validare la reale sfruttabilità delle vulnerabilità, superando i limiti degli scanner tradizionali. Il risultato è stato riconosciuto nella Hall of Fame di Samsung, dimostrando l'efficacia dell'AI nella ricerca di vulnerabilità sconosciute.
La piattaforma italiana ha individuato tre 0-day di severità critica. Al centro della ricerca c’è la funzionalità White Box, che correla codice sorgente, documentazione e applicazione live per costruire scenari di attacco e validare la reale sfruttabilità dei finding.
Nel mondo della cybersecurity, la maggior parte degli strumenti di vulnerability assessment lavora partendo da ciò che è già noto: firme, pattern conosciuti, configurazioni errate già catalogate, CVE pubbliche e comportamenti già documentati. È un approccio indispensabile, ma non sufficiente quando l’obiettivo è individuare vulnerabilità che non sono ancora presenti in alcun database e per le quali non esiste una firma da cercare.

È proprio su questo terreno che Ares Cyber AI ha raggiunto uno dei risultati più significativi dalla nascita del progetto: la scoperta di tre vulnerabilità zero-day di severità critica in prodotti applicativi Samsung. Un risultato ottenuto attraverso un processo di analisi che non si limita a cercare debolezze note, ma prova a comprendere il funzionamento dell’applicazione, il suo contesto e le possibili catene di attacco.
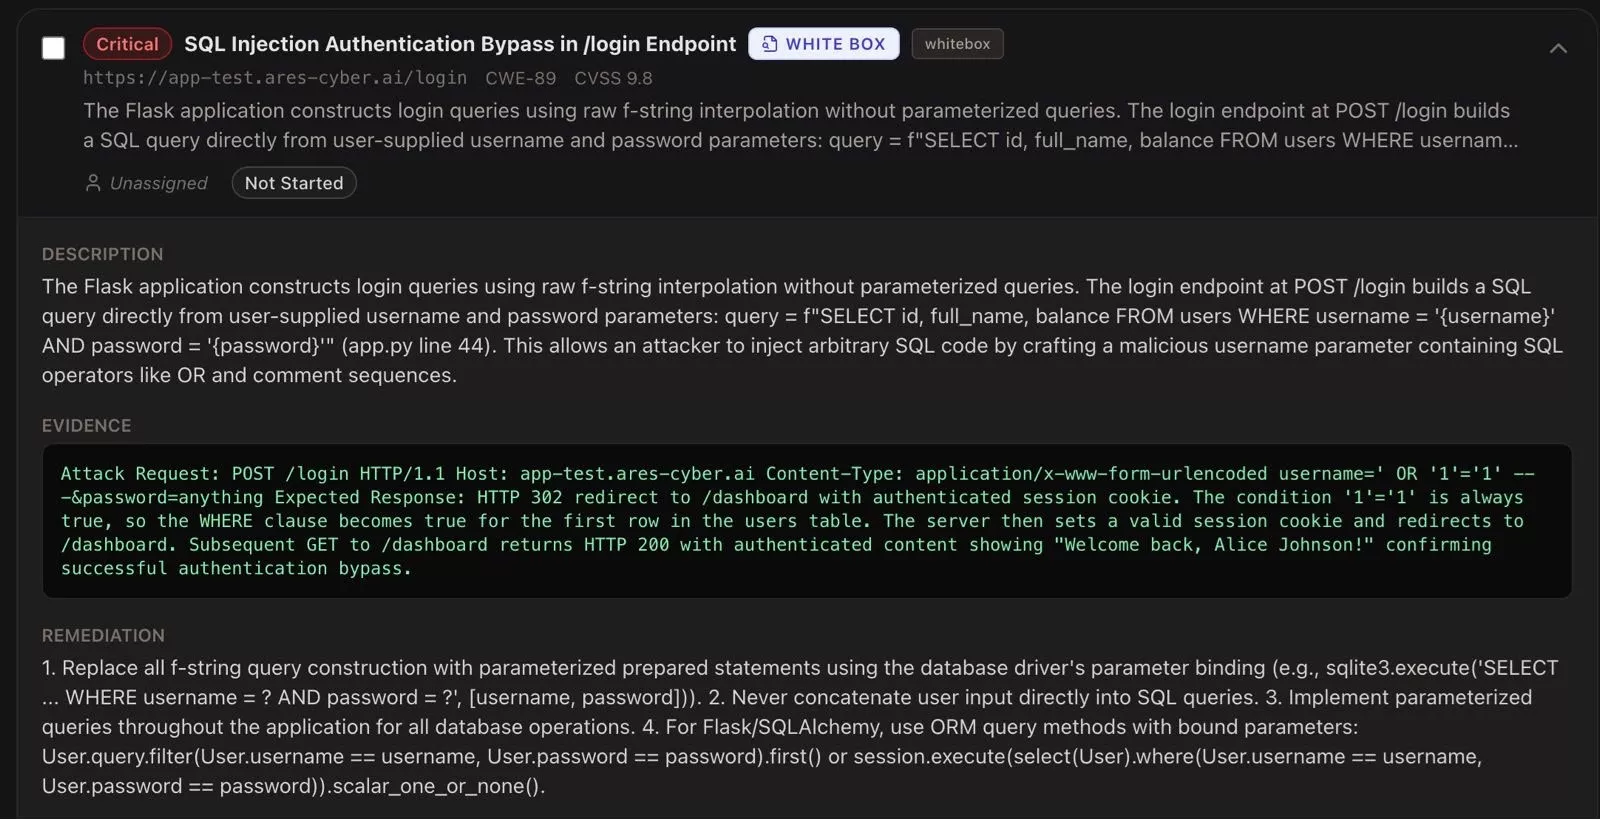
Le tre vulnerabilità sono state individuate diversi mesi fa e sono state gestite seguendo un percorso di responsible disclosure. Al momento non è possibile rendere pubblici i nomi delle applicazioni coinvolte, i componenti interessati, i vettori di attacco o ulteriori dettagli che possano anticipare informazioni non ancora autorizzate alla divulgazione.
Samsung ha riconosciuto il contributo inserendo Ares Cyber AI (Bitcube Security) nella propria Hall of Fame, pubblicata all’interno del programma Samsung Security for Smart TV, Audio and Displays. Il riconoscimento è consultabile direttamente sul sito ufficiale Samsung: Hall of Fame Samsung.
Il punto più interessante, tuttavia, non è soltanto il numero delle vulnerabilità individuate o la loro severità. È il modo in cui sono emerse: non attraverso la semplice corrispondenza con vulnerabilità già conosciute, ma attraverso un modello di analisi progettato per correlare informazioni diverse e trasformarle in ipotesi di attacco verificabili.
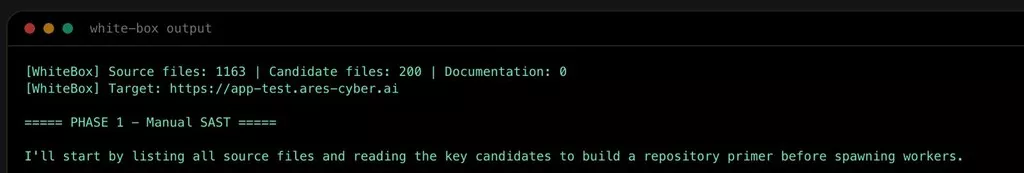
Uno scanner tradizionale può essere estremamente efficace nel riconoscere una versione vulnerabile, un servizio esposto, una dipendenza affetta da una CVE o un pattern già noto. Ma una zero-day, per definizione, non offre necessariamente nessuno di questi riferimenti. Può nascere da una combinazione specifica di logica applicativa, controlli di autorizzazione, flussi di dati, assunzioni progettuali e comportamenti runtime che, presi singolarmente, non sembrano vulnerabili.
È qui che il concetto di contesto diventa centrale. Una stessa porzione di codice può essere irrilevante in un’applicazione e diventare critica in un’altra, a seconda di come viene raggiunta, di quali dati gestisce, dei privilegi disponibili, dell’esposizione dell’endpoint e del ruolo che quella funzione ricopre nel processo di business.
Per individuare vulnerabilità di questo tipo non basta quindi produrre un finding: bisogna ricostruire lo scenario nel quale quel finding può essere utilizzato da un attaccante e, soprattutto, capire se lo scenario è realmente percorribile.
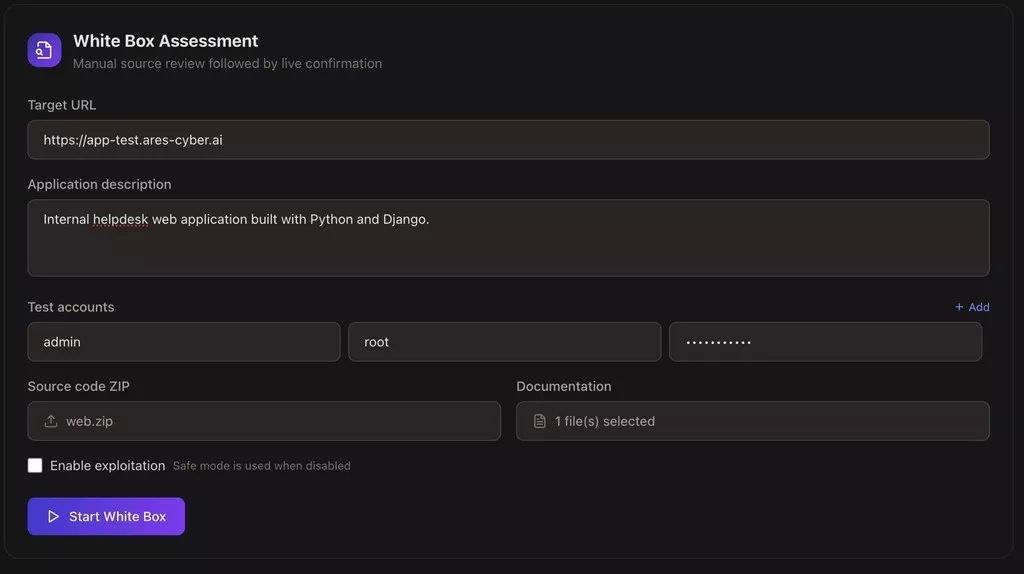
La funzionalità White Box di Ares Cyber AI nasce esattamente con questo obiettivo. La piattaforma può acquisire contemporaneamente il codice sorgente dell’applicazione, la documentazione tecnica e funzionale e l’applicazione live da sottoporre a test. Queste fonti non vengono trattate come tre analisi indipendenti: i risultati vengono correlati per ottenere una visione più completa del sistema e delle sue possibili superfici di attacco.
Il codice sorgente permette di osservare ciò che dall’esterno spesso non è visibile: controlli, flussi, funzioni, logiche di autorizzazione, trasformazioni dei dati e percorsi applicativi. La documentazione aiuta a comprendere come il sistema dovrebbe funzionare, quali ruoli esistono, quali operazioni sono previste e quali processi hanno maggiore rilevanza per il business. L’applicazione live, infine, consente di confrontare queste informazioni con il comportamento reale del sistema e con ciò che è effettivamente raggiungibile durante un test.
Il valore sta nella correlazione. Un’informazione individuata nel codice può assumere un significato diverso quando viene collegata a un endpoint live; una funzione descritta nella documentazione può far emergere un confine di autorizzazione da verificare; un comportamento osservato dinamicamente può essere ricondotto a una specifica logica presente nel sorgente. È da queste relazioni che possono emergere scenari di attacco che un’analisi isolata rischierebbe di non vedere.
Ares non considera tutti i progetti allo stesso modo. La fase di analisi tiene conto dello scenario nel quale l’applicazione viene utilizzata e delle caratteristiche del business che deve proteggere. Questo permette di valutare una vulnerabilità non soltanto in base alla sua categoria tecnica, ma anche in base a ciò che potrebbe consentire di ottenere in quello specifico ambiente.
Un controllo apparentemente secondario può diventare il punto di partenza di una catena di attacco se consente di raggiungere una funzione sensibile. Allo stesso modo, una vulnerabilità teoricamente grave può avere un impatto molto inferiore se il percorso necessario per sfruttarla non è realmente accessibile. La piattaforma prova quindi a collegare i singoli segnali e a ragionare in termini di percorso offensivo, privilegi, condizioni necessarie e possibile impatto.
Questa impostazione è particolarmente importante nella ricerca di zero-day, perché molte vulnerabilità inedite non si presentano come un singolo errore evidente. Possono emergere dalla combinazione di più condizioni corrette solo in apparenza, ma pericolose quando vengono concatenate dal punto di vista di un attaccante.
La seconda parte del processo è la validazione. Una delle differenze più rilevanti tra un finding teorico e una vulnerabilità realmente critica è la possibilità di dimostrarne la sfruttabilità. Per questo Ares non si ferma alla generazione dell’alert, ma prova in maniera controllata le ipotesi emerse durante l’analisi, verificando se le condizioni necessarie all’attacco sono effettivamente presenti.
L’obiettivo non è semplicemente aumentare il numero di vulnerabilità riportate, ma ridurre la distanza tra ciò che uno strumento segnala e ciò che un attaccante potrebbe davvero utilizzare. La validazione consente di distinguere più rapidamente i falsi positivi, ridimensionare finding che non risultano sfruttabili e dare priorità a quelli che possono essere dimostrati sul sistema reale.
In altre parole, l’AI non viene utilizzata soltanto per descrivere un possibile problema, ma per correlare le evidenze disponibili, costruire una possibile strategia di attacco e sottoporla a verifica. È un approccio che avvicina l’automazione al metodo di lavoro di un penetration tester: osservare, formulare un’ipotesi, cercare le condizioni che la rendono possibile e provare a validarla.
È proprio questa combinazione a spiegare come Ares possa individuare vulnerabilità zero-day. Se un sistema si limita a confrontare ciò che vede con un elenco di problemi già conosciuti, può trovare soltanto ciò che è stato descritto in precedenza. Un modello White Box, invece, può partire dal comportamento specifico di un’applicazione e cercare condizioni anomale o percorsi offensivi anche quando non esiste ancora una CVE o una regola dedicata.
La piattaforma dispone infatti di informazioni che normalmente vivono in silos differenti: quello che il codice permette di fare, quello che la documentazione dichiara che dovrebbe essere possibile fare e quello che l’applicazione live consente realmente di fare. Quando questi tre livelli non coincidono, o quando la loro combinazione apre una strada inattesa, nasce un’ipotesi che può essere verificata.
La scoperta di una zero-day non è quindi trattata come una funzione separata o come una semplice ricerca di “bug sconosciuti”. È una possibile conseguenza di un processo che tenta di comprendere il sistema nel suo insieme, di ragionare sul suo modello di sicurezza e di verificare concretamente le deviazioni più interessanti dal comportamento atteso.
L’ingresso nella Hall of Fame Samsung rappresenta un risultato importante per Ares Cyber AI, ma soprattutto un banco di prova concreto per l’approccio tecnologico sviluppato dal team. La capacità di correlare codice, documentazione, applicazione live e scenari di business mostra come l’AI applicata alla cybersecurity possa andare oltre il semplice triage degli alert e diventare uno strumento operativo per la ricerca e la validazione delle vulnerabilità.
In un mercato nel quale l’automazione viene spesso misurata sul numero di controlli eseguiti o di finding prodotti, la sfida più interessante è un’altra: riuscire a comprendere quali debolezze possono trasformarsi in un attacco reale, anche quando quelle debolezze non hanno ancora un nome, una firma o una CVE.
Le tre zero-day individuate nei prodotti Samsung rappresentano, in questo senso, un primo risultato pubblico di questa impostazione. I dettagli tecnici arriveranno quando sarà possibile divulgarli; il riconoscimento, invece, è già visibile.
Riferimento: Samsung Hall of Fame


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]