


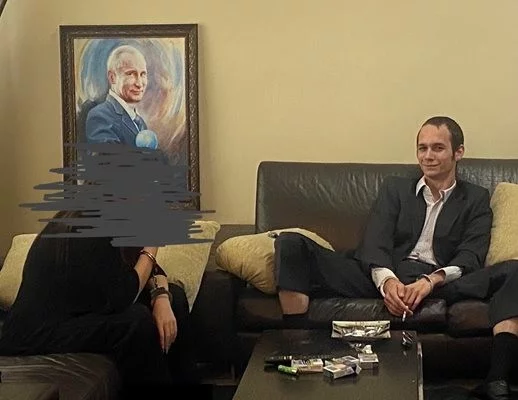
Il 30 giugno 2024, la polizia di Sofia ha arrestato Teodor Iliev, un giovane bulgaro di 21 anni che si faceva chiamare “Emil Külev” online. L’annuncio è stato fatto dall’Ufficio del Procuratore della Repubblica di Bulgaria, che ha dichiarato di aver accusato e detenuto Iliev per un massimo di 72 ore in relazione a numerosi crimini informatici.
Teodor Iliev, noto online anche come “MAGADANS”, è accusato di aver avuto accesso illegale ai sistemi informatici di decine di istituzioni statali, banche commerciali, compagnie di assicurazione e altre entità legali tra marzo 2020 e gennaio 2024.

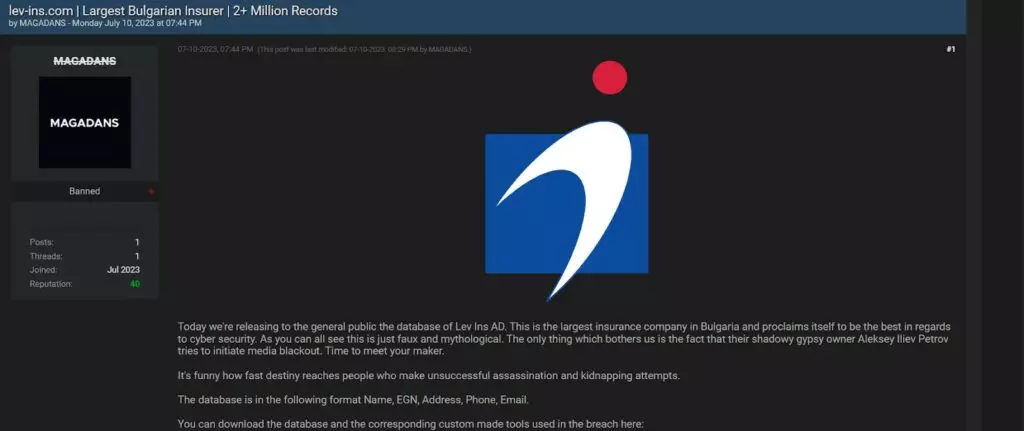
Nel luglio 2023, un utente del forum BreachForums, chiamato “MAGADANS”, ha rivelato quella che sosteneva essere la base dati di LEV INS, la più grande compagnia di assicurazioni in Bulgaria, allora di proprietà di Alexei Petrov, assassinato il mese successivo.
Il 28 giugno 2024, nell’ambito di procedimenti preliminari supervisionati dalla Procura della Città di Sofia, gli investigatori del Dipartimento “Crimini Informatici” del Servizio Nazionale di Investigazione, insieme ai dipendenti della Direzione Generale “Combattimento alla Criminalità Organizzata” del Ministero dell’Interno, hanno effettuato perquisizioni e sequestri in oltre 20 indirizzi sul territorio nazionale.
Durante l’operazione, Teodor Iliev, che si presentava online come “Emil Külev”, è stato trovato e detenuto. Sono state sequestrate apparecchiature informatiche, compreso un laptop personale che Iliev ha tentato di distruggere.
La Procura della Città di Sofia ha chiesto al tribunale di imporre una misura cautelare di detenzione in custodia per Iliev. Le indagini proseguono con l’analisi delle apparecchiature sequestrate e l’interrogatorio di testimoni. Iliev è attualmente ancora detenuto.
Il caso di Teodor Iliev evidenzia i crescenti rischi e le sfide della sicurezza informatica. La sua presunta attività criminale, durata diversi anni, ha avuto un impatto significativo su numerose istituzioni e aziende. La sua cattura rappresenta un passo importante nella lotta contro i crimini informatici, ma sottolinea anche la necessità di una vigilanza continua e di misure di sicurezza rafforzate per proteggere le informazioni sensibili dalle minacce digitali.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]