


Negli anni Microsoft ha cercato di mantenere l’impatto di BitLocker sulle prestazioni entro limiti contenuti, storicamente inferiori alla doppia cifra percentuale. L’obiettivo è sempre stato garantire la protezione dei dati senza penalizzare in modo significativo l’esperienza d’uso, un equilibrio che oggi risulta più complesso a causa dell’evoluzione dell’hardware.
La diffusione delle unità NVMe ha infatti innalzato in modo significativo le velocità di input/output. Questi dispositivi offrono prestazioni molto superiori rispetto alle generazioni precedenti, ma richiedono anche una maggiore capacità di elaborazione quando i dati vengono cifrati e decifrati in tempo reale. In questo scenario, le operazioni crittografiche di BitLocker possono incidere maggiormente sull’utilizzo della CPU.
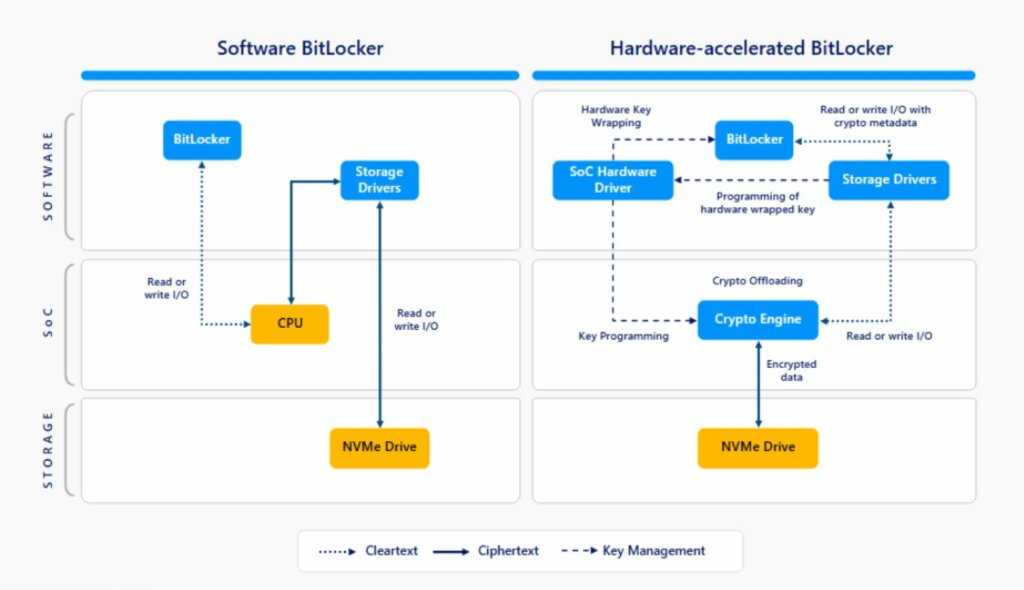

L’effetto diventa più evidente nei carichi di lavoro ad alta intensità di I/O. Attività come il gaming, l’editing video professionale o la compilazione di grandi progetti software possono risentire di un aumento della latenza o di un consumo più elevato delle risorse di sistema quando la crittografia è gestita interamente via software.
La crescente aspettativa degli utenti in termini di prestazioni ha reso necessario ripensare l’approccio alla sicurezza. La protezione dei dati resta centrale, ma deve essere accompagnata da soluzioni capaci di sfruttare le nuove architetture hardware senza trasformarsi in un collo di bottiglia.
In questo contesto, Microsoft ha annunciato il mese scorso, durante Microsoft Ignite, l’introduzione di BitLocker con accelerazione hardware. La nuova implementazione è progettata per combinare livelli di sicurezza elevati con prestazioni più efficienti, riducendo il carico computazionale sulla CPU.
A partire dall’aggiornamento di settembre 2025 per Windows 11 24H2 e con il rilascio di Windows 11 25H2, BitLocker potrà sfruttare nuove funzionalità offerte da System on Chip e CPU di prossima generazione, oltre al supporto già esistente per la tecnologia UFS Inline Crypto Engine. L’obiettivo è migliorare la gestione della crittografia sulle unità NVMe attuali e future.
Tra le principali novità rientra l’offload delle operazioni crittografiche verso motori dedicati, che consente di liberare risorse della CPU e migliorare anche l’efficienza energetica. Le chiavi di crittografia vengono inoltre protette tramite hardware, affiancando il ruolo del Trusted Platform Module e riducendo l’esposizione a vulnerabilità legate a CPU e memoria.
Nei dispositivi compatibili dotati di unità NVMe e SoC in grado di supportare l’offload crittografico, BitLocker con accelerazione hardware sarà attivo di default con algoritmo XTS-AES-256. Il supporto iniziale arriverà sui sistemi Intel vPro con processori Intel Core Ultra Series 3, nome in codice Panther Lake, con un’estensione prevista anche ad altre piattaforme hardware.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].