


I ricercatori di Varonis hanno scoperto una nuova piattaforma PhaaS, chiamata Spiderman , che prende di mira gli utenti di banche e servizi di criptovaluta in Europa. Gli aggressori utilizzano il servizio per creare copie di siti web legittimi per rubare credenziali di accesso, codici 2FA e informazioni sulle carte di credito.
Secondo gli esperti, la piattaforma è rivolta a istituti finanziari di cinque paesi europei e a grandi banche come Deutsche Bank, ING, Comdirect, Blau, O2, CaixaBank, Volksbank e Commerzbank.

Tuttavia, gli attacchi non si limitano alle banche.
Spiderman può anche creare pagine di phishing per servizi fintech come Klarna e PayPal in Svezia. Inoltre, la piattaforma supporta il furto di seed per wallet di criptovalute come Ledger, Metamask ed Exodus.
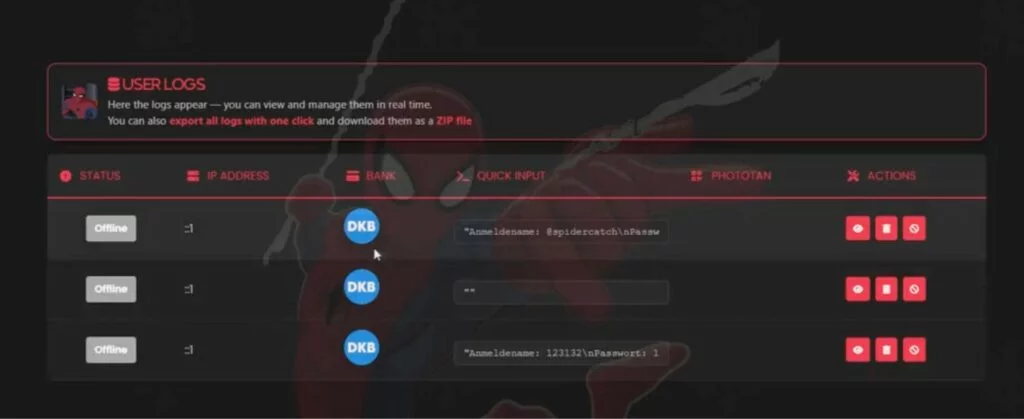
“Poiché Spiderman è modulare, può facilmente adattarsi a nuove banche, portali e metodi di autenticazione. Man mano che i paesi europei aggiornano i loro sistemi di online banking, è probabile che il servizio si evolverà parallelamente”, osservano i ricercatori di Varonis.
Attraverso la dashboard web di Spiderman, gli operatori possono monitorare le sessioni delle vittime in tempo reale, esportare i dati con un solo clic, intercettare al volo credenziali, PhotoTAN e password monouso e raccogliere informazioni sulle carte di credito.
PhotoTAN è un sistema di password monouso ampiamente utilizzato dalle banche europee. Quando si effettua l’accesso o si conferma una transazione, all’utente viene mostrato un mosaico colorato che deve essere scansionato tramite l’app della banca. L’app decripta il mosaico, genera un codice OTP per la transazione specifica e l’utente inserisce questo codice sul sito web.
Gli operatori di Spiderman hanno anche accesso alle impostazioni di targeting tramite il pannello di controllo: possono limitare gli attacchi a paesi specifici, inserire i provider nella whitelist, filtrare le vittime in base al tipo di dispositivo (utenti mobili o desktop) e impostare reindirizzamenti per i visitatori non adatti al phishing.
I ricercatori sottolineano che tutti i kit di phishing si basano sul fatto che la vittima clicchi su un link e venga reindirizzata a una pagina di accesso falsa.
Pertanto, la migliore difesa contro tali attacchi è controllare sempre attentamente il dominio prima di inserire le proprie credenziali. Vale anche la pena prestare attenzione alle finestre “browser-in-the-browser” false , che potrebbero visualizzare l’URL corretto.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.