


Un’indagine su forum e piattaforme online specializzate ha rivelato l’esistenza di un fiorente mercato nero di account finanziari europei. Un’entità denominata “ASGARD”, sta pubblicizzando attivamente come il “Negozio di Account N.1“, offrendo la vendita di conti bancari, aziendali e servizi di scambio di criptovalute in numerosi Paesi UE, inclusa l’Italia.
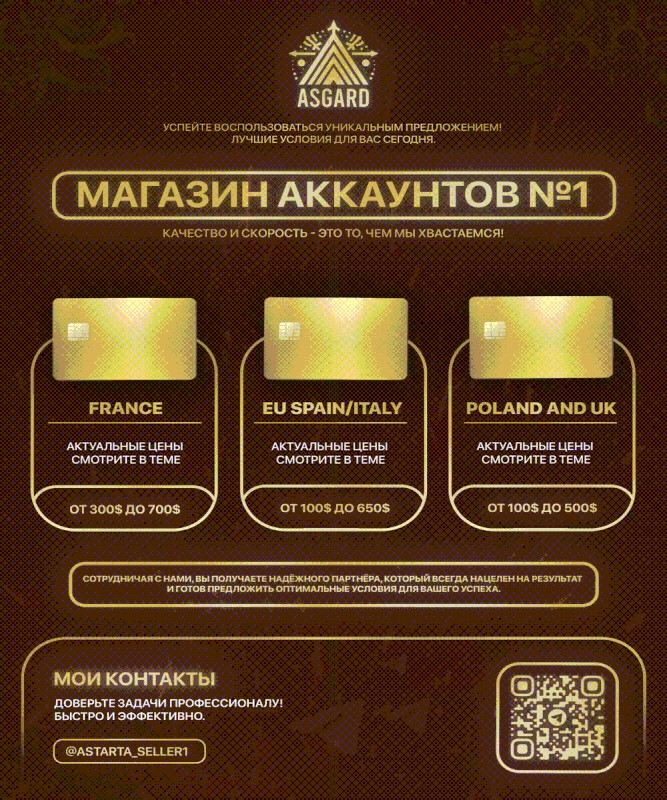
Le offerte, promosse tramite materiale grafico professionale in lingua russa, specificano chiaramente la disponibilità di conti per diverse giurisdizioni, tra cui Spagna e Italia (EU SPAIN/ITALY), con prezzi che oscillano tra i $100 e i $650. Altri pacchetti riguardano conti in Francia (fino a $700) e Polonia/UK.
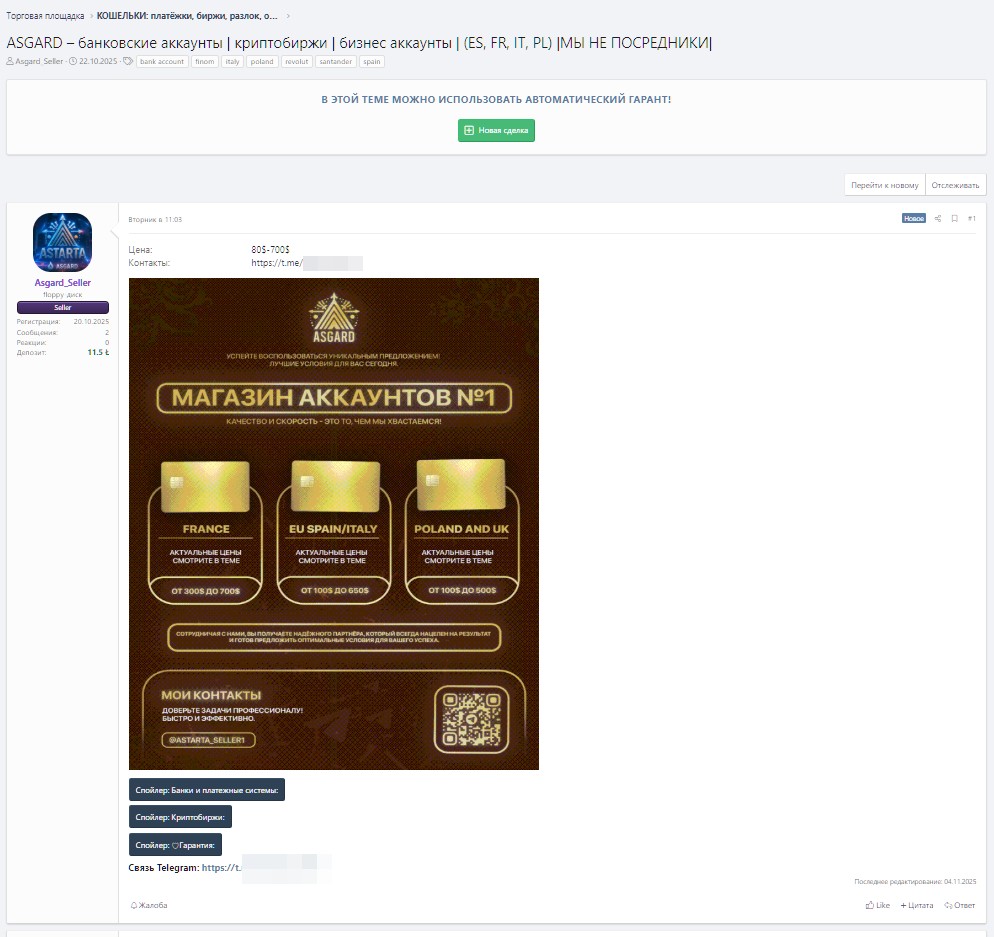

Il venditore, che opera apertamente sotto il nome di “ASGARD”, sottolinea di non essere un “agente” ufficiale, un dettaglio che solleva immediatamente gravi preoccupazioni legali e di sicurezza. La merce offerta non è il servizio di intermediazione, ma l’accesso a conti già attivi.
Gli esperti di sicurezza informatica e riciclaggio di denaro ritengono che gli account venduti in contesti simili possano provenire da diverse fonti illecite:
Il fatto che i conti italiani siano esplicitamente inclusi nell’offerta (accanto a Spagna, Francia e Polonia) accende un faro sulla vulnerabilità dei sistemi di verifica KYC (Know Your Customer) di alcuni istituti finanziari operanti nel nostro Paese.
Il riferimento a banche specifiche, come ad esempio Santander e Revolut, suggerisce che l’operatore stia targettizzando istituti noti per la rapidità di apertura dei conti o per la loro natura digitale, sfruttandone eventuali debolezze nella fase di onboarding.
Per i cittadini italiani, i rischi sono duplici:
Il messaggio promozionale di ASGARD promette “Qualità e velocità”, caratteristiche che nel contesto del cyber-crimine si traducono in un servizio rapido per occultare la provenienza illecita del denaro.
Advertising
Le autorità di polizia postale e la Guardia di Finanza sono costantemente impegnate nel monitoraggio di queste piattaforme. La vendita di questi “pacchetti finanziari” non regolamentati rappresenta una seria minaccia all’integrità del sistema finanziario europeo, facilitando la criminalità organizzata transnazionale e esponendo i cittadini al rischio di gravi sanzioni legali.


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.