


Un gruppo di hacktivisti filorussi chiamati ServerKiller, le cui operazioni sono iniziate il 3 aprile del 2023, hanno colpito strutture sanitarie italiane lo scorso 3 gennaio. La tecnica è sempre quella del Distributed Denial of Service (DDoS). Tra i bersagli dichiarati figurano ospedali e cliniche di rilevanza nazionale, come il Policlinico Gemelli, l’Istituto Europeo di Oncologia e altri ancora.
Analogamente al gruppo di hacktivisti filorussi NoName057(16), anche ServerKiller sfrutta attacchi informatici per promuovere la propaganda russa e contrastare il sostegno dei paesi NATO all’Ucraina. Entrambi i gruppi utilizzano principalmente attacchi DDoS per colpire siti web governativi, aziendali e infrastrutture critiche, cercando di destabilizzare e intimidire le nazioni che supportano l’Ucraina. Queste azioni evidenziano una strategia coordinata volta a influenzare l’opinione pubblica e le politiche internazionali attraverso il cyberspazio
Gli attacchi DDoS, come spesso sottolineiamo, non causano danni permanenti ai sistemi, ma si limitano a sovraccaricarli con un flusso anomalo di richieste, causando temporanei disservizi. Una volta cessato il traffico malevolo, i server tornano operativi come prima.

Il nostro viaggio in Italia non è ancora finito. In meno di un'ora saremo catapultati nelle infrastrutture degli ospedali italiani.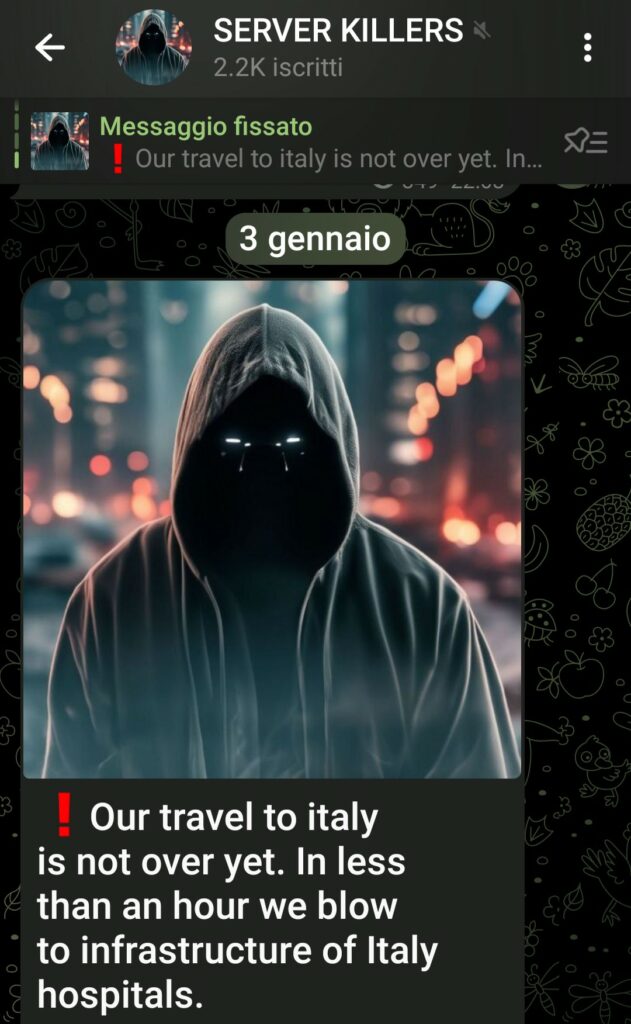
Il problema principale, però, non risiede nei danni tecnici ai sistemi, bensì nelle conseguenze per i pazienti come in quiesto caso. L’impossibilità di accedere ai portali delle strutture sanitarie per prenotare visite, consultare risultati di analisi o gestire documentazione medica può avere un impatto significativo sulla salute delle persone, causando ritardi nella diagnosi e nel trattamento.
Negli ultimi anni, le strutture sanitarie sono diventate sempre più vulnerabili a minacce informatiche, non solo attraverso attacchi DDoS, ma anche tramite campagne ransomware. Questi attacchi hanno spesso portato all’esfiltrazione di dati sensibili, tra cui informazioni preziose per l’industria farmaceutica e medica. È quindi fondamentale che le strutture sanitarie adottino misure di protezione avanzate per garantire la continuità operativa e la tutela della privacy dei pazienti.
Infrastruttura: Ospedali - Il settore sanitario italiano è stato abbandonato a causa del supporto all'Ucraina con aiuti militari

https://upmc.it/
https://check-host.net/check-report/21dc5905k40f

https://www.ifo.it
https://check-host.net/check-report/21db0dbakac

https://www.ieo.it
https://check-host.net/check-report/21db110ck805

Home
https://check-host.net/check-report/21daff24k8b7

https://www.salvatormundi.it
https://check-host.net/check-report/21db0c4ck552

https://www.ptvonline.it/
https://check-host.net/check-report/21dd0aaak694

#ServerKillers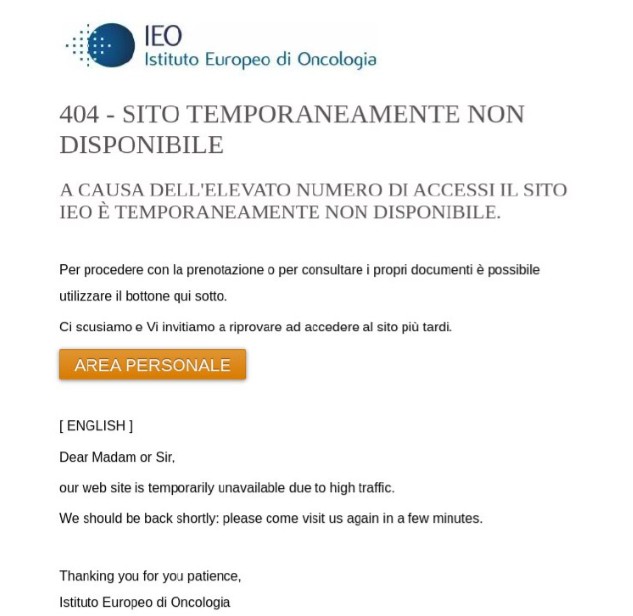
Gli ospedali sono bersagli particolarmente vulnerabili agli attacchi DDoS (Distributed Denial of Service), che possono compromettere l’accesso a servizi critici e mettere a rischio la vita dei pazienti. Per proteggere queste strutture, è fondamentale implementare strategie di mitigazione DDoS efficaci. Queste includono l’adozione di soluzioni tecnologiche avanzate, come firewall specifici e sistemi di rilevamento delle intrusioni, oltre alla formazione del personale per riconoscere e rispondere tempestivamente alle minacce.
Il gruppo, ServerKiller, attivo dal 2023 è ancora poco conosciuto in Italia, ha iniziato a operare con modalità simili a quelle di KillNet e Noname057(16) anche a livello di propaganda mediatica.
Questo gruppo ha effettuato in passato operazioni nel nostro paese e ha stretto alleanze con altri gruppi filorussi. È probabile che in futuro sentiremo parlare ancora di loro, rendendo ancora più urgente l’adozione di misure di sicurezza adeguate per proteggere le infrastrutture sanitarie

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].