


A seguito del significativo evento di sicurezza avvenuto a WestPole, PA Digitale S.p.A., noto fornitore di servizi IT, ha subito un duro colpo ai danni dei suoi clienti. Quest’ultima, dopo un’analisi dettagliata, ha confermato l’attacco subito, che ha portato alla criptazione delle macchine e alla conseguente indisponibilità dei servizi e dati dell’infrastruttura.
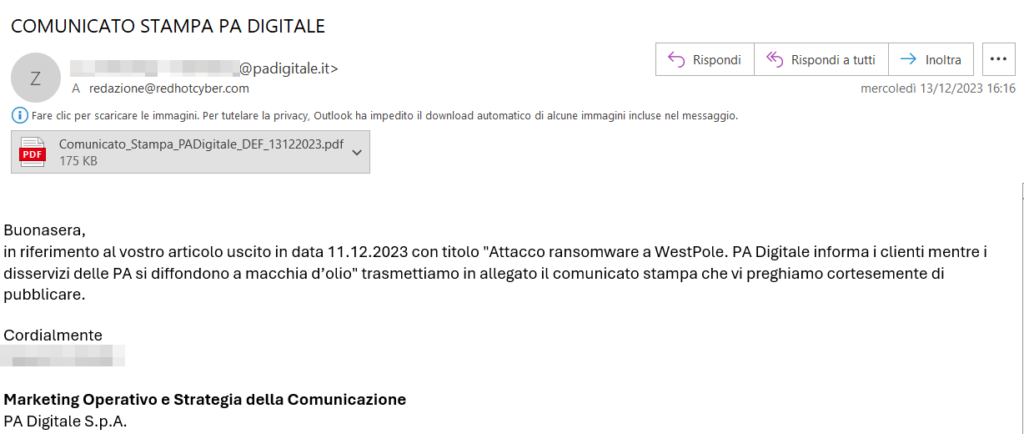
PA Digitale scrive il 13/12 pomeriggio a Red Hot Cyber, chiedendo la pubblicazione del loro comunicato stampa, che pubblichiamo ringraziando l’azienda per la collaborazione e l’impegno nella diffusione trasparente di informazioni cruciali sulla recente crisi di sicurezza informatica.

In risposta a questa crisi, PA Digitale S.p.A. ha attivato immediatamente un piano d’emergenza, collaborando strettamente con Westpole S.p.A. per ripristinare una nuova infrastruttura affidabile e sicura. Grazie all’impiego di risorse illimitate e lavorando senza interruzioni, PA Digitale sta procedendo al ripristino dei dati dei propri clienti dai backup, garantendo una tempestiva ripresa dei servizi.
I clienti di PA Digitale sono attualmente in fase di riavvio graduale. L’accesso ai servizi applicativi viene ripristinato man mano che i singoli clienti vengono riattivati sulla nuova infrastruttura.
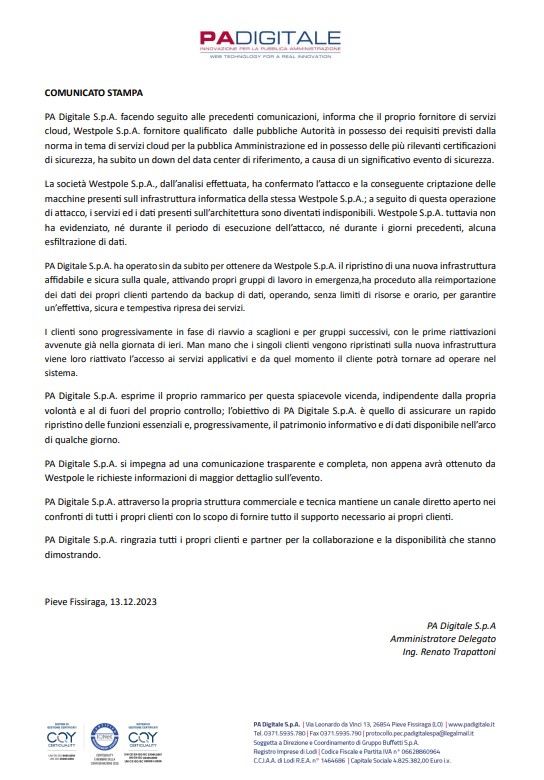
COMUNICATO STAMPA
PA Digitale S.p.A. facendo seguito alle precedenti comunicazioni, informa che il proprio fornitore di servizi cloud, Westpole S.p.A. fornitore qualificato dalle pubbliche Autorità in possesso dei requisiti previsti dalla norma in tema di servizi cloud per la pubblica Amministrazione ed in possesso delle più rilevanti certificazioni di sicurezza, ha subito un down del data center di riferimento, a causa di un significativo evento di sicurezza.

La società Westpole S.p.A., dall’analisi effettuata, ha confermato l’attacco e la conseguente criptazione delle macchine presenti sull'infrastruttura informatica della stessa Westpole S.p.A.; a seguito di questa operazione di attacco, i servizi ed i dati presenti sull’architettura sono diventati indisponibili. Westpole S.p.A. tuttavia non ha evidenziato, né durante il periodo di esecuzione dell’attacco, né durante i giorni precedenti, alcuna esfiltrazione di dati.

PA Digitale S.p.A. ha operato sin da subito per ottenere da Westpole S.p.A. il ripristino di una nuova infrastruttura affidabile e sicura sulla quale, attivando propri gruppi di lavoro in emergenza, ha proceduto alla reimportazione dei dati dei propri clienti partendo da backup di dati, operando, senza limiti di risorse e orario, per garantire un’effettiva, sicura e tempestiva ripresa dei servizi.

I clienti sono progressivamente in fase di riavvio a scaglioni e per gruppi successivi, con le prime riattivazioni avvenute già nella giornata di ieri. Man mano che i singoli clienti vengono ripristinati sulla nuova infrastruttura viene loro riattivato l’accesso ai servizi applicativi e da quel momento il cliente potrà tornare ad operare nel sistema.

PA Digitale S.p.A. esprime il proprio rammarico per questa spiacevole vicenda, indipendente dalla propria volontà e al di fuori del proprio controllo; l’obiettivo di PA Digitale S.p.A. è quello di assicurare un rapido ripristino delle funzioni essenziali e, progressivamente, il patrimonio informativo e di dati disponibile nell’arco di qualche giorno.

PA Digitale S.p.A. si impegna ad una comunicazione trasparente e completa, non appena avrà ottenuto da Westpole le richieste informazioni di maggior dettaglio sull’evento. PA Digitale S.p.A. attraverso la propria struttura commerciale e tecnica mantiene un canale diretto aperto nei confronti di tutti i propri clienti con lo scopo di fornire tutto il supporto necessario ai propri clienti.

PA Digitale S.p.A. ringrazia tutti i propri clienti e partner per la collaborazione e la disponibilità che stanno dimostrando.

Pieve Fissiraga, 13.12.202
PA Digitale S.p.A., pur esprimendo rammarico per l’incidente indipendente dalla sua volontà e oltre il proprio controllo, si impegna a garantire una rapida ripresa delle funzioni essenziali e a recuperare il patrimonio informativo e dati entro qualche giorno. La società assicura una comunicazione trasparente e completa non appena riceverà da Westpole le informazioni dettagliate sull’evento.
Attraverso la propria struttura commerciale e tecnica, PA Digitale mantiene un canale diretto aperto con tutti i clienti per fornire il supporto necessario. La società ringrazia i clienti e i partner per la collaborazione e la disponibilità dimostrate in questo momento critico.
Red Hot Cyber ha prontamente risposto alla richiesta di PA Digitale di diffondere il comunicato stampa, fornendo così una copertura mediatica al gesto trasparente della società nella gestione di questa crisi.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.