


Nell’attacco informatico che ha colpito la Provincia di Perugia il 15 ottobre, sembrerebbe che dati interni siano stati esfiltrati dai criminali informatici.
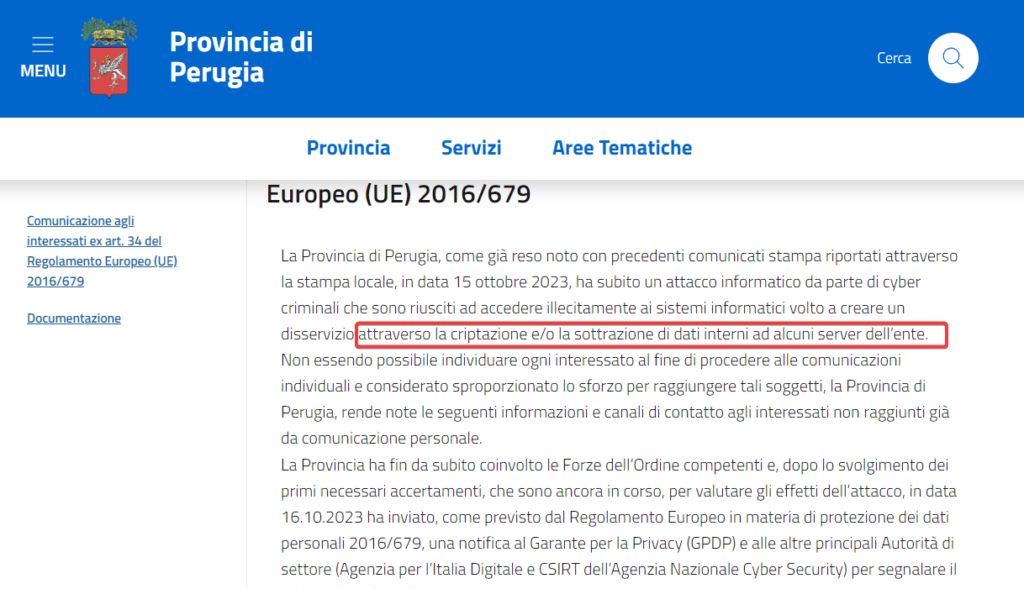
Tutto questo è stato confermato ufficialmente da un comunicato pubblicato dall’ente stesso sul suo sito istituzionale. Nella nota, si spiega che la Provincia è stata presa di mira da “cyber criminali” che sono riusciti a violare illegalmente i sistemi informatici, causando il disservizio attraverso la criptazione e/o la sottrazione di dati da alcuni server interni.

Al momento non è possibile sapere quante e quali informazioni siano state sottratte, ma risulta molto probabile, visto che non si fa una puntualizzazione specifica, che i dati esfiltrati siano di diversa natura.
Inoltre la Provincia di Perugia afferma che, a causa della difficoltà nel rintracciare tutti i soggetti coinvolti e in considerazione del notevole sforzo che comporterebbe raggiungerli, ha deciso di rendere disponibile un canale di contatto per coloro che non siano stati raggiunti da una comunicazione personale.
Le possibili conseguenze di questo attacco sono significative, in particolare per quanto riguarda la sicurezza dei dati personali. Tra le principali minacce, ci sono il rischio di furto di identità, la perdita di controllo sui dati personali e la potenziale limitazione dei diritti e della privacy da parte di terzi non autorizzati.
In precedenza, era stato detto che L’ente aveva rivelato che il tentativo di attacco era stato sventato grazie all’implementazione di misure di sicurezza digitali avanzate, tra cui un Next Generation Firewall (NGFW). Infatti il Presidente Stefania Proietti aveva riportato: “L’attenzione alla sicurezza ICT da parte della Provincia è massima e a luglio è stato implementato il sistema della sicurezza perimetrale con firewall di nuova generazione”.
Ultimamente stiamo assistendo ad un aumento di comunicazioni inerenti gli incidenti informatici “sventati” da parte di aziende pubbliche e private. Speriamo che questo modo di comunicare, non sia un nuovo modo tutto italiano di affrontare una crisi informatica ma altresì un motivo di orgoglio per poter dire che le difese implementate stiano realmente portando un beneficio tangibile.
Di seguito la comunicazione integrale
Comunicazione agli interessati ex art. 34 del Regolamento Europeo (UE) 2016/679

La Provincia di Perugia, come già reso noto con precedenti comunicati stampa riportati attraverso la stampa locale, in data 15 ottobre 2023, ha subito un attacco informatico da parte di cyber criminali che sono riusciti ad accedere illecitamente ai sistemi informatici volto a creare un disservizio attraverso la criptazione e/o la sottrazione di dati interni ad alcuni server dell’ente.

Non essendo possibile individuare ogni interessato al fine di procedere alle comunicazioni individuali e considerato sproporzionato lo sforzo per raggiungere tali soggetti, la Provincia di Perugia, rende note le seguenti informazioni e canali di contatto agli interessati non raggiunti già da comunicazione personale.

La Provincia ha fin da subito coinvolto le Forze dell’Ordine competenti e, dopo lo svolgimento dei primi necessari accertamenti, che sono ancora in corso, per valutare gli effetti dell’attacco, in data 16.10.2023 ha inviato, come previsto dal Regolamento Europeo in materia di protezione dei dati personali 2016/679, una notifica al Garante per la Privacy (GPDP) e alle altre principali Autorità di settore (Agenzia per l’Italia Digitale e CSIRT dell’Agenzia Nazionale Cyber Security) per segnalare il relativo data breach.

Nei giorni successivi i tecnici dell’Ente, coadiuvati dagli esperti della società incaricata della gestione della cyber security, hanno proceduto ad attivare tutte le procedure necessarie per il ripristino della funzionalità dei servizi.

Le misure di sicurezza precedentemente adottate dall’Ente sono state così integrate con quelle che si sono rese necessarie per fronteggiare un evento straordinario come questo.

Ciò premesso, in attesa di ulteriori approfondimenti che potrebbero completare il quadro informativo, le possibili conseguenze in tema di dati personali potrebbero riguardare il furto di identità, la perdita del controllo di dati personali, la limitazione dei diritti/conoscenza da parte di terzi non autorizzati.

Il trattamento dei dati personali sottratti è comunque illecito e, per questo, la Provincia di Perugia ha provveduto a denunciare l’accaduto all’Autorità Giudiziaria tramite la Polizia Postale. Eventuali ulteriori evidenze che dovessero emergere nel corso dell’analisi, tuttora in atto, saranno prontamente comunicate.

La Provincia di Perugia, nello scusarsi per gli eventuali disagi alla cittadinanza, rassicura che ha effettuato tutto quanto in suo potere e facoltà per porre rimedio agli effetti dell’attacco subito e alle possibili conseguenze per gli interessati fin dai primi momenti, nonché per prevenire simili attacchi in futuro.
L’attacco hacker alla Provincia di Perugia mette in evidenza la crescente importanza di proteggere i dati personali e le infrastrutture informatiche da minacce informatiche sempre più sofisticate e dannose. La sicurezza cibernetica rimane un aspetto critico per istituzioni, aziende e individui, richiedendo una costante attenzione e investimenti per prevenire e rispondere efficacemente alle minacce digitali.
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione dell’azienda qualora voglia darci degli aggiornamenti su questa vicenda che saremo lieti di pubblicarla con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono accedere utilizzare la mail crittografata del whistleblower.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].