


Su diversi forum underground già dalla giornata del di lunedì 21 ottobre 2022, sono apparsi una serie di post che mostrano che l’azienda 3p proprietaria del sito dropshipping.3p-srl.com è stata violata.
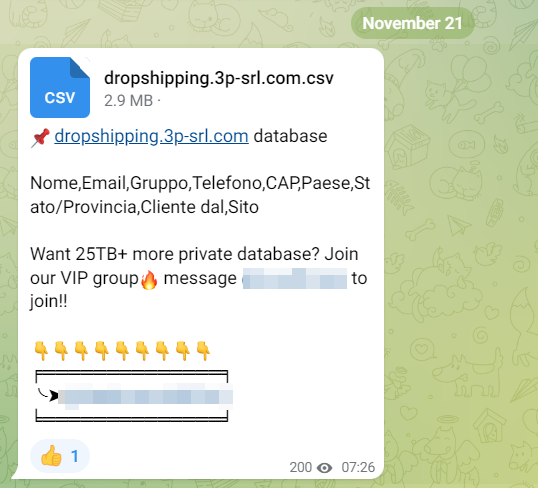
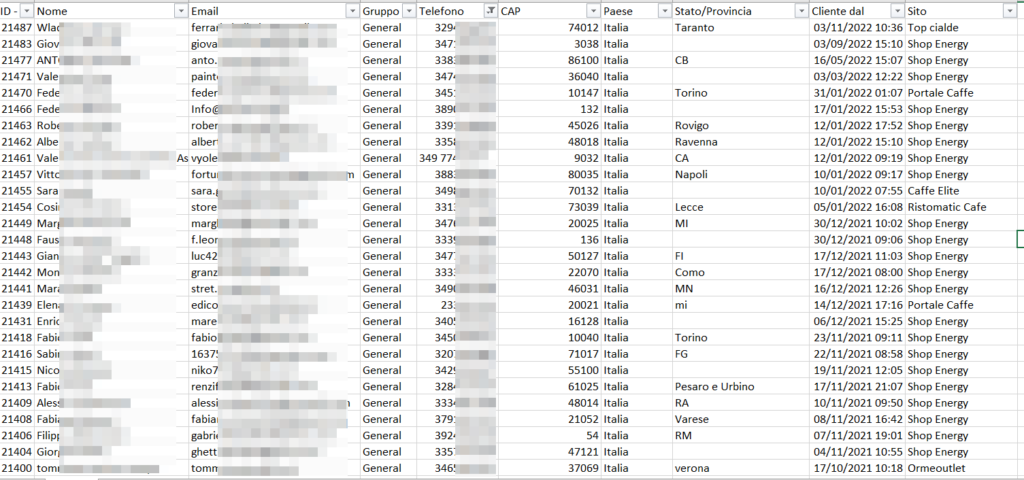
Si parla di 25TB di informazioni e di un file contenente i campo Nome, Email Gruppo, Telefono, Cap, Paese, Stato/Provincia e altro ancora.

All’interno del primo canale telegram viene riportato un indirizzo di contatto per poter effettuare la transizione con il criminale informatico per acquistare l’intero stock di dati.
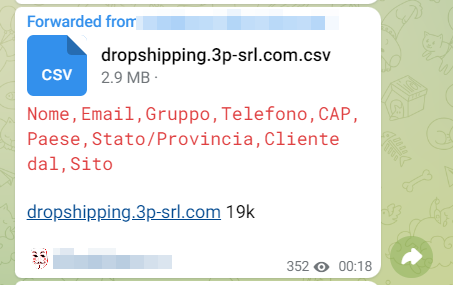
In un altro canale underground invece viene riportato lo stesso samples del precedente, e accanto al dominio del sito web, il numero delle occorrenze in esso contenute, che sono pari a 19.000.
Anche in questo post, i campi riportati coincidono con il precedente.
Il samples in formato CSV presente in entrambi i post, riporta un file CSV contenente 19.685 record dove troviamo appunto delle informazioni relativamente recenti, in quanto le ultime date di registrazione dei clienti sono del 08/11/2022, quindi 3 settimane fa.
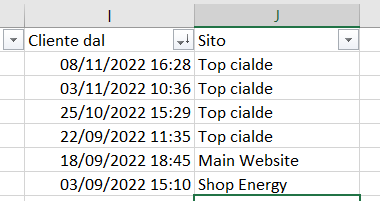
Gli ID di numerazione di questo file iniziano da un numero superiore a 21.000 e questo lascia pensare che si tratti di una sola parte dell’intero database messo in vendita dai criminali informatici.
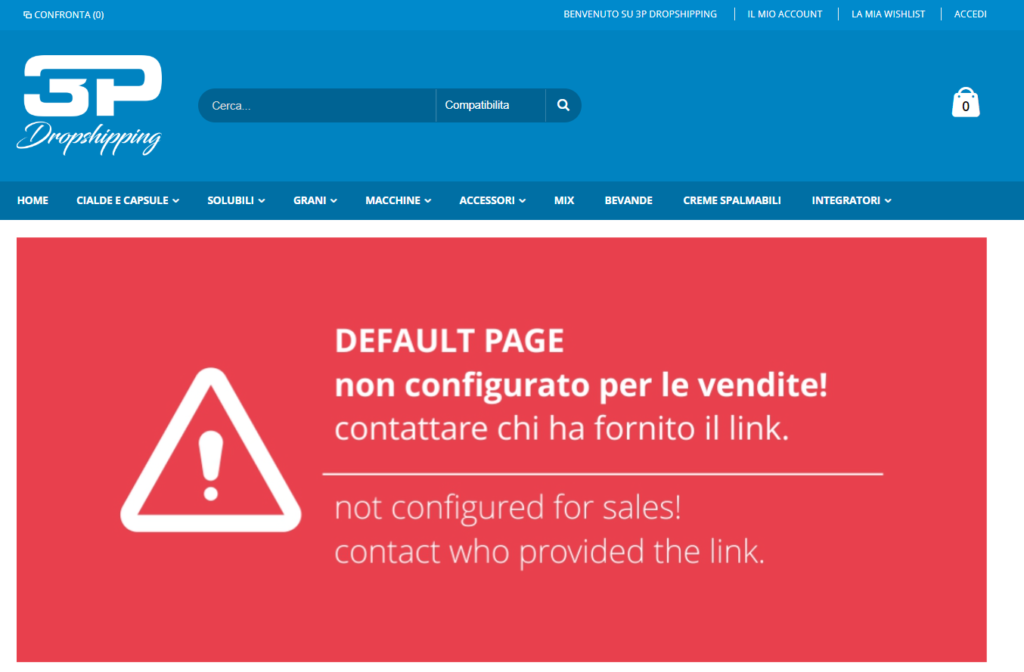
Intanto il sito dell’azienda presenta un errore nella sua Home Page con un testo che dice “Non configurato per le vednite”, sinonimo che l’azienda stia lavorando per comprendere meglio l’accaduto.
Nel caso in cui l’azienda voglia fornire una dichiarazione a RHC, saremo lieti di pubblicarla con uno specifico articolo sulle nostre pagine per dare risalto alla questione.
Qualora ci siano persone informate sui fatti che volessero fornire informazioni sulla vicenda od effettuare una dichiarazione, possono accedere alla sezione contatti, oppure in forma anonima utilizzando la mail crittografata del whistleblower.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]