


I funzionari affermano che il sito web del Parlamento europeo è stato colpito da un attacco informatico. Il portavoce del Parlamento europeo Jaume Duch ha dichiarato oggi che il sito Web:
“E’ attualmente influenzato dall’esterno a causa degli elevati livelli di traffico di rete esterno”.

Ha aggiunto che “questo traffico è correlato a un evento di attacco DDOS (Distributed Denial of Service)”.
I team tecnici stanno lavorando per risolvere il problema il più rapidamente possibile.
Questo è quanto è stato riferito in un tweet dal portavoce dell’Eurocamera Jaume Dauch.
L’intervento all’EUROCAMERA è avvenuto dopo che, alle 14.30 circa, il wifi dell’edificio che ospita la Plenaria a Strasburgo si è interrotto per diversi minuti.
I servizi sono stati poi ripristinati ma il sito dell’EUROCAMERA ha continuato ad andare a singhiozzo e alcune pagine erano irraggiungibili.
L’attacco è avvenuto nel giorno in cui l’Eurocamera ha approvato la risoluzione che definisce la Russia “Stato sponsor del terrorismo”.
L’attacco è stato sferrato dagli Hacktivisti di origine filorussa di Killnet. Infatti in un post delle 14:12 sul loro canale Telegram viene riportato uanto segue:
ANONIMO RUSSO | KILLNET - Riconosce ufficialmente il Parlamento Europeo come sponsor dell'omosessualità!

Strap-on bombardamento della parte server del sito ufficiale del Parlamento europeo!
https://www.europarl.europa.eu/
https://check-host.net/check-report/db5a44ek39b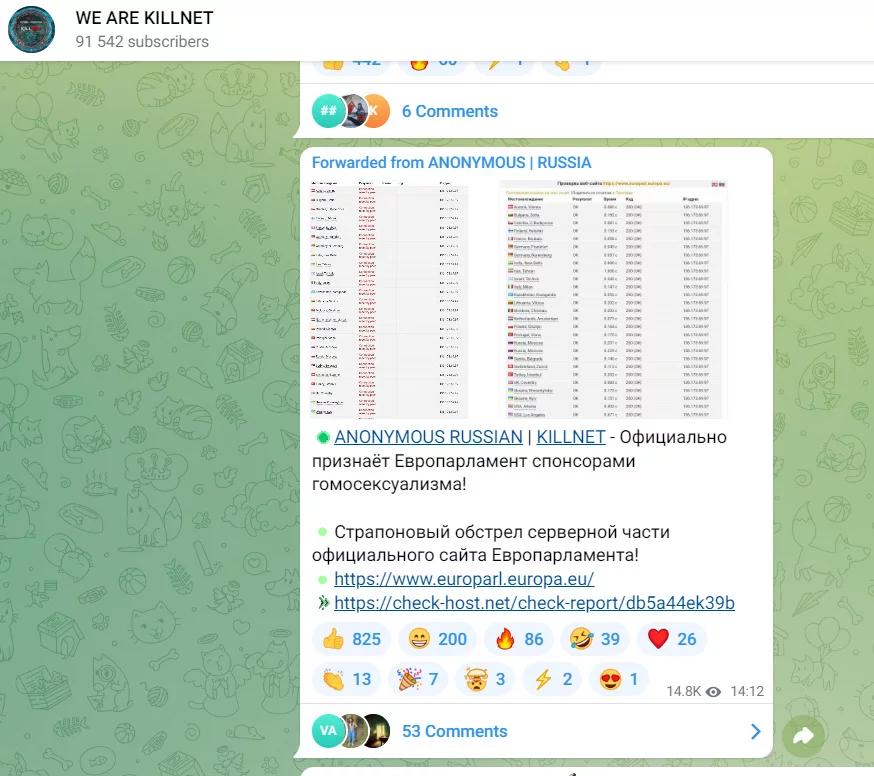
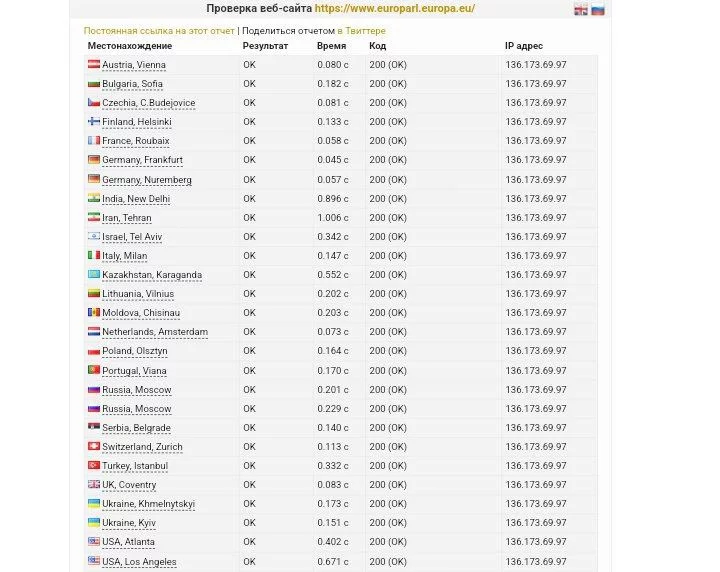
All’interno del post è presente anche il link al noto sito check-host.net che riporta che in quell’orario la raggiungibilità del sito da varie parti del mondo risultava compromessa.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]