


PALERMO, 19 GIUGNO 2025 – Dopo le difficoltà operative registrate negli ultimi giorni, l’Azienda Sanitaria Provinciale di Palermo ha confermato ufficialmente di essere stata colpita da un attacco informatico. Il comunicato, pubblicato sul sito istituzionale dell’ente, chiarisce che l’incidente si è verificato il 18 giugno 2025 e ha coinvolto circa 45 postazioni di lavoro aziendali.
Secondo quanto dichiarato, non è ancora possibile individuare con certezza tutte le strutture aziendali collegate alle postazioni compromesse.

Descrizione
L'Azienda Sanitaria Provinciale di Palermo informa i propri utenti che in data 18 giugno 2025 ha subito un attacco informatico che ha interessato circa 45 postazioni di lavoro aziendali; non è ancora possibile individuare con certezza tutte le strutture aziendali collegate alle postazioni di lavoro eventualmente compromesse.

TIPOLOGIE DI DATI POTENZIALMENTE COINVOLTI:

Dati Anagrafici e Identificativi
Dati di contatto
Dati relativi a pratiche amministrative
Altri Dati in fase di individuazione
L'identificazione puntuale dei soggetti coinvolti non è al momento integralmente possibile.

La presente comunicazione ha quindi valore di misura alternativa di notifica, ai sensi dell'Art. 34, paragrafo 3, Lettera C) del GDPR.

MISURE ADOTTATE DALL' AZIENDA:

Immediato isolamento delle postazioni compromesse;
Attivazione delle procedure interne di sicurezza e analisi forense;
Notifica dell'incidente al Garante per la Protezione dei Dati Personali, come previsto dall'Articolo 33 del GDPR;
Collaborazione con le Autorità competenti per le indagini in corso;
RACCOMANDAZIONI AGLI UTENTI POTENZIALMENTE INTERESSATI:

Non rispondere a messaggi sospetti;
Verificare attentamente l'indirizzo e-mail del mittente e l'oggetto del messaggio;
Si consiglia, inoltre, di monitorare attentamente i propri account e di segnalare eventuali attività sospette;
Prestare particolare attenzione a comunicazioni inattese che richiedono informazioni personali, specialmente via e-mail o telefono;
In caso di dubbi o sospetti, contattare direttamente l'ASP di Palermo.
Per ulteriori informazioni o chiarimenti, è possibile contattare l'ASP di Palermo ai seguenti recapiti:

Responsabile della Protezione dei Dati (RPD)
E-mail: [email protected]
L'Azienda Sanitaria Provinciale di Palermo si scusa per l'accaduto e assicura la massima trasparenza, adottando tutte le misure necessarie per la tutela dei dati personali.

Ultimo aggiornamento: 20/06/2025, 14:51L’ASP di Palermo ha specificato che i dati che potrebbero essere stati esfiltrati includono:
Al momento, non è possibile identificare puntualmente i soggetti coinvolti, motivo per cui – in conformità all’Art. 34, par. 3, lett. C del GDPR – la comunicazione pubblica assume valore di notifica alternativa.
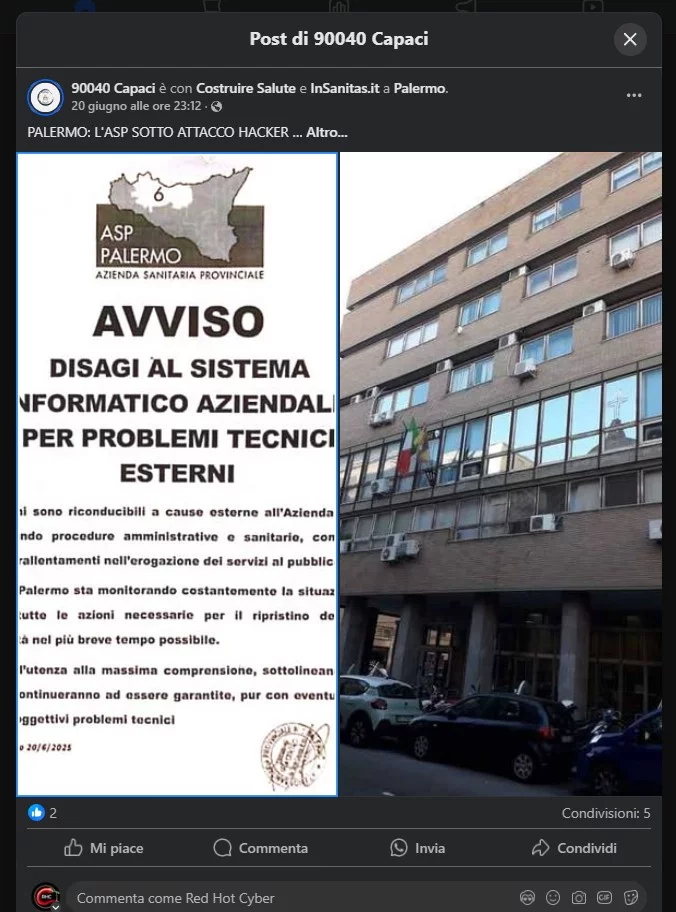
Per contenere l’attacco e prevenirne l’ulteriore diffusione, l’Azienda ha avviato una serie di misure immediate:
L’ASP di Palermo invita l’utenza a mantenere la massima prudenza, fornendo alcune precauzioni fondamentali:
Per chiarimenti o ulteriori informazioni, è possibile contattare il Responsabile della Protezione dei Dati (RPD) dell’Azienda all’indirizzo e-mail: [email protected].
L’ASP di Palermo si scusa per l’accaduto e assicura la massima trasparenza, ribadendo il proprio impegno nel garantire la sicurezza e la tutela dei dati personali degli utenti.
RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.