


Nelle prime ore del mattino, un nuovo attacco informatico ha scosso il sistema sanitario del Veneto, con particolare attenzione all’azienda ospedaliera di Verona. La situazione è stata immediatamente classificata come un’emergenza, e gli effetti si sono fatti sentire a vari livelli.
Per chi segue il nostro portale, ricorderà l’attacco informatico subito sempre dall’ospedale Veneto ULSS6 di Padova, pertanto fare un parallelismo potrebbe venire molto facile. Ma sembra che almeno dalle prime dichiarazioni la situazione sia diversa.
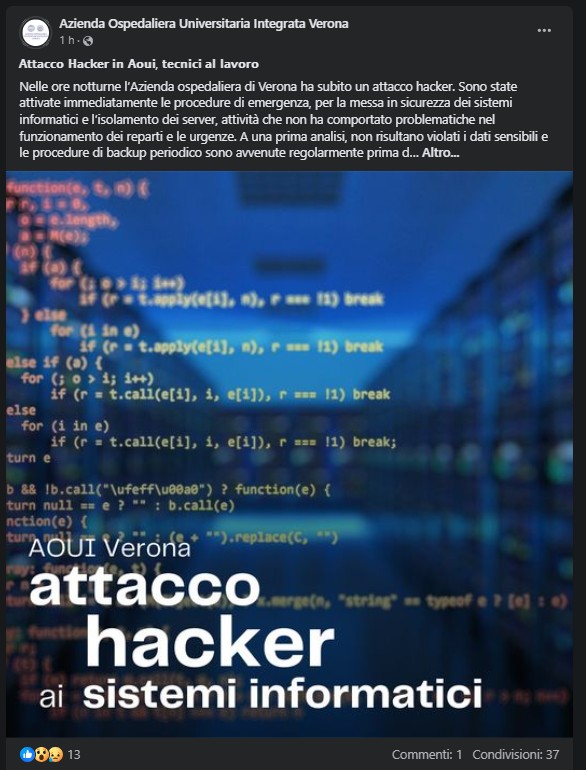

All’interno della pagina Facebook l’ospedale ha riportato quanto segue:
𝗔𝘁𝘁𝗮𝗰𝗰𝗼 𝗛𝗮𝗰𝗸𝗲𝗿 𝗶𝗻 𝗔𝗼𝘂𝗶, 𝘁𝗲𝗰𝗻𝗶𝗰𝗶 𝗮𝗹 𝗹𝗮𝘃𝗼𝗿𝗼
Nelle ore notturne l’Azienda ospedaliera di Verona ha subito un attacco hacker. Sono state attivate immediatamente le procedure di emergenza, per la messa in sicurezza dei sistemi informatici e l’isolamento dei server, attività che non ha comportato problematiche nel funzionamento dei reparti e le urgenze. A una prima analisi, non risultano violati i dati sensibili e le procedure di backup periodico sono avvenute regolarmente prima dell’ attacco.

Sono però ancora fuori uso le linee telefoniche interne e parte della rete dati che si appoggia su Internet. A causa di questo i servizi online sono interrotti; si richiede la collaborazione dei cittadini, chiedendo all’utenza esterna di non presentarsi ai Centri prelievi se non si è in possesso di prenotazione e di accedere al Pronto soccorso solo per emergenze. Momentaneamente sono chiuse le casse automatiche e gli sportelli per pagamenti e prenotazioni.

I tecnici Aoui da stanotte, appena scattato l’alert, sono al lavoro per il ripristino. Seguiranno aggiornamenti.
Uno dei primi segni dell’attacco è stata la sospensione dei servizi online, con l’interruzione dei servizi di prenotazione e una notevole difficoltà nell’accesso ai servizi di cup online. Infatti al momento il sito dell’azienda sanitaria risulta offline.
In una nota, l’azienda sanitaria ha riportato “non presentarsi ai Centri prelievi se non si è in possesso di prenotazione e di accedere al Pronto soccorso solo per emergenze. Momentaneamente sono chiuse le casse automatiche e gli sportelli per pagamenti e prenotazioni. I tecnici Aoui da stanotte, appena scattato l’alert, sono al lavoro per il ripristino”
Tutto questo ha creato disagi significativi per i cittadini che cercavano di prenotare visite mediche o accessi agli ospedali.
Gli effetti si sono propagati anche negli ospedali veronesi, con segnalazioni di grossi disagi provenienti da strutture come Borgo Trento e Borgo Roma. L’attività ospedaliera è stata fortemente limitata, causando ritardi e difficoltà nell’assistenza ai pazienti.
L’Azienda ospedaliera di Verona ha reagito prontamente all’attacco, avviando tutte le procedure di emergenza per mitigarne gli effetti collaterali dell’attacco informatico. Fortunatamente, i reparti ospedalieri e le urgenze hanno continuato a funzionare regolarmente, garantendo la salute dei pazienti.
In una dichiarazione ufficiale, l’azienda ospedaliera ha rassicurato che non sembrano esserci state violazioni dei dati sensibili dei pazienti. Inoltre, le procedure di backup periodico dei dati sono state eseguite regolarmente prima dell’attacco, garantendo il ripristino delle infrastrutture IT ospedaliere.
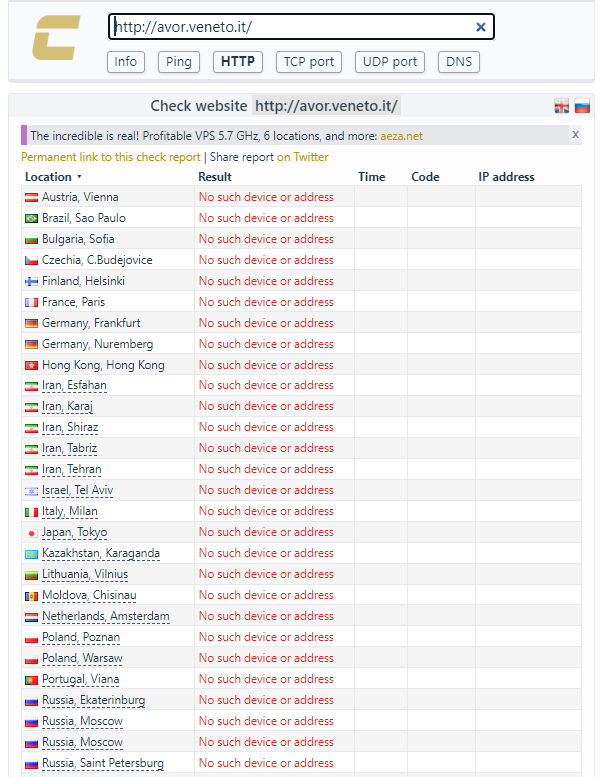
Tuttavia, l’attacco ha causato il malfunzionamento delle linee telefoniche interne e di parte della rete dati. Questo ha reso difficoltoso il normale scambio di comunicazioni all’interno degli ospedali e con l’esterno.
Gli esperti informatici dell’Azienda Ospedaliera di Verona sono al lavoro da quando è scattato l’allarme, lavorando instancabilmente per ripristinare i sistemi colpiti e riportare alla normalità le operazioni ospedaliere.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.