


Gli esperti del laboratorio Kaspersky hanno identificato pericolosi spyware mascherati da versioni modificate del popolare messenger Telegram. Queste applicazioni sono già state scaricate da decine di migliaia di utenti nel Google Play Store ufficiale.
Le versioni modificate (chiamate anche “mod”) fanno parte dell’ecosistema di messaggistica. Includono tutte le funzionalità standard, ma sono arricchite con vari miglioramenti. Telegram non solo non interferisce con tale pratica, ma la sostiene anche attivamente, ritenendola legale.

Gli aggressori, approfittando della lealtà dell’azienda, hanno sviluppato la propria mod, chiamata “Evil Telegram“. Secondo lo studio, ora nei negozi ci sono molte varianti di Telegram e l’uso di ciascuna di esse richiede maggiore cautela.
“App come Telegram, Signal e WhatsApp promettono sicurezza completa attraverso la crittografia end-to-end. Ciò porta molti a considerare le piattaforme del tutto innocue», spiega Erich Krohn, esperto di sicurezza informatica presso KnowBe4.
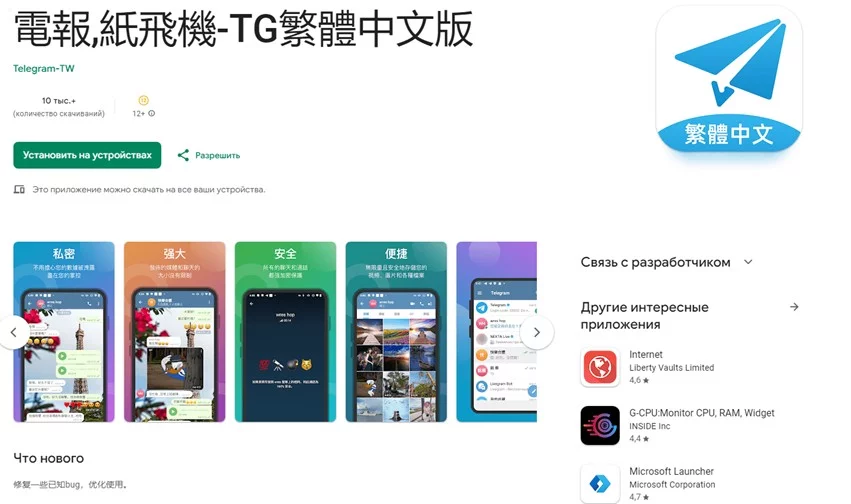
Su Google Play è stato scoperto un intero gruppo di applicazioni infette. Gli stessi aggressori gli hanno dato il nome di “Aeroplano di carta”. I messanger sono presentati in diverse lingue: cinese semplificato e classico, nonché uiguro. Gli sviluppatori promettono prestazioni migliorate e maggiore velocità grazie ad una rete distribuita.
I ricercatori hanno scoperto che le applicazioni contengono un modulo nascosto per monitorare l’attività e inviare i dati raccolti a server esterni.
Queste informazioni possono includere un elenco di contatti, messaggi inviati e ricevuti insieme agli allegati, nomi di chat e canali e il nome e il numero di telefono del proprietario dell’account. Il codice differisce solo leggermente dall’originale, rendendo molto difficile per i sistemi di sicurezza di Google rilevare elementi dannosi.
La cosa preoccupante è che i mod hanno già accumulato 60.000 download e probabilmente continueranno a raccogliere informazioni sulle loro vittime. La minaccia è particolarmente rilevante per la versione in lingua uigura: gli attacchi dei servizi segreti cinesi contro la minoranza etnica vanno avanti da molto tempo, anche nel cyberspazio.
Callie Gunther, senior manager della ricerca sulle minacce informatiche presso Critical Start, avverte che spyware come “Evil Telegram” rappresenta una minaccia non solo per i singoli utenti, ma anche per le aziende. L’infezione può portare all’accesso non autorizzato a dati riservati e alla compromissione delle informazioni personali dei dipendenti.
Oltre allo spionaggio, gli hacker di Telegram si dedicano alla sostituzione di indirizzi di criptovalute e alle frodi pubblicitarie .
Non molto tempo fa, gli specialisti di ESET hanno scoperto un altro mod spia chiamato “FlyGram”. Successivamente un codice dannoso simile è stato trovato in una modifica del Signal Messenger, chiamata “Signal Plus Messenger”. Sono legati all’attività del gruppo cinese GREF.
In conclusione, Erich Kron raccomanda alle organizzazioni di utilizzare solo applicazioni ufficiali per la comunicazione tra i dipendenti e di informare il personale su tutti i possibili rischi.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.