


Numerose vulnerabilità nell’utilità di trasferimento dati Quick Share possono essere utilizzate per eseguire attacchi MiTM e inviare file a dispositivi Windows senza il permesso del destinatario, hanno affermato gli specialisti di SafeBreach.
Quick Share è un’utilità di condivisione file P2P disponibile per gli utenti di dispositivi con Android, Chrome e Windows. Ti consente di inviare file a dispositivi compatibili nelle vicinanze, supportando Bluetooth, Wi-Fi, Wi-Fi Direct, WebRTC e NFC.

Sviluppata originariamente per Android con il nome Nearly Share e rilasciata per Windows nel luglio 2023, l’utilità è stata ribattezzata Quick Share nel gennaio 2024 dopo che Google ha unito la sua tecnologia con Quick Share di Samsung. Google sta inoltre collaborando con LG per preinstallare l’utilità su alcuni dispositivi Windows.
Gli specialisti di SafeBreach hanno studiato il protocollo a livello di applicazione utilizzato da Quick Share per trasferire file tra dispositivi e hanno immediatamente scoperto 10 vulnerabilità, inclusi problemi che consentono l’esecuzione di codice remoto in Windows.
I bug rilevati includono due errori di scrittura di file remoti non autorizzati in Quick Share per Windows e Android, nonché otto problemi in Quick Share per Windows relativi alla connessione Wi-Fi forzata, all’attraversamento di directory remote e al Denial of Service (DoS).
Questi errori consentono la scrittura di file sul dispositivo in remoto (senza l’autorizzazione dell’utente), causano l’arresto anomalo, reindirizzano il traffico a un punto di accesso Wi-Fi specifico.
Ora tutte le vulnerabilità sono già state corrette con il rilascio della versione 1.0.1724.0 e agli errori rilevati vengono assegnati due identificatori comuni: CVE-2024-38271 (5,9 punti sulla scala CVSS) e CVE-2024-38272 (7,1 punti sulla scala CVSS ) nella scala CVSS.
Secondo SafeBreach, il protocollo di comunicazione Quick Share è “altamente generico, contiene classi astratte e di base, nonché una classe di gestione per ciascun tipo di pacchetto… Inoltre, abbiamo scoperto che funziona in qualsiasi modalità. Pertanto, anche se il dispositivo è configurato per accettare file solo dai contatti dell’utente, possiamo comunque inviargli un file che non richiede conferma”, affermano i ricercatori.
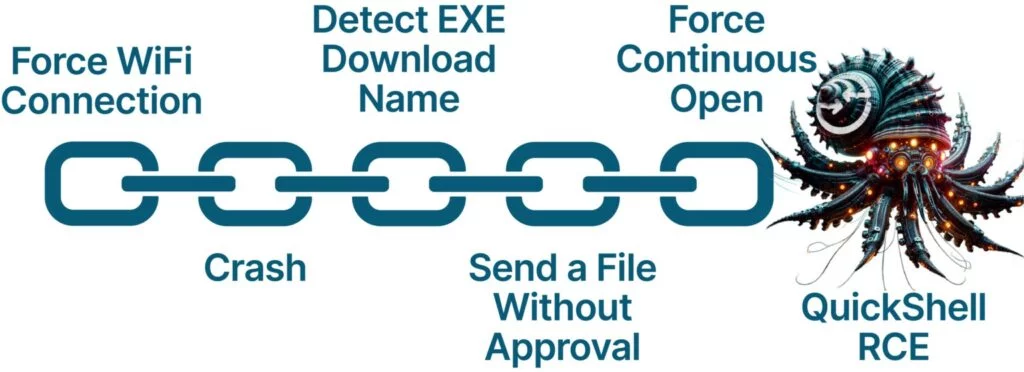
Pertanto, una volta installato, Quick Share crea un’attività pianificata che controlla ogni 15 minuti per vedere se l’applicazione è in esecuzione e la avvia se necessario. Gli esperti hanno utilizzato il CVE-2024-38271 per creare una catena RCE: l’attacco MiTM ha permesso loro di rilevare quando i file eseguibili venivano scaricati tramite il browser, quindi gli esperti hanno sfruttato il problema di path traversal per sovrascrivere il file eseguibile con il proprio file dannoso
Attualmente i ricercatori di SafeBreach hanno già pubblicato informazioni tecniche dettagliate sulle vulnerabilità scoperte e ne hanno anche presentato una presentazione alla recente conferenza DEF CON 32 .


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].