


Se usi Apple Pay, forse hai letto di questa nuova truffa sofisticata che sta colpendo persone in tutto il mondo (sì, non è una bufala banale). L’attacco inizia con qualcosa che sembra… normale: un’email che ti avvisa di una transazione sospetta sul tuo conto Apple Pay. Ma in realtà è solo l’inizio di un inganno ben studiato.
Ti avvertono che un pagamento elevato è stato “bloccato” e che devi chiamare subito un numero di telefono per risolvere il problema. Diciamo che l’ansia gioca a favore dei truffatori: chi di noi non reagirebbe, almeno un momento, pensando di proteggere i propri soldi?

Purtroppo però tutto è costruito per portarti a cedere dati sensibili.
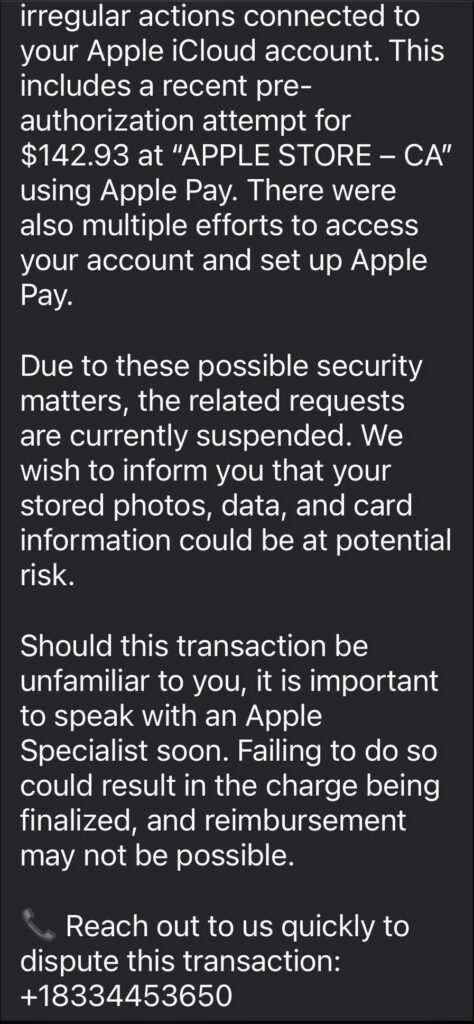
Il cuore di questa campagna di phishing è un messaggio email incredibilmente realistico: logo Apple, layout accurato, riferimenti a cifre importanti e persino un “case ID” con data e ora. L’idea è semplice ma efficace: farti pensare che il tuo account Apple Pay è in pericolo e che solo tu puoi agire immediatamente.
L’email spesso dice anche che c’è un appuntamento fissato per “rivedere l’attività fraudolenta”, aggiungendo un senso di urgenza che può farti chiamare senza pensarci troppo.
Ed è qui che le cose si fanno più subdole. Una volta che chiami il numero fornito nella mail, risponde qualcuno che si presenta come membro del team di “Apple Billing & Fraud Prevention”. All’inizio, la conversazione può sembrare innocua: ti chiedono il tuo nome, gli ultimi quattro numeri del telefono o che dispositivi Apple possiedi.
Poi la richiesta si fa più seria: ti chiedono il tuo Apple ID, i codici di verifica a due fattori, le informazioni della tua carta di pagamento. E mentre parli, in background il truffatore usa i codici che gli dai per accedere al tuo account in tempo reale – bypassando proprio quella protezione che dovrebbe tenerti al sicuro.
La forza di questa campagna risiede nel mix di brand trust e psicologia. Apple è un nome enorme, e la maggior parte delle persone non dubiterebbe se riceve qualcosa che sembra provenire da lì. Inoltre, il coinvolgimento di Apple Pay e l’idea di perdere soldi reali fa scattare un senso di urgenza che riduce la nostra capacità di ragionare con calma.
Il risultato? I truffatori non solo ingannano gli utenti, ma riescono a ottenere dati di login, codici 2FA e dettagli della carta con una conversazione apparentemente innocua.
Innanzitutto, Apple non imposta “appuntamenti fraud prevention” tramite email, né ti chiede di chiamare un numero fornito in un messaggio che non hai richiesto. Se qualcosa ti sembra urgente e stressante, respira un attimo e controlla direttamente l’app Wallet o l’Apple ID tramite il sito ufficiale.
Un piccolo trucco?
Se l’email proviene da un dominio che non è apple.com, è quasi certamente una truffa. Apple non ti chiederà mai di fornire codici 2FA o password a persone che ti chiamano per telefono o in una mail non sollecitata.
Se hai già parlato con chi ti ha chiamato, c’è da correre ai ripari. Cambia subito la password del tuo Apple ID dal sito ufficiale o dalle impostazioni del tuo dispositivo. Controlla ogni sessione attiva e disconnetti quelle che non riconosci.
È anche fondamentale monitorare le tue transazioni Apple Pay e i tuoi estratti conto bancari nei giorni successivi, per individuare addebiti sospetti.
La campagna di phishing è stata dettagliatamente descritta da Malwarebytes nel loro blog ufficiale, dove gli esperti spiegano il modus operandi dei truffatori e forniscono raccomandazioni concrete per evitare di cadere nella trappola.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].